
Sécurité
IA et sécurité des sites web : ce qui change pour les propriétaires de sites
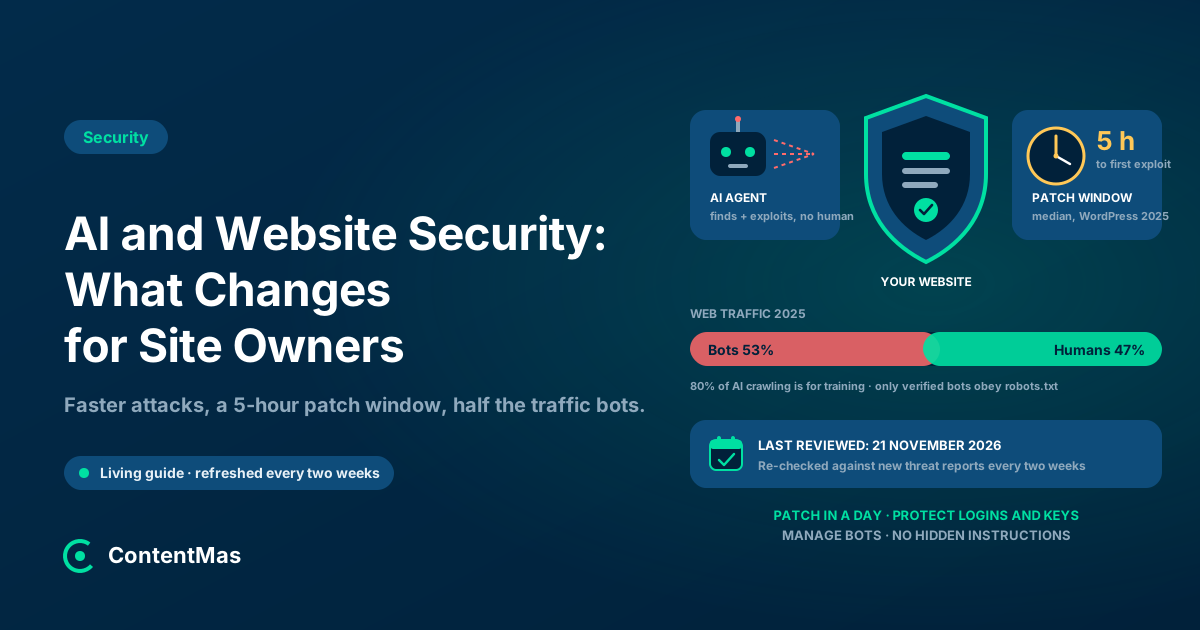
L'IA a rendu les attaques contre les sites web plus rapides, pas plus intelligentes : l'exploitation de failles est la première porte d'entrée, la fenêtre de correction se compte en heures, la moitié du trafic vient de robots. Mis à jour deux fois par mois.
 Par Nasir Ali Joiya, PDG et cofondateur de ZAPTA TechnologiesPublié le 23 min de lecture 9 sources citées
Résumer avec l'IA
Pressé ? Ouvrez cet article dans votre assistant IA avec une consigne prête à l'emploi.
- ChatGPT (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Perplexity (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Grok (s'ouvre dans un nouvel onglet avec une consigne de résumé)
Claude et Gemini s'ouvrent avec la consigne copiée : collez-la pour commencer.
Sur cette page
- Comment l'IA change-t-elle les attaques contre les sites web ?
- Pourquoi la fenêtre de correction compte-t-elle plus qu'avant ?
- Qu'est-ce que tout ce trafic IA qui arrive sur mon site web ?
- Mon site web peut-il servir à attaquer un assistant IA ?
- Quelles erreurs de sécurité sont nouvelles à l'ère de l'IA ?
- Que doit faire un propriétaire de site web maintenant ?
- Que fait l'IA pour les défenseurs ?
- Comment ContentMas aide-t-il pour l'IA et la sécurité des sites web ?
- Points clés à retenir
- Ce qui a changé dans ce guide
- Questions fréquentes
Réponse courte
En bref : l'IA n'a pas inventé de nouvelles façons de pénétrer dans les sites web ; elle a rendu les anciennes plus rapides, moins chères et accessibles à plus de monde. En 2025, l'exploitation de vulnérabilités est devenue la première porte d'entrée des violations de données (31 %), dépassant les identifiants volés pour la première fois en 19 ans, et l'IA est citée comme « réduisant la fenêtre de défense de plusieurs mois à quelques heures ».1 L'équipe de Google chargée des menaces a rapporté en novembre 2026 que les attaquants utilisent désormais des frameworks d'IA pour trouver et exploiter des vulnérabilités « sans humain dans la boucle », y compris un système qui comparait les correctifs de plugins WordPress et attaquait des sites web automatiquement.2 La moitié de tout le trafic web est désormais automatisée, et 80 % de l'exploration par l'IA sert à l'entraînement des modèles.34 Pour un propriétaire de site web, la réponse est pratique : appliquer les correctifs en moins d'un jour, protéger les connexions et les clés, gérer le trafic des robots, et garder ses pages exemptes de tout ce qu'un assistant IA pourrait prendre pour des instructions.567
Dernière révision : 21 novembre 2026. Ce guide est un guide vivant : il est reconfronté aux nouveaux rapports et avis de sécurité environ toutes les deux semaines, et la section « Ce qui a changé dans ce guide », à la fin, consigne chaque mise à jour.
Votre site web n'a pas beaucoup changé cette année. Ce qui y arrive, si. Le scanner qui essaie tous les exploits de plugins connus contre votre page de connexion était autrefois lancé par une personne munie d'une liste ; c'est désormais un programme qui écrit ses propres exploits à partir des notes de correctifs. Le visiteur de votre page de tarifs est peut-être un agent IA qui vous compare à trois concurrents. Le commentaire sur votre blog est peut-être écrit pour une machine, pas pour un lecteur.
Ce guide rassemble les faits en un seul endroit : ce que disent les données mesurées sur l'IA et les attaques, en quoi consiste ce nouveau trafic, quelles erreurs sont nouvelles, et ce qu'un propriétaire de site web doit faire. Il s'adresse aux personnes qui possèdent et gèrent des sites web, pas aux équipes de sécurité.
Comment l'IA change-t-elle les attaques contre les sites web ?
Elle change qui peut attaquer, et à quelle vitesse. Les mécanismes restent les mêmes qu'avant, ce qui compte pour la liste de correctifs plus loin.
La donnée la plus claire vient du Data Breach Investigations Report 2026 de Verizon, construit sur les données de 2025 : « Près d'un tiers (31 %) de toutes les violations commencent par l'exploitation d'une vulnérabilité dans un monde dominé par l'IA », ce que le rapport qualifie de « première fois en 19 ans que cela dépasse les identifiants volés comme principal point d'entrée ». Son explication est directe : « Les acteurs malveillants s'appuient sur l'IA pour accélérer le délai d'exploitation des vulnérabilités connues, réduisant la fenêtre de défense de plusieurs mois à quelques heures. »1 Des tiers étaient impliqués dans 48 % des violations ; le plugin, l'hébergeur ou l'agence dont vous dépendez fait donc partie de votre surface d'attaque.1
Google Threat Intelligence Group a décrit l'étape suivante en novembre 2026 : « Au cours du dernier trimestre, GTIG a identifié pour la première fois des acteurs malveillants utilisant des frameworks LLM pour automatiser entièrement la découverte et l'exploitation de vulnérabilités, sans humain dans la boucle. »2 L'exemple parle à quiconque gère un site de contenu. Un serveur de préproduction exposé hébergeait un framework, nommé exploit_agent, « configuré pour mener une analyse différentielle continue des logiciels d'applications web populaires. Il compare le code avant et après les annonces de correctifs, analyse les résultats pour repérer des vulnérabilités potentielles, rédige des exploits et les exécute automatiquement sans intervention humaine ». Ses cibles étaient des sites web français de médias, de divertissement et d'éducation, et une capture d'écran le montre en train d'inspecter les contrôles d'accès d'un plugin WordPress.2 Le résumé de Google : les mécanismes « restent les mêmes, comme l'utilisation d'identifiants compromis et le ciblage de systèmes non corrigés », mais « la vitesse et l'échelle auxquelles les frameworks peuvent exploiter ces faiblesses connues posent un nouveau défi défensif ».2
Le rapport d'Anthropic sur les menaces de septembre 2026 ajoute qui se trouve derrière le clavier. Son titre : « Les attaques sophistiquées n'exigent plus d'attaquants sophistiqués ». L'IA « a comblé l'écart de main-d'œuvre et d'outillage » entre les opérations étatiques et les individus, si bien que « la sophistication a cessé d'être un signal fiable de qui se trouve derrière une opération ».8 Dans ses cas, « la plupart des intrusions ont commencé par des identifiants compromis », et dans une campagne d'extorsion, des agents IA ont collecté « plus de 2 100 jeux de jetons Azure AD couvrant plus de 40 tenants d'entreprise en environ 34 heures ».8
Une bonne nouvelle figure dans les mêmes rapports : Google note que les frameworks automatisés d'aujourd'hui « échangent actuellement la discrétion contre la vitesse », produisant un « trafic forensique » et laissant « des traces distinctes au niveau du code ».2 Rapide veut aussi dire bruyant, et ce qui est bruyant peut être consigné dans les journaux.
Pourquoi la fenêtre de correction compte-t-elle plus qu'avant ?
Parce que le délai entre la publication d'un correctif et l'automatisation d'une attaque se mesure désormais en heures, et que la plupart des petits sites web appliquent leurs correctifs en semaines.
Le rapport State of WordPress Security in 2026 de Patchstack a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress en 2025, « une hausse de 42 % par rapport à 2024 » ; 91 % concernaient des plugins et 9 % des thèmes, avec seulement 6 problèmes de faible priorité dans le cœur.5 Parmi elles, « 1 966 vulnérabilités (17 %) avaient un score de gravité élevé, ce qui signifie qu'elles étaient susceptibles d'être exploitées dans des attaques automatisées à grande échelle », et « davantage de vulnérabilités de gravité élevée ont été découvertes dans l'écosystème WordPress en 2025 qu'au cours des deux années précédentes réunies ».5 Près de la moitié, 46 %, « n'ont pas reçu de correctif de la part du développeur avant leur divulgation publique ».5
La lecture que fait Patchstack du volet IA est équilibrée : « les attaquants sont équipés d'une IA de plus en plus capable de trouver et d'exploiter de façon autonome des failles de sécurité », et « les mêmes outils sont aussi à la disposition du côté défensif ».5 Le rapport signale aussi une « hausse significative des rapports de vulnérabilité "slop" générés par l'IA en 2025 », un bruit qui ralentit la file des vrais correctifs.5
La conséquence pratique : « mettre à jour les plugins une fois par mois » n'est plus une politique de sécurité. Les mises à jour automatiques, une courte liste de plugins réellement utilisés, et un hébergeur ou un pare-feu qui applique des correctifs virtuels, voilà ce qui ferme une fenêtre de 5 heures sur un site que personne ne surveille à 3 heures du matin.
Qu'est-ce que tout ce trafic IA qui arrive sur mon site web ?
Ce sont surtout des machines, et la plupart de ce trafic machine ne cherche rien à acheter.
Le Bad Bot Report 2026 d'Imperva évalue le trafic automatisé à « plus de 53 % de tout le trafic web en 2025, contre 51 % l'année précédente », l'activité humaine tombant à 47 %.3 Il décrit un nouveau type de visiteur : les agents IA « ne se contentent pas de scanner les sites web ; ils interagissent avec eux, récupèrent des données, exécutent des flux de travail et agissent de plus en plus pour le compte d'utilisateurs », si bien que « ce qui ressemble à une interaction client n'en est peut-être pas une du tout ».3 Les robots contournent aussi la page : « En 2025, 27 % des attaques de robots ont visé des points de terminaison d'API. »3 Verizon ajoute le rythme de croissance : « les robots d'exploration IA connaissent une croissance massive de 21 % par mois » contre « une croissance du trafic humain totalement plate (0.3 %) ».1
Les données de Cloudflare sur les robots d'exploration montrent ce que font les robots d'IA. « Au cours des 12 derniers mois, 80 % de l'exploration par l'IA servait à l'entraînement, contre 18 % pour la recherche et seulement 2 % pour des actions d'utilisateurs. »4 Parmi les robots d'exploration IA et de recherche, Googlebot représentait 39 % du trafic en juillet 2025 ; « la part de GPTBot est passée de 4.7 % en juillet 2024 à 11.7 % en juillet 2025 », et ClaudeBot « de 6 % à près de 10 % ».4 Le ratio exploration/visites renvoyées, c'est-à-dire le nombre de pages explorées par visite renvoyée, explique pourquoi beaucoup de propriétaires ont le sentiment de donner plus qu'ils ne reçoivent :
| Plateforme | Pages explorées par visite renvoyée, juillet 2025 | Évolution depuis janvier 2025 | Source |
|---|---|---|---|
| Anthropic | 38 065.7 | En baisse de 86.7 % | 4 |
| OpenAI | 1 091.4 | En baisse de 10.4 % | 4 |
| Perplexity | 194.8 | En hausse de 256.7 % | 4 |
| Microsoft | 40.7 | En hausse de 5.7 % | 4 |
| 5.4 | En hausse de 43 % | 4 |
Source : Cloudflare Radar, janvier à juillet 2025.4
Deux détails comptent pour la sécurité plutôt que pour le trafic. D'abord, « la plupart des grands robots d'exploration IA figurent sur notre liste de robots vérifiés, ce qui signifie que leurs adresses IP correspondent aux plages publiées et qu'ils respectent robots.txt ».4 Ensuite, lorsqu'un robot n'est pas vérifié, « il devient plus facile pour des acteurs malveillants d'usurper son identité et d'ignorer robots.txt ».4 Une requête qui se présente comme ClaudeBot ou GPTBot ne prouve rien ; un scraper ou un scanner de vulnérabilités peut envoyer le même user agent. La gestion des robots doit s'appuyer sur le comportement et sur les plages d'IP vérifiées, pas sur les noms. Le guide Votre site bloque-t-il les robots d'IA ? Vérification en 10 minutes couvre le côté « autoriser » ; celui-ci traite du côté « refuser ».
Mon site web peut-il servir à attaquer un assistant IA ?
Oui, d'une manière précise, et cela change le sens de « contenu propre ».
La liste OWASP 2025 des risques pour les applications construites sur des modèles de langage place l'injection de prompt en premier. « Les injections de prompt indirectes se produisent lorsqu'un LLM accepte des entrées provenant de sources externes, comme des sites web ou des fichiers », et ce contenu peut modifier le comportement du modèle « de façon imprévue ou inattendue ».6 Son deuxième scénario d'exemple est un utilisateur qui demande à un assistant « de résumer une page web contenant des instructions cachées », lesquelles font fuiter la conversation vers l'URL d'un attaquant.6 Les impacts listés vont de la « divulgation d'informations sensibles » à « l'exécution de commandes arbitraires dans des systèmes connectés », et l'OWASP dit clairement qu'« il n'est pas certain qu'il existe des méthodes de prévention infaillibles contre l'injection de prompt ».6
Les assistants construisent des défenses de leur côté. Google a décrit en juin 2025 une approche en couches pour Gemini : des classificateurs de contenu qui « détectent les prompts et instructions malveillants dans divers formats », des consignes de sécurité autour du contenu non fiable, un assainisseur de markdown qui « identifie les URL d'images externes et ne les affiche pas », une vérification des URL contre Safe Browsing, et une confirmation de l'utilisateur pour les actions risquées.9 La liste de l'OWASP comprend « séparer et identifier le contenu externe » et « exiger une approbation humaine pour les actions à haut risque ».6
Pour un propriétaire de site web, trois choses en découlent.
1. Le texte caché est désormais un passif, pas une astuce
Le texte blanc sur fond blanc, les blocs hors écran et les commentaires destinés aux robots d'exploration ont toujours été un risque de spam. Ils ont maintenant aussi exactement la forme d'une injection de prompt indirecte. Si un assistant qui lit votre page y trouve des instructions, le résultat vous appartient.
2. Le contenu généré par les utilisateurs alimente l'IA des autres
Les commentaires, avis, messages de forum et champs de profil sont lus par les assistants et les agents IA comme une partie de votre page. La modération, les limites de longueur et la suppression du balisage caché protègent vos lecteurs et les assistants qui vous citent.
3. Vos propres fonctions IA héritent du risque
Un widget de chat ou un assistant de recherche sur votre site qui lit des pages, des documents ou des e-mails est une application LLM au sens de l'OWASP. Il a besoin des mêmes contrôles : moindre privilège, validation des sorties, et une étape de confirmation humaine avant d'envoyer, de supprimer ou de payer.6
Quelles erreurs de sécurité sont nouvelles à l'ère de l'IA ?
Surtout une : les clés. Les outils d'IA fonctionnent avec des clés d'API, et ces clés fuient à un rythme record.
Le rapport 2026 de GitGuardian a compté « 28.65 millions de nouveaux secrets codés en dur » ajoutés aux commits publics de GitHub en 2025, « une hausse de 34 % d'une année sur l'autre et le plus grand bond annuel que nous ayons enregistré ».7 Les secrets de services d'IA « ont atteint 1 275 105, en hausse de 81 % d'une année sur l'autre ».7 Le code écrit avec un assistant IA n'y échappe pas : « les commits assistés par Claude Code affichaient un taux de fuite de secrets de 3.2 %, contre une base de 1.5 % sur l'ensemble des commits publics de GitHub », ce qui, selon GitGuardian, « passe toujours par un flux de travail humain ».7 Les clés divulguées restent utilisables : « près de 70 % des identifiants confirmés valides en 2022 l'étaient encore en janvier 2025 », et plus de 64 % en janvier 2026.7
Les attaquants veulent ces clés autant pour la puissance de calcul que pour les données. Le rapport d'Anthropic décrit des acteurs qui ont volé des « clés d'API IA » à leurs victimes pour mener leurs propres opérations, et Google décrit le « LLMjacking », où « les frais frauduleux ont dépassé 100 000 USD en une seule journée ».28 Une clé collée dans le JavaScript d'une page pour alimenter un widget de chat est lisible par quiconque affiche le code source.
Les erreurs plus anciennes sont devenues moins chères à exploiter à grande échelle, et une nouvelle voie de fuite, ce sont les personnes. Verizon rapporte que l'usage fréquent d'outils d'IA par les employés a bondi « de 15 % à 45 % des employés en une seule année », l'« IA fantôme » non approuvée étant désormais « la troisième activité la plus courante de fuite de données non malveillante ».1 Un contenu collé dans un assistant public pour le « mettre au propre » peut contenir des données clients, des identifiants ou des pages non publiées.
Que doit faire un propriétaire de site web maintenant ?
Sept étapes, dans l'ordre qui ferme le plus de risque par heure de travail. Aucune ne nécessite une équipe de sécurité.
1. Appliquer les correctifs sous 24 heures, automatiquement
Activez les mises à jour automatiques pour les plugins, les thèmes et le cœur du CMS ; supprimez chaque plugin que vous n'utilisez pas ; gardez les composants premium sous licence pour qu'ils continuent de se mettre à jour. La moitié des vulnérabilités WordPress à fort impact sont exploitées en moins d'un jour.5
2. Placer un pare-feu avec correctifs virtuels devant le site
Un pare-feu d'applications web fourni par votre hébergeur, votre CDN ou votre plugin de sécurité bloque les schémas d'exploitation connus avant que le développeur publie un correctif, ce qui compte quand 46 % des vulnérabilités n'avaient pas de correctif au moment de leur divulgation.5 Dans les tests de Patchstack, les hébergeurs seuls n'ont bloqué que 12 % à 26 % des exploits tentés.5
3. Protéger chaque connexion et renouveler chaque clé
Authentification multifacteur sur le CMS, l'hébergeur, le registrar et le domaine de messagerie ; pas de comptes administrateur partagés ; les clés d'API et les clés de services d'IA sur le serveur, jamais dans le code front-end, renouvelées à chaque départ. La plupart des intrusions dans les rapports 2026 ont commencé par des identifiants volés.8
4. Gérer le trafic des robots selon le comportement, pas selon le nom
Utilisez la gestion des robots de votre CDN ou de votre hébergeur pour autoriser les robots d'exploration vérifiés, limiter le débit des autres, et surveiller les points de terminaison d'API, qui ont reçu 27 % des attaques de robots.3 Décidez dans robots.txt quels robots d'IA vous accueillez, en sachant que seuls les robots vérifiés y sont tenus.4
5. Garder vos pages exemptes d'instructions cachées
Supprimez le texte caché, les blocs de mots-clés hors écran et les commentaires HTML destinés aux machines ; modérez et assainissez le contenu généré par les utilisateurs ; donnez à toute fonction de chat ou de recherche IA un accès en lecture seule et une étape de confirmation pour tout ce qui modifie des données.69
6. Lire vos journaux à la recherche de schémas à vitesse machine
Une rafale de requêtes vers /wp-login.php, /xmlrpc.php, /.env ou /.git/ en quelques secondes, ou des centaines de chemins de plugins sondés en une minute, c'est un framework automatisé à l'œuvre. Les outils d'aujourd'hui sont rapides et bruyants ; un coup d'œil hebdomadaire aux principales erreurs 404 et aux principales adresses IP les repère.2
7. Mettre en place les bases que tout scanner lit en premier
HTTPS avec un certificat valide, HSTS, les en-têtes de sécurité, et aucun fichier .env, de sauvegarde ou .git exposé. Le guide En-têtes de sécurité, HTTPS et HSTS : ce qu'un scanner voit en quelques secondes donne les valeurs exactes.
Que fait l'IA pour les défenseurs ?
La même chose, dans l'autre sens. Les pare-feu et les plugins de sécurité publient désormais des règles de protection dans les heures qui suivent une divulgation ; la médiane de 5 heures de Patchstack est mesurée à partir du moment où une telle règle est entrée en service.5 Les défenses de Gemini chez Google montrent à quoi ressemble la détection assistée par l'IA à l'intérieur d'un assistant : des classificateurs qui signalent les instructions malveillantes, des assainisseurs qui retirent les URL dangereuses, et un humain dans la boucle pour tout ce qui a des conséquences.9 Et parce que les frameworks d'attaque automatisés « échangent la discrétion contre la vitesse », les journaux qu'ils laissent sont exactement ce que la détection d'anomalies sait repérer.2 Rien de tout cela ne remplace les sept étapes ci-dessus ; cela les rend moins coûteuses à maintenir.
Comment ContentMas aide-t-il pour l'IA et la sécurité des sites web ?
ContentMas est un outil SEO propulsé par l'IA qui audite votre site web pour Google et les moteurs de recherche IA, et vous montre précisément quoi corriger pour gagner des places et être cité. Son pilier Sécurité lit votre site de l'extérieur, comme le font un scanner et un agent IA : le HTTPS et la validité du certificat, le contenu mixte, HSTS et les autres en-têtes de sécurité, les fichiers exposés comme .env, les sauvegardes et .git, les secrets ou clés d'API visibles dans le JavaScript front-end, les attributs des cookies, et les en-têtes de version du serveur qui indiquent à un attaquant quoi cibler. Le pilier Préparation SEO et GEO (visibilité dans Google et les moteurs de recherche IA ; GEO signifie Generative Engine Optimization, l'optimisation pour les moteurs génératifs) vérifie robots.txt et quels robots d'IA sont autorisés ou bloqués, si les user agents IA reçoivent le même HTML que les navigateurs (un contenu réservé aux robots ressemble à du cloaking), et quelle part d'une page est du texte caché ; la Qualité du contenu et la Confiance et authenticité signalent le contenu mince ou sans source qu'un assistant ne devrait pas citer.
Chaque constat est accompagné d'une preuve et d'un correctif, classés par impact, sur 700+ KPI répartis en six piliers. Ce n'est ni un scanner de logiciels malveillants ni un test d'intrusion, et il ne corrige rien à votre place ; il vous dit ce qu'une machine extérieure peut voir. Le plan gratuit lit jusqu'à 10 pages par scan, 3 scans par 24 heures. Découvrez notre méthode de notation ou lancez un audit.
Points clés à retenir
- L'exploitation de vulnérabilités a été à l'origine de 31 % des violations en 2025, dépassant les identifiants volés pour la première fois ; l'IA réduit la fenêtre de défense « de plusieurs mois à quelques heures ».1
- Les attaquants font désormais tourner des frameworks qui trouvent et exploitent des vulnérabilités « sans humain dans la boucle », dont un qui comparait les correctifs de plugins WordPress et attaquait des sites web automatiquement.2
- Les vulnérabilités WordPress ont augmenté de 42 % pour atteindre 11 334 en 2025 ; le délai médian avant la première exploitation des plus exploitées est de 5 heures, et 46 % n'avaient pas de correctif au moment de la divulgation.5
- Le trafic automatisé représente 53 % du web, 80 % de l'exploration par l'IA sert à l'entraînement, et seuls les robots vérifiés peuvent être tenus à robots.txt.34
- Les instructions cachées sur une page sont un risque d'injection de prompt indirecte pour les assistants qui la lisent ; l'OWASP classe l'injection de prompt en premier et dit qu'il n'existe pas de prévention infaillible.6
- Les secrets de services d'IA divulgués sur GitHub public ont augmenté de 81 % en 2025 ; les clés vont sur le serveur, renouvelées, jamais dans le code des pages.7
La surface d'attaque d'un petit site web en 2026 est la même liste qu'en 2020 : logiciels non corrigés, connexions faibles, fichiers exposés, et trop de confiance accordée à quiconque envoie une requête. L'IA a changé l'horloge sur les quatre. Les propriétaires qui s'en sortent bien laissent aussi leurs mises à jour, leur pare-feu et leur surveillance tourner à la vitesse des machines.
À lire aussi : Comment la sécurité de votre site influence le classement et la confiance des clients et Votre site bloque-t-il les robots d'IA ? Vérification en 10 minutes
Les guides des six piliers : Technique · Qualité du contenu · Confiance · Fraîcheur · Sécurité · SEO et GEO · Comment ContentMas note chaque pilier
Ce qui a changé dans ce guide
- 21 novembre 2026 : première version, construite sur le DBIR 2026 de Verizon, l'AI Threat Tracker de novembre 2026 du Google Threat Intelligence Group, le rapport d'Anthropic sur les menaces de septembre 2026, le rapport WordPress 2026 de Patchstack, le Bad Bot Report 2026 d'Imperva, les données de Cloudflare sur les robots d'exploration, le LLM01:2025 de l'OWASP, les défenses de Google contre l'injection de prompt et le rapport 2026 de GitGuardian sur les secrets.
Questions fréquentes
L'IA rend-elle les sites web plus faciles à pirater ?
Elle rend les faiblesses connues plus rapides à exploiter. Le rapport 2026 de Verizon a constaté que l'exploitation de vulnérabilités était à l'origine de 31 % des violations, désormais devant les identifiants volés, et attribue à l'IA la réduction de la fenêtre de défense « de plusieurs mois à quelques heures ».1 Google a signalé des attaquants utilisant des frameworks d'IA pour trouver et exploiter des vulnérabilités « sans humain dans la boucle ».2 Les correctifs n'ont pas changé : corriger vite, protéger les connexions, n'exposer rien de sensible.
À quelle vitesse dois-je corriger un plugin WordPress ?
En moins d'un jour. Pour les vulnérabilités WordPress massivement exploitées, « le délai médian pondéré avant la première exploitation est de 5 heures » et environ la moitié de celles à fort impact sont exploitées dans les 24 heures.5 Les mises à jour automatiques plus un pare-feu avec correctifs virtuels couvrent l'intervalle pendant que vous dormez.
Dois-je bloquer les robots d'IA pour protéger mon site web ?
Bloquer est une décision de trafic, pas de sécurité. Les robots vérifiés respectent robots.txt ; les robots non vérifiés, et tout ce qui se fait passer pour eux, ne le respectent pas.4 Protégez le site avec la gestion des robots, des limites de débit et un pare-feu, puis décidez dans robots.txt quels moteurs de recherche IA et quels robots d'entraînement vous accueillez.
Qu'est-ce que l'injection de prompt et pourquoi mon site web est-il concerné ?
L'injection de prompt est un contenu qui change ce que fait un assistant IA. La forme indirecte se produit « lorsqu'un LLM accepte des entrées provenant de sources externes, comme des sites web ou des fichiers ».6 Le texte caché sur vos pages, y compris dans les commentaires et les avis, peut être lu par un assistant comme des commandes. Gardez vos pages sans texte caché et assainissez le contenu des utilisateurs.
D'où viennent les clés IA divulguées ?
Surtout du code et de la configuration. GitGuardian a compté 1 275 105 secrets de services d'IA sur GitHub public en 2025, en hausse de 81 %, et a constaté que les commits faits avec un assistant de codage IA fuyaient à 3.2 % contre une base de 1.5 %.7 Sur un site web, la fuite courante est une clé collée dans le JavaScript front-end d'un widget de chat. Gardez les clés sur le serveur et renouvelez-les.
Références
Chaque renvoi numéroté dans l'article mène à sa source ci-dessous.
-
Verizon — Vulnerability exploitation top breach entry point, 2026 industry-wide DBIR finds (s'ouvre dans un nouvel onglet), mai 2026. ↩
-
Google Threat Intelligence Group — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (s'ouvre dans un nouvel onglet), novembre 2026. ↩
-
Imperva — Bad Bot Report 2026: Bots in the Agentic Age (s'ouvre dans un nouvel onglet), avril 2026. ↩
-
Cloudflare — The crawl-to-click gap: Cloudflare data on AI bots, training, and referrals (s'ouvre dans un nouvel onglet), août 2025. ↩
-
Patchstack — State of WordPress Security in 2026 (s'ouvre dans un nouvel onglet), février 2026. ↩
-
OWASP GenAI Security Project — LLM01:2025 Prompt Injection (s'ouvre dans un nouvel onglet), avril 2025. ↩
-
GitGuardian — The State of Secrets Sprawl 2026 (s'ouvre dans un nouvel onglet), mars 2026. ↩
-
Anthropic — Detecting and countering misuse of AI: September 2026 (s'ouvre dans un nouvel onglet), septembre 2026. ↩
-
Google — Mitigating prompt injection attacks with a layered defense strategy (s'ouvre dans un nouvel onglet), juin 2025. ↩
À propos de cet article
Rédigé par Nasir Ali Joiya, PDG et cofondateur de ZAPTA Technologies. Relu par l’équipe ContentMas, qui développe ContentMas, un outil d’audit SEO propulsé par l’IA qui vérifie les sites selon six piliers pour Google et les moteurs de recherche IA. Les faits et les chiffres renvoient à leurs sources d’origine dans les Références. Vous avez repéré une information dépassée ? Écrivez-nous et nous la corrigerons.
Audit de site web gratuit
Découvrez le score de votre site pour les moteurs de recherche et les assistants IA.
Un score global, six scores de piliers et une liste de correctifs classés en quelques minutes. Sans carte bancaire.
Lancer l'audit gratuit