
Sécurité
Outils gratuits de test de sécurité de site web pour non-développeurs
Six outils gratuits de test de sécurité de site web comparés : ce que chacun vérifie de l'extérieur (avertissements, HTTPS, en-têtes, malwares, standards), et ce qu'aucun ne peut voir.
 Par Nasir Ali Joiya, PDG et cofondateur de ZAPTA TechnologiesPublié le Mis à jour le 20 min de lecture 13 sources citées
Résumer avec l'IA
Pressé ? Ouvrez cet article dans votre assistant IA avec une consigne prête à l'emploi.
- ChatGPT (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Perplexity (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Grok (s'ouvre dans un nouvel onglet avec une consigne de résumé)
Claude et Gemini s'ouvrent avec la consigne copiée : collez-la pour commencer.
Sur cette page
- Que vérifie réellement un test gratuit de sécurité de site web ?
- Quels outils gratuits de test de sécurité de site web valent la peine d'être utilisés ?
- Comment effectuer un test gratuit et complet de sécurité de site web ?
- Que ne vérifie aucun de ces outils gratuits ?
- Comment ContentMas aide-t-il pour les tests de sécurité de site web ?
- Points clés à retenir
- Questions fréquentes
Réponse courte
En bref : les outils gratuits de test de sécurité de site web qui valent la peine d'être lancés sont Safe Browsing Site Status et Search Console de Google pour savoir si Google signale déjà votre site,12 Qualys SSL Labs pour le certificat et la configuration HTTPS,3 MDN HTTP Observatory et Internet.nl pour les en-têtes de sécurité et les standards sur lesquels un navigateur s'appuie,45 et Sucuri SiteCheck pour les malwares visibles, les mises sur liste noire et les logiciels obsolètes.6 Tous fonctionnent depuis un navigateur, ne nécessitent aucune installation et donnent un résultat en quelques minutes. Ils testent ce qu'une personne extérieure peut voir. Aucun ne peut détecter les infections côté serveur, les versions de plugins cachées ou les mots de passe faibles,46 alors considérez un résultat propre comme un bon début, pas comme un certificat.
On vous a demandé si le site web de l'entreprise est sécurisé, et la réponse honnête est que personne n'a vérifié. Chrome avertit désormais les visiteurs avant de charger une page en HTTP simple,7 Google peut apposer une étiquette d'avertissement sur les pages piratées dans ses résultats,2 et les attaquants entrent de plus en plus par des logiciels non corrigés : l'exploitation de vulnérabilités comme première étape a progressé de 34 % en un an et représente désormais 20 % des violations de données.8
Vous n'avez pas besoin d'un testeur d'intrusion pour trouver les problèmes de base. Une poignée d'outils gratuits, chacun géré par un éditeur de navigateur, une société de sécurité ou un organisme public, vous diront en une demi-heure si votre site est signalé, si le HTTPS est correctement configuré et si les protections qu'un navigateur attend sont activées. Ce guide ouvre la page de chaque outil, indique ce qu'il vérifie et ne peut pas vérifier, les classe dans l'ordre, et se termine par les lacunes qui subsistent une fois que tous les tests gratuits sont au vert.
Que vérifie réellement un test gratuit de sécurité de site web ?
Un test gratuit de sécurité de site web examine votre site de l'extérieur, comme le fait le navigateur d'un visiteur ou un moteur de recherche, et compare ce qu'il voit à une configuration de référence connue. Il ne se connecte pas, ne lit pas vos fichiers serveur et n'essaie pas de s'introduire.
Cette vue extérieure couvre quatre choses : la réputation (si Google ou d'autres listes de blocage considèrent déjà le site comme dangereux),16 le transport (si le certificat HTTPS est valide et si les paramètres de chiffrement sont à jour),3 les protections du navigateur (si les en-têtes de sécurité HTTP qui bloquent les attaques courantes sont présents),4 et les symptômes visibles tels que les scripts injectés, les défigurations et les versions de logiciels qui s'annoncent dans le code source de la page.6
Elle ne peut rien couvrir sous la surface. La FAQ de MDN pour le HTTP Observatory indique que l'outil « ne teste pas les versions de logiciels obsolètes, les vulnérabilités d'injection SQL, les plugins de systèmes de gestion de contenu vulnérables, la création ou le stockage incorrects des mots de passe, et plus encore ».4 Sucuri dit la même chose de son scanner : « Comme le scanner distant n'a accès qu'à ce qui est visible au niveau du navigateur, il ne détectera rien côté serveur. »6
Quels outils gratuits de test de sécurité de site web valent la peine d'être utilisés ?
Six outils gratuits de test de sécurité de site web valent la peine d'être utilisés, et à eux tous ils couvrent la vue extérieure. Chaque ligne s'appuie sur la page de l'outil lui-même, consultée en novembre 2026.
| Outil | Offre gratuite aujourd'hui | Ce qu'il vérifie | Idéal pour |
|---|---|---|---|
| Google Safe Browsing Site Status | Gratuit ; toute URL ; sans compte1 | Si Safe Browsing considère actuellement le site comme dangereux1 | Une réponse en 10 secondes à « mon site est-il signalé ? » |
| Google Search Console (rapports Problèmes de sécurité et HTTPS) | Gratuit ; sites validés uniquement29 | Contenu piraté, malwares, hameçonnage ; problèmes qui empêchent des pages d'être diffusées en HTTPS29 | Les avertissements que Google lui-même montrera à vos visiteurs |
| Qualys SSL Labs Server Test | Gratuit ; tout serveur web public ; notes de A+ à F103 | Validité du certificat, versions de protocole, échange de clés, robustesse du chiffrement, HTTP Strict Transport Security (HSTS)3 | Vérifier que le HTTPS est bien configuré, pas seulement présent |
| MDN HTTP Observatory | Gratuit ; tout site public ; un scan par site toutes les 60 secondes ; résultats publics4 | CSP, HSTS, cookies, redirections vers HTTPS, politique de référent, protection contre le framing et autres en-têtes411 | Trouver les protections de navigateur manquantes |
| Sucuri SiteCheck | Scan distant gratuit ; résultats non garantis6 | Malwares connus, mise sur liste noire, erreurs du site, logiciels obsolètes, code malveillant6 | Les infections visibles et le statut sur les listes de blocage en une seule vue |
| Test de site web Internet.nl | Gratuit ; géré par la communauté Internet et le gouvernement néerlandais5 | IPv6, Domain Name System Security Extensions (DNSSEC), HTTPS, en-têtes de sécurité, security.txt, Resource Public Key Infrastructure (RPKI)5 | Un rapport sur les standards à transmettre à votre hébergeur |
| ContentMas Free | Gratuit ; 10 pages par scan ; 3 scans par 24 heures | Six piliers et 600+ vérifications, dont la Sécurité aux côtés de la fraîcheur, de la qualité et de la confiance du contenu | Des constats de sécurité dans le même rapport que les problèmes de contenu |
Source : compilation à partir des sources citées dans chaque ligne.
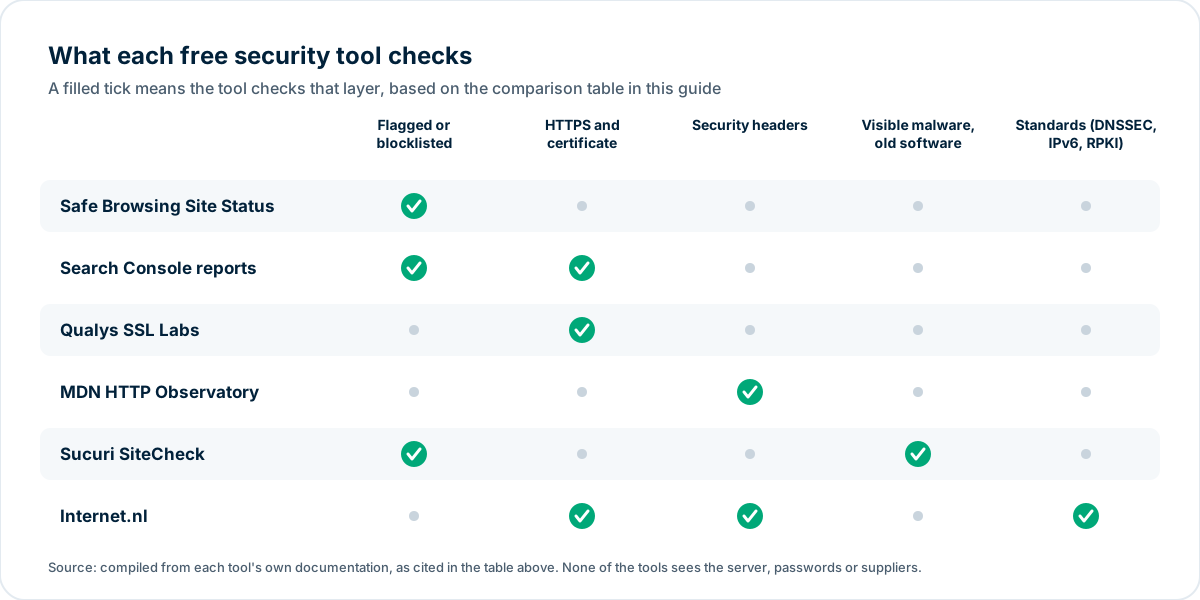
Source : compilation à partir de la documentation des outils citée dans le tableau ci-dessus.
Google Safe Browsing Site Status
Google Safe Browsing « aide à protéger plus de cinq milliards d'appareils chaque jour en affichant des avertissements aux utilisateurs » lorsqu'ils tentent d'ouvrir des pages dangereuses.1 Le Transparency Report comprend un outil Site Status « que vous pouvez utiliser pour voir si un site contient actuellement du contenu que Safe Browsing a jugé dangereux ».1 Saisissez une URL, lisez le verdict. S'il indique que le site est dangereux, les visiteurs voient déjà un avertissement de leur navigateur, et c'est la première chose à corriger.
Google Search Console : rapports Problèmes de sécurité et HTTPS
Search Console est gratuit pour les sites que vous validez, et deux de ses rapports sont des tests de sécurité qui n'en portent pas le nom. Le rapport Problèmes de sécurité est l'endroit où Google vous signale qu'il a constaté qu'un site est piraté ou dangereux pour les visiteurs, qu'il soit piraté avec du spam, infecté par un malware ou utilisé pour de l'hameçonnage.2 Tant que le problème n'est pas corrigé, ces avertissements « resteront dans les résultats de recherche et les navigateurs pour protéger les utilisateurs ».2 Une fois le nettoyage terminé, « sélectionnez Demander un examen » et expliquez comment vous avez nettoyé le site ; l'examen d'un site infecté par un malware « prend quelques jours », tandis que celui d'un site piraté avec du spam « peut prendre jusqu'à plusieurs semaines ».2
Le rapport HTTPS vous aide à « obtenir des informations sur vos pages HTTPS diffusées dans la recherche » et « liste les problèmes qui empêchent des pages d'être diffusées en HTTPS, avec des exemples d'URL ».9 Traitez ces problèmes jusqu'à ce que toutes vos pages importantes soient diffusées en HTTPS.
Qualys SSL Labs Server Test
SSL Labs propose le test que la plupart des gens ont en tête quand ils parlent de « test SSL » : « Ce service en ligne gratuit effectue une analyse approfondie de la configuration de n'importe quel serveur web SSL sur l'Internet public. »10 Son guide de notation a été rédigé « pour permettre aux administrateurs d'évaluer la configuration d'un serveur SSL en toute confiance sans avoir à devenir des experts SSL ».3 Le test vérifie d'abord le certificat ; un certificat non approuvé ou un nom non concordant donne un score de zéro, affiché sous la forme d'une note T ou M.3 Il note ensuite la prise en charge des protocoles (30 %), l'échange de clés (30 %) et la robustesse du chiffrement (40 %), avec A à partir de 80 points, B à partir de 65, C à partir de 50 et F en dessous de 20.3 Les règles actuelles plafonnent la note à B si le serveur prend encore en charge TLS 1.0 ou 1.1, et à A- si TLS 1.3 est absent ou si HSTS est désactivé.3
Un A ou un A+ signifie que la connexion est correctement chiffrée. Cela ne signifie pas que le site est sécurisé : le guide lui-même indique que « SSL ne traite pas et ne peut pas traiter un certain nombre de problèmes de sécurité susceptibles d'exister sur un site web ».3
MDN HTTP Observatory
Le HTTP Observatory, géré par MDN (le site de documentation pour développeurs de Mozilla), « teste les mesures préventives contre les attaques par script intersite (XSS), les attaques de l'homme du milieu (MiTM), les fuites d'informations entre domaines, les cookies non sécurisés, les compromissions de réseaux de diffusion de contenu (CDN) et les certificats émis de manière incorrecte ».4 En pratique, cela désigne les en-têtes de réponse HTTP : Content Security Policy, Strict-Transport-Security, les attributs des cookies, la redirection de HTTP vers HTTPS, Referrer-Policy, X-Content-Type-Options et la protection contre le framing.4 Les scores vont de 0 à un maximum actuel de 145 et correspondent à des notes allant de A+ (100 ou plus) à F (24 ou moins).11
Deux choses à savoir avant de le lancer : « N'importe qui peut choisir de scanner n'importe quel domaine, et l'historique des scans de chaque domaine est public », et « un site ne peut être scanné et un nouveau résultat renvoyé que toutes les 60 secondes ».4 Il ne regarde pas du tout le TLS ; c'est le travail de SSL Labs.4
Sucuri SiteCheck
Le scanner gratuit de Sucuri « vérifiera le site web à la recherche de malwares connus, de virus, de mise sur liste noire, d'erreurs du site, de logiciels obsolètes et de code malveillant ».6 C'est ce qui se rapproche le plus d'un scan antimalware dans cette liste, et il signale aussi si la version de votre CMS est visiblement obsolète. Son avertissement est honnête : « Sucuri SiteCheck est un scanner de sécurité de site web gratuit. Les scanners distants ont un accès limité et les résultats ne sont pas garantis. »6 Un SiteCheck propre signifie que rien de malveillant n'est visible de l'extérieur, pas que le serveur est sain.
Test de site web Internet.nl
Internet.nl est « une initiative de la communauté Internet et du gouvernement néerlandais ».5 Son test de site web vérifie si un site prend en charge les « standards Internet modernes » : IPv6, DNSSEC, HTTPS, options de sécurité (en-têtes de sécurité HTTP et security.txt) et RPKI.5 Chaque élément en échec renvoie vers une explication, et la page de résultats est quelque chose que vous pouvez envoyer à votre hébergeur accompagné des mots « merci de corriger les lignes rouges ».
Comment effectuer un test gratuit et complet de sécurité de site web ?
Un test complet et gratuit de sécurité de site web consiste à lancer les six outils dans cet ordre. Chaque étape prend quelques minutes, et l'ordre va de « les visiteurs sont avertis en ce moment même » à « agréable à avoir ».
Étape 1 : vérifier si vous êtes déjà signalé
Saisissez votre page d'accueil dans Safe Browsing Site Status.1 Si vous avez Search Console, ouvrez le rapport Problèmes de sécurité.2 Tout ce qui apparaît ici prime sur tout le reste, parce que les avertissements vous coûtent déjà des visiteurs.
Étape 2 : tester le HTTPS
Lancez le test SSL Labs sur votre nom d'hôte principal.10 Corrigez une note T ou M dès aujourd'hui (certificat non approuvé ou au mauvais nom).3 Ouvrez ensuite le rapport HTTPS de Search Console et traitez les problèmes qu'il liste pour les pages non diffusées en HTTPS.9 Depuis octobre 2026, Chrome « demande explicitement la permission aux utilisateurs avant d'établir une connexion HTTP non sécurisée », pour tous les utilisateurs par défaut, si bien qu'une page HTTP interrompt désormais le visiteur avant même de se charger.7
Étape 3 : vérifier les protections du navigateur
Lancez le HTTP Observatory.4 Un D ou un F signifie généralement quelques en-têtes manquants qu'un panneau d'hébergement, un CDN ou un plugin peut ajouter en un après-midi : Strict-Transport-Security, X-Content-Type-Options, une Referrer-Policy et une protection contre le framing. Content Security Policy peut casser un site s'il est configuré sans précaution, alors testez-le d'abord en mode rapport seul ou demandez à votre développeur.
Étape 4 : rechercher les infections visibles et les logiciels anciens
Lancez Sucuri SiteCheck.6 S'il signale des logiciels obsolètes, mettez-les à jour. Sur WordPress, le risque se situe surtout dans les extensions : Patchstack a recensé 11,334 nouvelles vulnérabilités dans l'écosystème WordPress en 2025, 42 % de plus qu'en 2024 ; « 91 % des nouvelles vulnérabilités ont été trouvées dans des plugins et 9 % dans des thèmes », et seulement six ont été signalées dans le cœur de WordPress.12 Près de la moitié, 46 %, « n'ont pas reçu de correctif du développeur à temps pour la divulgation publique », ce qui explique pourquoi supprimer les plugins que vous n'utilisez pas compte autant que mettre à jour ceux que vous utilisez.12
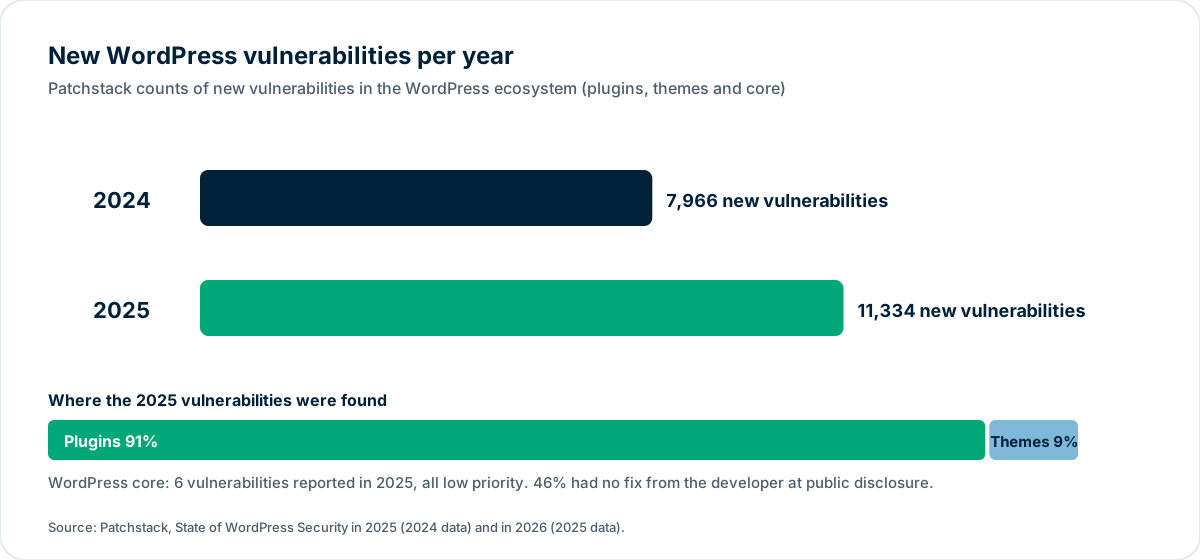
Source : Patchstack, State of WordPress Security in 2025 et in 2026.1213
Étape 5 : lancer le rapport sur les standards
Terminez par Internet.nl.5 DNSSEC, IPv6 et RPKI relèvent généralement de votre registrar ou de votre hébergeur ; le rapport vous indique à qui vous adresser.
Étape 6 : noter la date et répéter chaque trimestre
Un test de sécurité est un instantané. Les certificats expirent, les plugins vieillissent, et une migration d'hébergement peut faire disparaître en silence tous les en-têtes que vous aviez ajoutés. Conservez les six résultats avec la date, et relancez l'ensemble chaque trimestre et après tout changement d'hébergement, de CMS ou de thème.
Que ne vérifie aucun de ces outils gratuits ?
Quatre choses, et ce sont celles qui se cachent derrière la plupart des incidents réels.
1. Si le serveur lui-même est sain
Les scanners distants voient les pages rendues. Sucuri indique que son scanner « ne détectera rien côté serveur »,6 et MDN cite les logiciels obsolètes, l'injection SQL et les plugins CMS vulnérables parmi les choses que l'Observatory ne teste pas.4 Une porte dérobée ou un dossier de phishing qui n'est lié depuis aucune de vos pages passe tous les tests gratuits. Seul un scan avec accès aux fichiers peut les trouver.
2. Si les connexions sont protégées
Aucun test extérieur ne peut dire si le compte administrateur utilise un mot de passe réutilisé, si l'authentification à deux facteurs est activée, ou combien d'anciens prestataires ont encore accès. Le rapport 2025 de Verizon, fondé sur plus de 22,000 incidents et 12,195 violations confirmées, chiffre l'abus d'identifiants à 22 % des violations, le premier vecteur d'accès initial, juste devant l'exploitation de vulnérabilités à 20 %.8
3. Si vos fournisseurs sont sécurisés
Le même rapport a constaté que « l'implication de tiers dans les violations a doublé pour atteindre 30 % ».8 Votre widget de paiement, votre outil de chat, votre service de formulaires et votre script d'analyse s'exécutent tous sur vos pages. Les outils gratuits ci-dessus testent votre domaine, pas le leur.
4. Si le contenu donne aux visiteurs une raison de vous faire confiance
Un site peut réussir tous les tests techniques et pourtant paraître peu sûr à une personne ou à un assistant IA : aucune adresse d'entreprise, aucune personne nommée, une politique de confidentialité datée de 2019, des affirmations sans sources. Ce sont les signaux de confiance que recherchent les assistants IA, et aucun scanner de sécurité ne les lit. Le guide sur l'influence de la sécurité du site sur le classement et la confiance explique comment les deux faces s'articulent.
Comment ContentMas aide-t-il pour les tests de sécurité de site web ?
ContentMas est un outil SEO propulsé par l'IA qui audite votre site web pour Google et les moteurs de recherche IA, et vous montre précisément quoi corriger pour gagner des places et être cité. Il n'est ni un scanner antimalware ni un test d'intrusion, et il ne remplace pas les six outils ci-dessus. Il lit vos pages clés comme le font un visiteur, un moteur de recherche et un assistant IA, et rend compte de six piliers : Fraîcheur du contenu, Qualité du contenu, Confiance et authenticité, Préparation SEO et GEO (visibilité dans Google et les moteurs de recherche IA ; GEO signifie Generative Engine Optimization), Préparation technique et Sécurité. Le pilier Sécurité couvre la vue extérieure décrite ici (HTTPS, redirections, en-têtes de sécurité et détails exposés) ; les cinq autres couvrent ce que les outils de sécurité laissent de côté : dates et statistiques dépassées, auteurs et coordonnées manquants, affirmations non sourcées et pages que les robots d'IA ne peuvent pas lire.
Le plan gratuit lit jusqu'à 10 pages par scan, 3 scans par 24 heures ; les plans payants lisent 100, 200 ou 500 pages. Chaque constat est assorti d'une priorité et d'un correctif. Découvrez notre méthode de notation ou lancez un audit.
Points clés à retenir
- Six outils gratuits de test de sécurité de site web couvrent la vue extérieure : Safe Browsing Site Status et Search Console pour les avertissements, SSL Labs pour le HTTPS, HTTP Observatory et Internet.nl pour les en-têtes et les standards, Sucuri SiteCheck pour les malwares visibles et les logiciels anciens.124365
- Commencez par les avertissements. Un signalement Safe Browsing ou une entrée dans Problèmes de sécurité signifie que les visiteurs voient déjà une page d'avertissement, et un examen après nettoyage prend de quelques jours pour un malware à plusieurs semaines pour un piratage par spam.12
- Le HTTPS n'est plus optionnel en pratique : Chrome demande désormais la permission aux utilisateurs avant de charger une page HTTP, par défaut.7 Une note T ou M sur SSL Labs se corrige le jour même.3
- Les en-têtes de sécurité sont le gain le moins coûteux. Les notes de l'Observatory existent « pour alerter les développeurs lorsqu'ils ne tirent pas parti des dernières fonctionnalités de sécurité du web », et la plupart des en-têtes manquants peuvent être ajoutés depuis un panneau d'hébergement.11
- Les plugins obsolètes sont le risque WordPress : 91 % des 11,334 vulnérabilités trouvées en 2025 se situaient dans des plugins, et 46 % n'avaient pas de correctif au moment de la divulgation.12
- Aucun outil distant gratuit ne voit le serveur, les mots de passe ou vos fournisseurs. L'abus d'identifiants (22 %), l'exploitation de vulnérabilités (20 %) et les tiers (30 % des violations) échappent tous à leur champ de vision.468
Lancez les six tests cette semaine, notez les résultats, corrigez les éléments rouges dans l'ordre et recommencez chaque trimestre. Cela règle les problèmes que le navigateur d'un visiteur remarque en premier.
À lire aussi : Comment la sécurité de votre site influence le classement et la confiance des clients et Les robots d'IA peuvent-ils lire votre site ? Vérification technique en 10 minutes
Les guides des six piliers : Technique · Qualité du contenu · Confiance · Fraîcheur · Sécurité · SEO et GEO · Comment ContentMas note chaque pilier
Questions fréquentes
Quel est le meilleur outil gratuit de test de sécurité de site web ?
Il n'y en a pas un seul, parce que chacun teste une couche différente. Pour savoir si un site est signalé, utilisez Google Safe Browsing Site Status,1 pour le HTTPS le test Qualys SSL Labs,3 pour les en-têtes de sécurité MDN HTTP Observatory,4 et pour les malwares visibles et les logiciels obsolètes Sucuri SiteCheck.6 Lancer les quatre prend environ 15 minutes.
Un A+ sur SSL Labs ou HTTP Observatory prouve-t-il que mon site est sécurisé ?
Non, un A+ signifie seulement qu'une couche est bien configurée. Le guide de SSL Labs indique que « SSL ne traite pas et ne peut pas traiter un certain nombre de problèmes de sécurité susceptibles d'exister sur un site web »,3 et MDN précise que l'Observatory « ne teste pas les versions de logiciels obsolètes, les vulnérabilités d'injection SQL, les plugins de systèmes de gestion de contenu vulnérables, la création ou le stockage incorrects des mots de passe, et plus encore ».4
Un scanner en ligne gratuit peut-il détecter un malware sur mon site web ?
Seulement les malwares visibles de l'extérieur. Sucuri SiteCheck examine les pages qu'il peut charger à la recherche de malwares connus, de mise sur liste noire et de code malveillant, mais « les scanners distants ont un accès limité et les résultats ne sont pas garantis » et il « ne détectera rien côté serveur ».6 Les portes dérobées cachées exigent un scan avec accès aux fichiers.
Pourquoi Chrome avertit-il les visiteurs que mon site n'est pas sécurisé ?
Depuis octobre 2026, Chrome demande la permission aux utilisateurs avant d'établir une connexion HTTP non sécurisée (s'ouvre dans un nouvel onglet), et ce réglage est activé pour tous les utilisateurs par défaut.7 Le correctif est un certificat HTTPS valide plus une redirection depuis chaque URL HTTP ; le rapport HTTPS de Search Console liste les problèmes qui empêchent des pages d'être diffusées en HTTPS, avec des exemples d'URL.9
À quelle fréquence dois-je lancer un test de sécurité de site web ?
Lancez un test de sécurité de site web chaque trimestre, et après tout changement d'hébergement, de CMS, de thème ou de plugin majeur. Les certificats expirent et de nouvelles vulnérabilités de plugins apparaissent sans cesse (11,334 dans l'écosystème WordPress en 2025),12 si bien que le résultat de l'année dernière en dit peu sur aujourd'hui.
Références
Chaque renvoi numéroté dans l'article mène à sa source ci-dessous.
-
Google — Google Safe Browsing (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
web.dev (Google) — Request a review (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Qualys SSL Labs — SSL Server Rating Guide, version 2009r (s'ouvre dans un nouvel onglet), mai 2025. ↩
-
MDN — HTTP Observatory: Frequently asked questions (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Internet.nl — About the website test (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Sucuri — Free website malware and security checker (SiteCheck) (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Google — Chrome now warns before insecure HTTP connections (s'ouvre dans un nouvel onglet), octobre 2026. ↩
-
Verizon — 2025 Data Breach Investigations Report (s'ouvre dans un nouvel onglet), avril 2025. ↩
-
Google Search Central Blog — The new HTTPS report in Search Console (s'ouvre dans un nouvel onglet), septembre 2022. ↩
-
Qualys SSL Labs — SSL Server Test (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
MDN — HTTP Observatory Scoring Methodology (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Patchstack — State of WordPress Security in 2026 (s'ouvre dans un nouvel onglet), février 2026. ↩
-
Patchstack — State of WordPress Security in 2025 (s'ouvre dans un nouvel onglet), mars 2025. ↩
À propos de cet article
Rédigé par Nasir Ali Joiya, PDG et cofondateur de ZAPTA Technologies. Relu par l’équipe ContentMas, qui développe ContentMas, un outil d’audit SEO propulsé par l’IA qui vérifie les sites selon six piliers pour Google et les moteurs de recherche IA. Les faits et les chiffres renvoient à leurs sources d’origine dans les Références. Dernière vérification : 8 novembre 2026. Vous avez repéré une information dépassée ? Écrivez-nous et nous la corrigerons.
Audit de site web gratuit
Découvrez le score de votre site pour les moteurs de recherche et les assistants IA.
Un score global, six scores de piliers et une liste de correctifs classés en quelques minutes. Sans carte bancaire.
Lancer l'audit gratuit