
Sécurité
Comment la sécurité de votre site influence le classement et la confiance des clients
Le HTTPS est un signal de classement léger, mais les pages piratées, les alertes du navigateur et les en-têtes manquants peuvent vite vous coûter de la visibilité et des clients.
 Par Nasir Ali Joiya, PDG et cofondateur de ZAPTA TechnologiesPublié le 13 min de lecture 11 sources citées
Résumer avec l'IA
Pressé ? Ouvrez cet article dans votre assistant IA avec une consigne prête à l'emploi.
- ChatGPT (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Perplexity (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Grok (s'ouvre dans un nouvel onglet avec une consigne de résumé)
Claude et Gemini s'ouvrent avec la consigne copiée : collez-la pour commencer.
Sur cette page
- Le HTTPS est-il un facteur de classement Google ?
- Pourquoi les alertes de sécurité du navigateur nuisent-elles à la confiance et aux conversions ?
- Quel est l'impact d'un site piraté sur le SEO ?
- Pourquoi les extensions obsolètes sont-elles le plus grand risque pour les petits sites ?
- Quels problèmes de sécurité comptent le plus pour le SEO et la confiance ?
- Les en-têtes de sécurité ont-ils un effet sur le SEO ?
- Que révèle un audit de sécurité de site web ?
- Checklist de sécurité à faire dès aujourd'hui
- Comment ContentMas vérifie ce point
- Questions fréquentes
Réponse courte
En bref : à lui seul, le HTTPS n'est qu'un petit signal de classement : l'activer ne fera pas remonter une page faible. Le vrai risque est dans l'autre sens. Pages piratées, injections de spam et alertes du navigateur peuvent faire reculer un site dans les résultats de Google, voire l'en faire disparaître, et faire fuir les visiteurs avant qu'ils aient lu un mot. La sécurité sert moins à gagner des positions qu'à ne pas les perdre.12
La plupart des dirigeants de petites entreprises entendent « sécurité » et pensent à un problème informatique, pas à un sujet marketing. Puis un client envoie la capture d'écran d'une page d'alerte rouge, Search Console signale du contenu piraté, ou le trafic chute sans que personne ne sache pourquoi.
Les causes habituelles sont banales : une page qui charge encore une image en HTTP, une extension que personne n'a mise à jour, un formulaire de contact sans protection, un dossier de préproduction oublié. Ce guide explique ce que Google dit vraiment, ce que voient les visiteurs et ce qu'il faut corriger en premier.
Le HTTPS est-il un facteur de classement Google ?
Oui, mais un facteur léger. Google a annoncé le HTTPS comme signal de classement en août 2014.1 À l'époque, Google le décrivait comme « un signal très léger » qui touchait moins de 1 % des requêtes dans le monde.3 Le guide actuel de Google sur l'expérience sur la page demande toujours aux propriétaires de sites si leurs pages sont « diffusées de manière sécurisée », et les renvoie vers le rapport HTTPS de Search Console.4
Ce même guide précise qu'il n'existe pas de signal unique d'expérience sur la page, et que de bons scores ne garantissent pas les premières places.4 Voyez donc le HTTPS comme le minimum attendu. Presque tout le monde l'a aujourd'hui : le Web Almanac 2024 a constaté que 96 % des pages d'accueil utilisent le HTTPS, sur ordinateur comme sur mobile.5 Ne pas l'avoir vous fait remarquer pour de mauvaises raisons.
Pourquoi les alertes de sécurité du navigateur nuisent-elles à la confiance et aux conversions ?
Les alertes du navigateur arrêtent les visiteurs au moment précis où ils décident s'ils vous font confiance. Une mention « Non sécurisé » à côté d'un paiement ou d'un formulaire de contact, ou une alerte rouge en pleine page, donne au visiteur une raison de partir avant que votre contenu ait sa chance.
Et cela se durcit. Google a annoncé que Chrome 154, prévu pour octobre 2026, active par défaut l'option « Toujours utiliser des connexions sécurisées » : Chrome demandera donc l'accord de l'utilisateur avant sa première visite sur un site public qui n'utilise pas le HTTPS.6 Dans l'expérience menée par Google, l'utilisateur médian voyait moins d'une alerte de ce type par semaine.6 C'est bien le problème : les alertes sont devenues rares, alors un site qui en déclenche une détonne.
Les problèmes de sécurité peuvent aussi apparaître dans les résultats de recherche. Le rapport Problèmes de sécurité de Google explique que les pages concernées peuvent recevoir une mention d'avertissement dans les résultats ou une page d'alerte dans le navigateur.2 Nous n'avons pas trouvé de données publiées et vérifiables sur l'effet de ces alertes sur les conversions, nous ne citerons donc pas de chiffre. D'expérience, cependant, très peu de visiteurs passent outre une alerte de sécurité en pleine page pour atteindre le site d'une petite entreprise.
Quel est l'impact d'un site piraté sur le SEO ?
Un site piraté peut perdre des positions, afficher des alertes aux internautes et recevoir une action manuelle de Google. Les règles de Google relatives au spam définissent le contenu piraté comme « tout contenu placé sur un site sans autorisation », et citent l'injection de code, l'injection de pages, l'injection de contenu et les redirections malveillantes parmi les formes courantes.7 Les sites qui enfreignent ces règles peuvent être moins bien classés, voire ne plus apparaître du tout dans les résultats, et un examen manuel peut déboucher sur une action manuelle.7
Sur les petits sites, la forme la plus fréquente est le spam SEO : des liens cachés, ou des pages de jeux d'argent ou de fausses boutiques que vous n'avez jamais écrites. Le rapport 2024 de Sucuri a recensé 1 176 701 sites infectés, et le spam SEO représentait 38,4 % des infections.8 Beaucoup de propriétaires ne s'en aperçoivent pas, car le spam peut être caché aux visiteurs ordinaires et montré uniquement aux robots d'exploration.8
La récupération prend du temps. Google indique qu'il faut corriger chaque problème sur toutes les pages concernées, car n'en corriger qu'une partie « ne vous vaudra pas un retour partiel » dans les résultats de recherche.2 Les réexamens peuvent prendre des jours, voire des semaines.2
Pourquoi les extensions obsolètes sont-elles le plus grand risque pour les petits sites ?
C'est dans les extensions obsolètes que se trouvent la plupart des vulnérabilités WordPress. Patchstack a recensé 11 334 nouvelles vulnérabilités WordPress en 2025, soit 42 % de plus qu'en 2024, dont 91 % dans des extensions.9 Le cœur de WordPress n'en comptait que six.9 Pire, 46 % de ces vulnérabilités n'avaient aucun correctif du développeur au moment de leur publication,9 si bien que mettre à jour est nécessaire, mais pas toujours suffisant.
On retrouve la même tendance dans les données sur les violations. Le DBIR 2025 de Verizon a montré que l'exploitation de vulnérabilités était la première étape de 20 % des violations, en hausse de 34 % sur un an.10
Quels problèmes de sécurité comptent le plus pour le SEO et la confiance ?
Ce tableau compare ce que voient les visiteurs, l'effet possible sur la visibilité dans la recherche et le correctif.
| Problème de sécurité | Ce que voient les visiteurs | Impact SEO | Correctif |
|---|---|---|---|
| Pas de HTTPS | Mention « Non sécurisé » ; à partir de Chrome 154, une alerte avant la première visite6 | Prive d'un léger signal de classement13 | Installer un certificat et rediriger chaque URL HTTP vers le HTTPS avec une 301 |
| Contenu mixte (images ou scripts HTTP sur des pages HTTPS) | Cadenas barré, images ou scripts bloqués | Aucune pénalité directe à notre connaissance, mais cela fragilise l'expérience sécurisée que Google demande4 | Remplacer les liens http:// codés en dur dans le contenu, les thèmes et les réglages |
| Pages ou liens de spam piratés | Souvent rien ; les internautes peuvent voir des titres de spam sous votre nom | Classement en baisse, retrait ou action manuelle7 | Nettoyer chaque page, combler la faille, puis demander un réexamen2 |
| Logiciel malveillant ou pages trompeuses | Mention d'avertissement dans les résultats ou alerte rouge dans le navigateur2 | Visiteurs bloqués avant d'arriver chez vous | Supprimer le code, corriger toutes les pages, demander un réexamen dans Search Console2 |
| Extensions ou thèmes obsolètes | Rien, jusqu'à ce que quelque chose casse | Principale porte d'entrée du contenu piraté9 | Mettre à jour chaque semaine, supprimer les extensions inutilisées, utiliser le patch virtuel si disponible |
| En-têtes de sécurité manquants | Rien de visible | Aucun effet direct sur le classement à notre connaissance | Ajouter HSTS, CSP, X-Content-Type-Options et Referrer-Policy |
| Clés d'API ou secrets dans le JavaScript public | Rien de visible | Indirect : des clés divulguées peuvent mener à des abus ou à une violation | Déplacer les secrets côté serveur, renouveler les clés exposées |
Source : compilé par ContentMas à partir de Google Search Central, Search Engine Roundtable, Google Online Security Blog et Patchstack.1346279
Les en-têtes de sécurité ont-ils un effet sur le SEO ?
Pas directement, d'après ce que Google a dit publiquement. Les en-têtes de sécurité sont une couche de défense : ils limitent les dégâts si quelque chose d'autre tourne mal, ce qui protège le classement et la confiance que vous avez déjà. Peu de sites les utilisent. Le Web Almanac 2024 a relevé HSTS sur 34 % des réponses sur ordinateur, X-Content-Type-Options sur 48 %, Referrer-Policy sur 17 % et CSP sur 19 % des hôtes.5
Le rôle de chacun, en termes simples :
- HSTS (Strict-Transport-Security) indique au navigateur d'utiliser uniquement le HTTPS pour votre site, au lieu d'essayer d'abord le HTTP.5
- Content-Security-Policy (CSP) liste les sources autorisées à charger des scripts et d'autres fichiers sur vos pages. Il limite ce que peut faire du code injecté.
- X-Content-Type-Options: nosniff indique au navigateur de ne pas deviner le type des fichiers, ce qui bloque certaines astuces fondées sur le type de fichier.
- Referrer-Policy contrôle la part de votre URL transmise aux autres sites quand un visiteur clique vers l'extérieur.
Nous recommandons de les ajouter un par un et de tester après chacun. Une CSP trop stricte peut casser l'analytics, les widgets de chat ou les formulaires.
Les secrets exposés méritent une mention à part. Les clés de paiement, d'e-mail ou de services d'IA collées dans le JavaScript front-end peuvent être lues par quiconque affiche le code source de la page. Gardez-les côté serveur et renouvelez toute clé qui a été publique, même un temps.
Que révèle un audit de sécurité de site web ?
Un audit de sécurité révèle en général une poignée de petites failles faciles à corriger, plutôt qu'un seul trou spectaculaire. Sur les sites de petites entreprises, les plus courantes sont des en-têtes de sécurité manquants, une version HTTP qui ne redirige pas, des fichiers qui n'auraient jamais dû être publics et des domaines de messagerie sans DMARC.
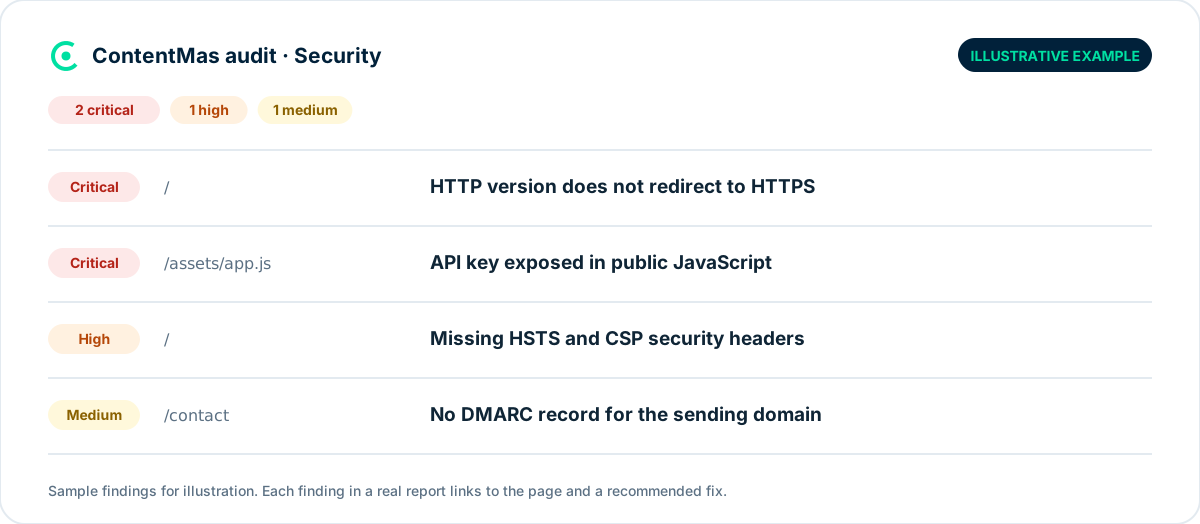
Source : exemple illustratif d'un rapport ContentMas pour un site fictif, pas des données réelles. Les vérifications présentées suivent les recommandations de Google Search Central et de HTTP Archive.1452
Checklist de sécurité à faire dès aujourd'hui
- Ouvrez votre site dans Chrome et regardez la barre d'adresse sur la page d'accueil, la page des tarifs, la page de contact et un ancien article de blog.
- Tapez
http://devant votre domaine et vérifiez qu'il redirige vers la version HTTPS. - Dans Google Search Console, ouvrez le rapport Problèmes de sécurité, le rapport Actions manuelles et le rapport HTTPS.42
- Recherchez
site:yourdomain.comsur Google et repérez les pages ou les titres que vous n'avez jamais écrits. - Mettez à jour WordPress, chaque extension et chaque thème. Supprimez ce que vous n'utilisez pas.
- Vérifiez vos en-têtes de réponse avec les outils de développement de votre navigateur (onglet Réseau) et notez lesquels des quatre en-têtes ci-dessus manquent.
- Affichez le code source de la page et cherchez des mots comme
key,secretoutokendans les scripts que vous avez écrits. - Ajoutez un CAPTCHA ou une vérification similaire aux formulaires publics.
Comment ContentMas vérifie ce point
Le pilier Sécurité d'un audit ContentMas pose une seule question : le site est-il sûr pour les visiteurs et leurs données ? Il examine le HTTPS, les certificats et les en-têtes de sécurité, les fichiers, secrets ou identifiants exposés dans le front-end, ainsi que l'authentification de la messagerie et du domaine (SPF, DKIM et DMARC). Chaque constat reçoit une priorité (critique, élevée, moyenne ou faible) et une recommandation de correctif, pour que vous sachiez quoi faire en premier. Les cinq autres piliers sont analysés dans le même scan. Consultez Comment nous calculons les scores pour voir comment les constats deviennent des scores, ou lancez un audit gratuit sur 50 pages maximum, sans carte bancaire.
À lire aussi : Which pages should a website audit check first? · Les robots d'IA peuvent-ils lire votre site ? · Signaux de confiance et recommandations des IA
Les guides des six piliers : Technique · Qualité du contenu · Confiance · Fraîcheur · SEO et GEO · Comment ContentMas note chaque pilier
Questions fréquentes
Le HTTPS améliore-t-il le classement sur Google ?
Un peu. Google a qualifié le HTTPS de signal très léger lors de son lancement en 2014.13 Il ne fera pas remonter une page faible, mais presque tous vos concurrents l'ont déjà,5 et Chrome s'oriente vers une alerte avant l'ouverture des sites en HTTP.6
Un site piraté peut-il être retiré de Google ?
Oui. Google indique que les sites qui enfreignent ses règles relatives au spam, contenu piraté compris, peuvent être moins bien classés ou ne plus apparaître du tout, et recevoir une action manuelle.7 Après le nettoyage, vous demandez un réexamen dans Search Console, ce qui peut prendre des jours, voire des semaines.2
Comment savoir si mon site a été piraté ?
Consultez les rapports Problèmes de sécurité et Actions manuelles dans Search Console, et recherchez site:yourdomain.com pour repérer des pages que vous n'avez jamais créées.2 Le spam SEO est souvent caché aux visiteurs ordinaires,8 si bien qu'un site qui semble normal dans votre navigateur peut tout de même être compromis.
Qu'est-ce que le contenu mixte et est-ce important ?
Le contenu mixte, c'est une page HTTPS qui charge des images, des scripts ou des styles en HTTP simple. Les navigateurs peuvent bloquer ces fichiers ou indiquer que la page n'est pas entièrement sécurisée.11 Nous recommandons de le corriger, car il casse le cadenas que les visiteurs s'attendent à voir.
Les en-têtes de sécurité sont-ils un facteur de classement ?
Google n'a pas dit que les en-têtes de sécurité étaient un facteur de classement. Ils comptent parce qu'ils rendent les attaques plus difficiles, et ce sont les attaques qui mènent au contenu piraté, aux alertes et aux pertes de positions.7 La plupart des sites n'en ont toujours pas.5
Références
Chaque renvoi numéroté dans l'article mène à sa source ci-dessous.
-
Google Search Central Blog — HTTPS as a ranking signal (s'ouvre dans un nouvel onglet), août 2014. ↩
-
Search Console Help — Security issues report (s'ouvre dans un nouvel onglet). ↩
-
Search Engine Roundtable — Going HTTPS/SSL Will Now Give You A Ranking Benefit In Google (s'ouvre dans un nouvel onglet), août 2014. ↩
-
Google Search Central — Understanding page experience in Google Search results (s'ouvre dans un nouvel onglet), septembre 2026. ↩
-
HTTP Archive — Security, Web Almanac 2024 (s'ouvre dans un nouvel onglet), novembre 2024. ↩
-
Google Online Security Blog — HTTPS by default (s'ouvre dans un nouvel onglet), octobre 2025. ↩
-
Google Search Central — Spam policies for Google web search (s'ouvre dans un nouvel onglet), août 2026. ↩
-
Sucuri — 2024 Global Website Threat Report (s'ouvre dans un nouvel onglet), couvrant janvier–décembre 2024. ↩
-
Patchstack — State of WordPress Security in 2026 (s'ouvre dans un nouvel onglet), février 2026. ↩
-
Verizon — Verizon's 2025 Data Breach Investigations Report: Alarming surge in cyberattacks through third-parties (s'ouvre dans un nouvel onglet), avril 2025. ↩
-
web.dev — What is mixed content? (s'ouvre dans un nouvel onglet) ↩
À propos de cet article
Rédigé par Nasir Ali Joiya, PDG et cofondateur de ZAPTA Technologies. Relu par l’équipe ContentMas, qui développe ContentMas, un outil d’audit de site web qui vérifie les sites selon six piliers pour les moteurs de recherche et les assistants IA. Les faits et les chiffres renvoient à leurs sources d’origine dans les Références. Vous avez repéré une information dépassée ? Écrivez-nous et nous la corrigerons.
Audit de site web gratuit
Découvrez le score de votre site pour les moteurs de recherche et les assistants IA.
Un score global, six scores de piliers et une liste de correctifs classés en quelques minutes. Sans carte bancaire.
Lancer l'audit gratuit