
Sécurité
En-têtes de sécurité, HTTPS et HSTS : ce qu'un scanner voit en quelques secondes
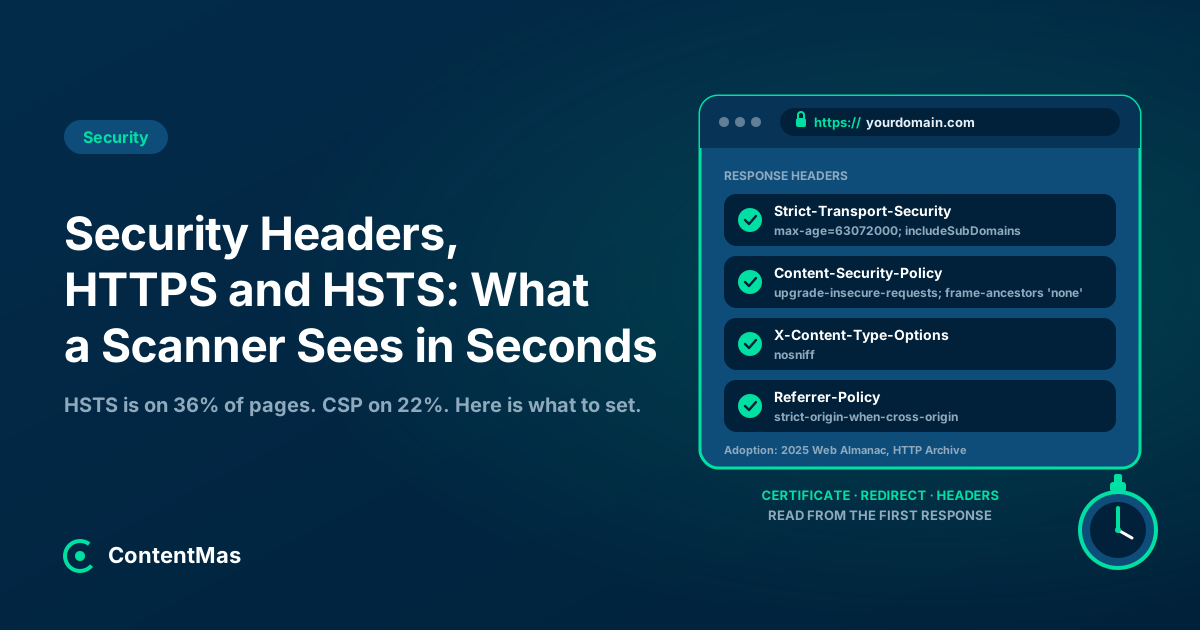
Les en-têtes de sécurité, un certificat valide et HSTS sont les premières choses que vérifie un scanner. HSTS est présent sur 36 % des pages et CSP sur 22 %. Quoi définir, et dans quel ordre.
 Par Nasir Ali Joiya, PDG et cofondateur de ZAPTA TechnologiesPublié le 18 min de lecture 10 sources citées
Résumer avec l'IA
Pressé ? Ouvrez cet article dans votre assistant IA avec une consigne prête à l'emploi.
- ChatGPT (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Perplexity (s'ouvre dans un nouvel onglet avec une consigne de résumé)
- Grok (s'ouvre dans un nouvel onglet avec une consigne de résumé)
Claude et Gemini s'ouvrent avec la consigne copiée : collez-la pour commencer.
Sur cette page
- Que vérifie un scanner dans la première seconde ?
- Pourquoi le HTTPS demande-t-il encore de l'attention en 2026 ?
- Qu'est-ce que HSTS et pourquoi est-ce le premier en-tête à ajouter ?
- Les en-têtes de sécurité influencent-ils le classement Google ?
- Quels en-têtes de sécurité comptent, et que doivent-ils dire ?
- Comment ajouter des en-têtes de sécurité sans casser le site ?
- Comment ContentMas aide-t-il pour les en-têtes de sécurité et le HTTPS ?
- Points clés à retenir
- Questions fréquentes
Réponse courte
En bref : les en-têtes de sécurité, un certificat HTTPS valide et une redirection correcte de HTTP vers HTTPS sont les premières choses qu'un scanner, un navigateur ou un robot d'exploration lit sur votre site web, et il les lit dans la première réponse, avant le moindre mot de contenu. Le HTTPS lui-même est presque universel (98.8 % des requêtes mobiles dans le Web Almanac 2025), mais les en-têtes qui le rendent durable ne le sont pas : HSTS apparaît sur 36 % des pages mobiles et Content-Security-Policy sur 21.9 %.1 Google indique que HSTS n'a aucun effet sur la recherche, et Chrome 154 demande désormais la permission avant de charger tout site public en HTTP simple ; ces en-têtes servent donc à garder vos visiteurs, pas à gagner des places.23 Mettez en place le HTTPS avec un certificat valide, redirigez HTTP vers HTTPS sur le même hôte, ajoutez Strict-Transport-Security, X-Content-Type-Options, X-Frame-Options ou frame-ancestors, Referrer-Policy et une Content-Security-Policy, dans cet ordre, et vérifiez la date d'expiration du certificat maintenant que les durées de validité se réduisent à 47 jours.456
Quelqu'un lance un scanner gratuit sur votre site web. Trente secondes plus tard, il a une note sous forme de lettre, une liste en rouge et une question pour vous : pourquoi ceci manque-t-il ? Le scanner n'a lu ni votre contenu, ni vos prix, ni vos avis. Il a lu les en-têtes de réponse d'une seule page.
Les en-têtes de sécurité sont la partie d'un site web que personne ne voit et que tous les outils vérifient. Cet article explique ce que ces vérifications examinent, ce que fait réellement le web tel qu'il est mesuré, quels en-têtes comptent et dans quel ordre, et comment les mettre en place sans casser le site.
Que vérifie un scanner dans la première seconde ?
Quatre choses, toutes issues de la première réponse HTTP : si la page est servie en HTTPS avec un certificat valide, si la version HTTP redirige vers HTTPS sur le même hôte, quels en-têtes de sécurité sont renvoyés, et ce qu'ils disent. Rien de tout cela ne nécessite le corps de la page, si bien qu'un scanner peut noter un site avant même que le HTML soit chargé.
La référence de la plupart de ces outils est le HTTP Observatory de MDN. Il attribue 100 points de départ à chaque site, retire des pénalités pour les protections manquantes ou faibles, et n'ajoute des bonus que si le résultat atteint déjà 90 ou plus ; le score maximal possible est 145 et les notes vont de A+ (100 et plus) à F (0 à 24).7 Il vérifie aussi l'ordre des redirections : http://example.com doit d'abord aller vers https://example.com et seulement ensuite vers https://www.example.com ; une redirection directe de HTTP vers l'adresse HTTPS en www est « une redirection incorrecte (et pénalisée) ».7
C'est le point de vue du scanner. Celui du navigateur compte davantage, parce que chaque visiteur en utilise un.
Pourquoi le HTTPS demande-t-il encore de l'attention en 2026 ?
Parce que les derniers pour cent de HTTP sont désormais visibles pour les visiteurs. L'équipe sécurité de Chrome a écrit en octobre 2025 que la part des navigations Chrome en HTTPS est passée « d'environ 30-45 % en 2015 » à « une fourchette de 95-99 % autour de 2020 », puis a stagné, et que « quelques points de pourcentage de navigations HTTP, cela reste beaucoup de navigations ».2 Leur réponse est un changement par défaut : avec Chrome 154 en octobre 2026, « Chrome demandera la permission de l'utilisateur avant le premier accès à tout site public sans HTTPS ».2 Le réglage, Toujours utiliser des connexions sécurisées, a été activé en avril 2026 pour les utilisateurs de la protection renforcée (Enhanced Safe Browsing) et est désormais le réglage par défaut pour tout le monde ; les adresses privées comme 192.168.0.1 sont exclues, et Chrome n'avertit que sur un site nouveau ou non visité récemment.2
Le même billet souligne un point qui piège beaucoup de sites : une grande part du HTTP sert « uniquement à des redirections vers HTTPS », ce qui était invisible pour les utilisateurs avant et ne l'est plus.2 Si un vieux lien, une URL imprimée ou un favori commence encore par http://, la première visite affiche un avertissement avant même que votre redirection s'exécute.
Les consignes de Google pour la recherche sont simples : « Google recommande vivement d'utiliser HTTPS pour votre site afin de protéger la sécurité et la confidentialité de vos utilisateurs. Si votre site a une page avec une adresse HTTP et une adresse HTTPS, Google préfère indexer la version HTTPS. »8 Le rapport HTTPS de la Search Console liste les façons dont un site échoue à ce test : un certificat invalide (« En général, cela touche tout un site »), une URL HTTPS qui redirige vers HTTP, un sitemap qui pointe vers des URL HTTP, une page HTTP qui se déclare canonique, et une URL HTTPS bloquée par robots.txt.8 Il ajoute un avertissement à lire deux fois : « Si un site présente de nombreux problèmes HTTPS, Google peut cesser d'explorer vos pages HTTPS. »8
Le problème est donc rarement « pas de HTTPS ». C'est un certificat expiré, un certificat pour le mauvais nom d'hôte, une redirection qui va dans le mauvais sens, ou une page qui charge une image en HTTP. Voilà ce que le scanner signale, et ce que le navigateur montre désormais au visiteur.
Qu'est-ce que HSTS et pourquoi est-ce le premier en-tête à ajouter ?
HSTS (HTTP Strict Transport Security) est un en-tête de réponse, Strict-Transport-Security, qui indique au navigateur d'utiliser HTTPS pour votre domaine à chaque visite future, sans essayer HTTP d'abord. La définition de MDN : il « informe les navigateurs que l'hôte ne doit être accessible qu'en HTTPS, et que toute tentative future d'y accéder en HTTP doit être automatiquement convertie en HTTPS. De plus, lors des connexions futures à l'hôte, le navigateur ne permettra pas à l'utilisateur de contourner les erreurs de connexion sécurisée, comme un certificat invalide ».9
Trois détails décident s'il fonctionne.
1. Il ne compte qu'en HTTPS
« Les navigateurs ignorent l'en-tête s'il est envoyé en HTTP », car sinon un attaquant présent sur le réseau pourrait le réécrire.9 Envoyer HSTS dans la réponse HTTP ne sert à rien ; il doit figurer dans la réponse HTTPS, y compris dans les redirections HTTPS.94
2. Il ne protège pas la première visite
« Une faiblesse de HSTS est qu'il ne prend effet qu'une fois que le navigateur a établi au moins une connexion sécurisée avec l'hôte et reçu l'en-tête Strict-Transport-Security. »9 La première requête http:// n'est pas protégée. La liste de préchargement existe pour combler cette lacune : Chrome embarque une liste intégrée de domaines accessibles uniquement en HTTPS, et Firefox, Safari et Edge construisent leurs listes à partir d'elle.4
3. Le préchargement est difficile à annuler
Pour être préchargé, un site doit servir un certificat valide, rediriger HTTP vers HTTPS sur le même hôte, servir chaque sous-domaine en HTTPS, y compris les sous-domaines internes, et envoyer un max-age d'au moins 31536000 secondes (un an) avec includeSubDomains et preload.4 Le site qui gère la liste prévient que « l'inclusion dans la liste de préchargement ne peut pas être facilement annulée » et qu'un retrait « prend des mois avant qu'un changement atteigne les utilisateurs via une mise à jour de Chrome », et demande donc de ne pas solliciter l'inclusion « à moins d'être sûr de pouvoir prendre en charge HTTPS pour l'ensemble de votre site et tous ses sous-domaines sur le long terme ».4 Son conseil de déploiement est de monter par paliers : max-age=300 pour cinq minutes de test, puis 604800 (une semaine), puis 2592000 (un mois), en attendant la période complète à chaque étape et en surveillant les pages cassées avant d'augmenter.4
Le web tel qu'il est mesuré montre jusqu'où vont la plupart des sites. Dans le Web Almanac 2025, 36 % des pages mobiles envoyaient HSTS, « une hausse de 6 points de pourcentage par rapport à l'édition précédente » ; 96 % d'entre elles avaient un max-age valide, la médiane était de 365 jours, environ 40 % incluaient les sous-domaines et environ 22 % avaient la directive preload.1
Les en-têtes de sécurité influencent-ils le classement Google ?
Non, et Google l'a dit directement. Interrogé lors d'une séance de questions-réponses Search Central en 2023 sur une éventuelle influence de HSTS sur le classement, John Mueller a répondu : « Non, l'en-tête HSTS n'a aucun effet sur la recherche. » Google utilise la canonicalisation pour choisir quelle version d'une page indexer et « ne s'appuie pas sur des en-têtes comme ceux utilisés pour HSTS », a-t-il expliqué, avant d'ajouter : « Utiliser ces en-têtes est bien sûr excellent pour les utilisateurs. »3
C'est le bon cadre pour chaque en-tête traité ici. Ils ne font gagner aucune position. Ils évitent qu'un visiteur voie un avertissement, empêchent l'exécution de scripts injectés, empêchent vos pages d'être intégrées dans le site de quelqu'un d'autre, et empêchent de passer outre une erreur de certificat d'un clic. Un assistant IA qui recommande votre site et un client qui clique sur le lien arrivent tous deux sur la même première réponse ; le guide sur la sécurité et la confiance d'un site web décrit ce qui se passe quand cette réponse est une page d'avertissement.
Quels en-têtes de sécurité comptent, et que doivent-ils dire ?
Six en-têtes couvrent ce que les navigateurs appliquent aujourd'hui. Les valeurs ci-dessous sont les recommandations de l'aide-mémoire de l'OWASP ; les chiffres d'adoption viennent du Web Almanac 2025.51
| En-tête | Valeur recommandée | Ce qu'il empêche | Part des pages mobiles (2025) |
|---|---|---|---|
| Strict-Transport-Security | max-age=63072000; includeSubDomains; preload (monter par paliers d'abord) | La rétrogradation vers HTTP, les erreurs de certificat contournées d'un clic | 36 % |
| X-Content-Type-Options | nosniff | Que le navigateur devine les types de fichiers et exécute un fichier comme un script | Près de 50 % |
| X-Frame-Options / CSP frame-ancestors | DENY, ou frame-ancestors 'none' dans la CSP | L'intégration de vos pages dans un autre site (clickjacking) | Environ 30 % (X-Frame-Options) |
| Referrer-Policy | strict-origin-when-cross-origin | La fuite d'URL complètes, paramètres de requête compris, vers d'autres sites | Non rapporté dans le chapitre 2025 |
| Content-Security-Policy | Une liste d'autorisation propre au site ; commencer en Report-Only | Les scripts injectés et le contenu mixte | 21.9 % |
| Permissions-Policy | geolocation=(), camera=(), microphone=() | L'usage des fonctions de l'appareil par du contenu intégré | 3.7 % |
Sources : valeurs de l'OWASP ; adoption d'après le Web Almanac 2025.51
Deux en-têtes doivent aller dans l'autre sens. L'OWASP recommande de « supprimer tous les en-têtes X-Powered-By » et de supprimer ou de vider l'en-tête Server, parce que tous deux indiquent à un attaquant quel logiciel et quelle version cibler.5 L'ancien en-tête X-XSS-Protection doit être réglé sur 0 ou omis, car « dans certains cas, cet en-tête peut créer des vulnérabilités XSS sur des sites web par ailleurs sûrs ».5
Content-Security-Policy mérite une note de réalisme. L'OWASP la qualifie de « complexe à configurer et à maintenir ».5 Le Web Almanac a constaté que « la plupart des sites web utilisent la CSP pour les directives upgrade-insecure-requests et frame-ancestors », les parties faciles et sûres, et que 92 % des politiques qui restreignent les scripts autorisent encore unsafe-inline, ce qui supprime l'essentiel de la protection.1 Une politique courte qui met à niveau les requêtes non sécurisées et bloque l'intégration dans un cadre est une vraie amélioration ; une politique stricte sur les scripts est un projet.
Comment ajouter des en-têtes de sécurité sans casser le site ?
Un à la fois, d'abord sur une copie de préproduction, avec un test après chacun, du risque le plus faible au plus élevé.
Étape 1 : corriger le certificat et la redirection
Ouvrez http://yourdomain.com dans une fenêtre de navigation privée et regardez où elle mène. Elle doit arriver sur https://yourdomain.com (même hôte) et seulement ensuite sur www ou un autre hôte si c'est votre version canonique.7 Vérifiez que le certificat couvre à la fois le domaine nu et www, et notez sa date d'expiration. Le rapport HTTPS de la Search Console montre quelles URL indexées sont encore en HTTP et pourquoi.8
Étape 2 : ajouter les trois en-têtes sans risque
X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin et X-Frame-Options: DENY (ou SAMEORIGIN si vous intégrez vos propres pages dans un cadre) ne cassent presque rien sur un site web normal.5 Pour une page que vous intégrez volontairement ailleurs, comme un widget de réservation, utilisez plutôt la directive CSP frame-ancestors avec le domaine autorisé.5
Étape 3 : activer HSTS avec un max-age court
Commencez par Strict-Transport-Security: max-age=300; includeSubDomains et ouvrez chacun de vos sous-domaines, y compris la préproduction, la messagerie et les outils internes.4 Tout ce qui ne fonctionne qu'en HTTP cessera de fonctionner pour quiconque a visité le site principal. Augmentez la valeur par paliers jusqu'à une semaine, un mois, puis un an ou deux, et laissez preload de côté tant que l'ensemble du domaine n'a pas tourné en HTTPS pendant des mois.4
Étape 4 : démarrer une Content-Security-Policy en mode Report-Only
Commencez par Content-Security-Policy-Report-Only et une politique upgrade-insecure-requests; frame-ancestors 'none', puis ajoutez les sources de scripts et de styles à mesure que les rapports montrent ce que le site charge.5 Ne passez à l'en-tête contraignant que lorsque les rapports restent silencieux ; une politique stricte appliquée trop tôt casse les outils d'analyse, les widgets de chat et les formulaires.
Étape 5 : masquer les versions des logiciels
Supprimez X-Powered-By et donnez à Server une valeur non informative.5 Les visiteurs ne remarquent rien ; les attaquants perdent un indice gratuit.
Étape 6 : automatiser le renouvellement du certificat
Cette étape est nouvelle en 2026. En avril 2025, le CA/Browser Forum, l'organisme qui réunit les autorités de certification et les éditeurs de navigateurs, a adopté le vote SC-081v3, avec 25 autorités de certification et les quatre éditeurs de navigateurs (Apple, Google, Microsoft et Mozilla) votant pour, en faveur d'une « réduction progressive de la durée de validité maximale de 398 jours à 47 jours », avec des réductions « commençant en mars 2026 et se terminant en mars 2029 ».6 La première étape est entrée en vigueur le 15 mars 2026, quand la validité maximale est tombée à 200 jours ; elle tombe à 100 jours le 15 mars 2027 et à 47 jours le 15 mars 2029.10 Un certificat renouvelé à la main une fois par an expire désormais en milieu d'année. Si votre hébergeur ou votre CDN renouvelle automatiquement (la plupart le font, via le protocole ACME), vérifiez-le ; si quelqu'un renouvelle manuellement, cette tâche est sur le point de devenir mensuelle.10
Comment ContentMas aide-t-il pour les en-têtes de sécurité et le HTTPS ?
ContentMas est un outil SEO propulsé par l'IA qui audite votre site web pour Google et les moteurs de recherche IA, et vous montre précisément quoi corriger pour gagner des places et être cité. Son pilier Sécurité lit la même première réponse qu'un scanner : le HTTPS avec un certificat valide, le contenu mixte sur les pages HTTPS, HSTS, Content-Security-Policy, la protection contre le clickjacking (X-Frame-Options ou frame-ancestors), X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy, et si X-Powered-By et la version du serveur sont masqués. Chaque constat est accompagné de la valeur d'en-tête à envoyer et d'une priorité, si bien que les correctifs ci-dessus arrivent sous forme de liste, dans l'ordre où ils doivent être faits.
Le pilier Sécurité fonctionne aux côtés de la Fraîcheur du contenu, de la Qualité du contenu, de la Confiance et authenticité, de la Préparation SEO et GEO (visibilité dans Google et les moteurs de recherche IA ; GEO signifie Generative Engine Optimization, l'optimisation pour les moteurs génératifs) et de la Préparation technique, sur 700+ KPI. Le plan gratuit lit jusqu'à 10 pages par scan, 3 scans par 24 heures. Découvrez notre méthode de notation ou lancez un audit.
Points clés à retenir
- Les scanners notent la première réponse HTTP : certificat, redirection et en-têtes. Le HTTP Observatory de MDN part de 100 points, retire des points pour ce qui manque, et pénalise une redirection qui saute l'étape HTTPS sur le même hôte.7
- Le HTTPS est presque universel (98.8 % des requêtes mobiles), mais HSTS est présent sur 36 % des pages mobiles et Content-Security-Policy sur 21.9 %.1
- Chrome 154 (octobre 2026) demande la permission avant la première visite de tout site public en HTTP, y compris les sites qui n'utilisent HTTP que pour rediriger.2
- Google affirme que « l'en-tête HSTS n'a aucun effet sur la recherche » et que ces en-têtes sont « excellents pour les utilisateurs » ; le rapport HTTPS de la Search Console montre quelles URL indexées échouent encore au test HTTPS.83
- HSTS ne fonctionne qu'en HTTPS, ne couvre pas la première visite et est difficile à annuler une fois préchargé ; montez
max-agepar paliers de 5 minutes à un an et ajoutezpreloaden dernier.94 - La durée de validité des certificats est tombée à 200 jours en mars 2026 et atteindra 47 jours en mars 2029 ; le renouvellement doit donc être automatisé ou planifié.610
Rien de tout cela n'est visible sur la page, et rien de tout cela ne fait bouger un classement. Cela décide si le visiteur qui vous a trouvé, via Google ou une réponse IA, atteint la page sans avertissement. C'est le signal de confiance le moins cher qu'un site web possède, et il demande un après-midi.
À lire aussi : Comment la sécurité de votre site influence le classement et la confiance des clients et Pourquoi les assistants IA ne recommandent pas votre entreprise : les signaux de confiance qui vous manquent
Les guides des six piliers : Technique · Qualité du contenu · Confiance · Fraîcheur · Sécurité · SEO et GEO · Comment ContentMas note chaque pilier
Questions fréquentes
Les en-têtes de sécurité sont-ils un facteur de classement Google ?
Non. John Mueller, de Google, a déclaré en 2023 que « l'en-tête HSTS n'a aucun effet sur la recherche » et que Google choisit la version d'une page à indexer par canonicalisation, pas d'après les en-têtes, tout en ajoutant qu'« utiliser ces en-têtes est bien sûr excellent pour les utilisateurs ».3 Le HTTPS lui-même est un signal distinct et léger, et Google préfère indexer la version HTTPS d'une page quand les deux existent.8
Quelle est la différence entre HTTPS et HSTS ?
Le HTTPS est la connexion chiffrée et le certificat qui la rend possible. HSTS est un en-tête de réponse qui indique au navigateur d'utiliser HTTPS pour votre domaine à chaque visite future et de ne pas laisser l'utilisateur passer outre une erreur de certificat.9 Le HTTPS fonctionne sans HSTS ; HSTS ne sert à rien sans HTTPS, parce que les navigateurs ignorent l'en-tête quand il arrive en HTTP.9
Quels en-têtes de sécurité un petit site web doit-il définir en premier ?
Commencez par les trois qui ne cassent presque rien : X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin et X-Frame-Options: DENY.5 Ajoutez ensuite Strict-Transport-Security avec un max-age court que vous augmentez par paliers, et terminez par une Content-Security-Policy testée en mode Report-Only.45
Dois-je ajouter mon domaine à la liste de préchargement HSTS ?
Seulement une fois que chaque sous-domaine, y compris les sous-domaines internes, a tourné en HTTPS pendant longtemps. La liste de préchargement exige un max-age d'un an avec includeSubDomains et preload, et le site qui la gère prévient que l'inclusion « ne peut pas être facilement annulée » et qu'un retrait met des mois à atteindre les utilisateurs.4
À quelle fréquence faut-il désormais renouveler les certificats SSL ?
Depuis le 15 mars 2026, un certificat public peut être valide au plus 200 jours ; à partir du 15 mars 2027, ce sera 100 jours, et à partir du 15 mars 2029, 47 jours, selon le vote SC-081v3 du CA/Browser Forum.610 La plupart des hébergeurs et des CDN renouvellent automatiquement via le protocole ACME ; si le vôtre ne le fait pas, mettez en place une automatisation ou un rappel de renouvellement avant la prochaine expiration.10
Références
Chaque renvoi numéroté dans l'article mène à sa source ci-dessous.
-
HTTP Archive — Security, Web Almanac 2025 (s'ouvre dans un nouvel onglet), janvier 2026. ↩
-
Google Online Security Blog — HTTPS by default (s'ouvre dans un nouvel onglet), octobre 2025. ↩
-
Search Engine Journal — Google Answers If Security Headers Offer Ranking Influence (s'ouvre dans un nouvel onglet), juin 2023. ↩
-
hstspreload.org — HSTS Preload List Submission (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
OWASP Cheat Sheet Series — HTTP Security Response Headers Cheat Sheet (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
CA/Browser Forum — Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods (s'ouvre dans un nouvel onglet), avril 2025. ↩
-
MDN Web Docs — HTTP Observatory: Scoring Methodology (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Search Console Help — HTTPS report (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
MDN Web Docs — Strict-Transport-Security header (s'ouvre dans un nouvel onglet), consulté en novembre 2026. ↩
-
Sectigo — 200-day certificate expiration begins (s'ouvre dans un nouvel onglet), septembre 2026. ↩
À propos de cet article
Rédigé par Nasir Ali Joiya, PDG et cofondateur de ZAPTA Technologies. Relu par l’équipe ContentMas, qui développe ContentMas, un outil d’audit SEO propulsé par l’IA qui vérifie les sites selon six piliers pour Google et les moteurs de recherche IA. Les faits et les chiffres renvoient à leurs sources d’origine dans les Références. Vous avez repéré une information dépassée ? Écrivez-nous et nous la corrigerons.
Audit de site web gratuit
Découvrez le score de votre site pour les moteurs de recherche et les assistants IA.
Un score global, six scores de piliers et une liste de correctifs classés en quelques minutes. Sans carte bancaire.
Lancer l'audit gratuit