
Sicherheit
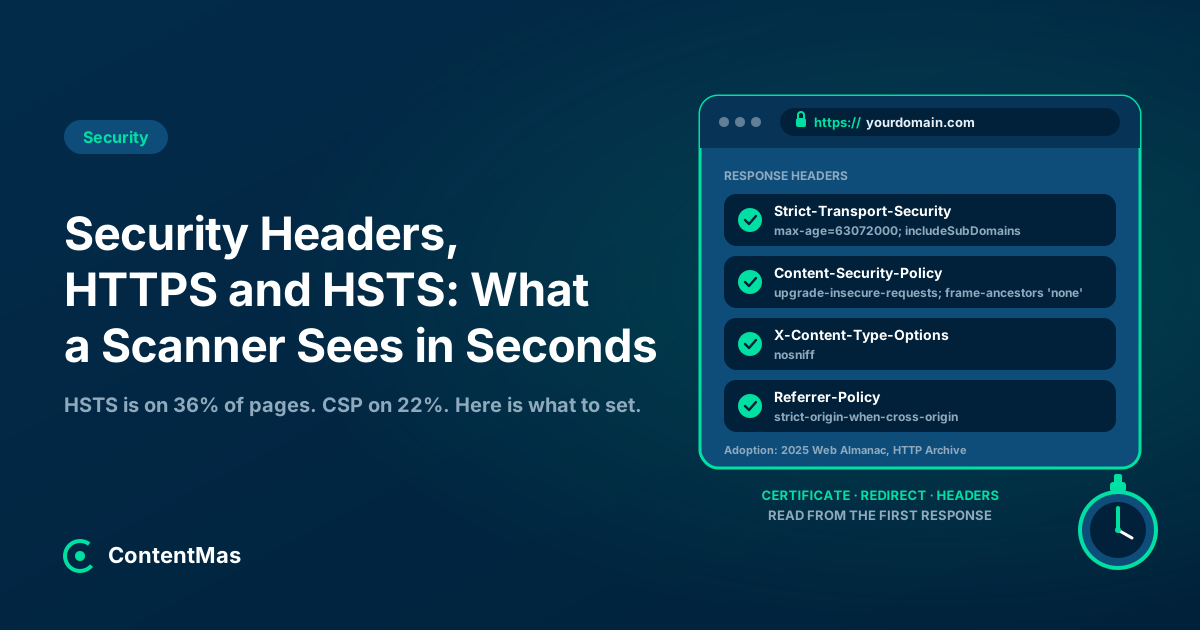
Security-Header, HTTPS und HSTS: Was ein Scanner in Sekunden sieht
Security-Header, ein gültiges Zertifikat und HSTS sind das Erste, was jeder Scanner prüft. HSTS steht auf 36% der Seiten, CSP auf 22%. Was zu setzen ist, und in welcher Reihenfolge.
 Von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA TechnologiesVeröffentlicht am 16 Min. Lesezeit 10 zitierte Quellen
Mit KI zusammenfassen
Wenig Zeit? Öffnen Sie diesen Artikel mit einem fertigen Prompt in Ihrem KI-Assistenten.
- ChatGPT (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Perplexity (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Grok (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
Claude und Gemini öffnen sich mit kopiertem Prompt: Fügen Sie ihn ein, um zu starten.
Auf dieser Seite
- Was prüft ein Scanner in der ersten Sekunde?
- Warum braucht HTTPS 2026 noch Aufmerksamkeit?
- Was ist HSTS und warum ist es der erste Header, den Sie ergänzen sollten?
- Beeinflussen Security-Header das Google-Ranking?
- Welche Security-Header sind wichtig, und was sollten sie sagen?
- Wie ergänzen Sie Security-Header, ohne die Website kaputtzumachen?
- Wie hilft ContentMas bei Security-Headern und HTTPS?
- Das Wichtigste in Kürze
- Häufig gestellte Fragen
Kurze Antwort
Kurz gesagt: Security-Header, ein gültiges HTTPS-Zertifikat und eine korrekte Weiterleitung von HTTP auf HTTPS sind das Erste, was ein Scanner, Browser oder Crawler über Ihre Website liest, und zwar in der ersten Antwort, bevor ein einziges Wort Inhalt geladen ist. HTTPS selbst ist nahezu universell (98.8% der mobilen Anfragen im Web Almanac 2025), die Header, die es absichern, sind es nicht: HSTS erscheint auf 36% der mobilen Seiten und Content-Security-Policy auf 21.9%.1 Google sagt, HSTS beeinflusst die Suche nicht, und Chrome 154 fragt jetzt um Erlaubnis, bevor es eine öffentliche Website über unverschlüsseltes HTTP lädt; bei diesen Headern geht es also darum, Besucher zu behalten, nicht Rankings zu gewinnen.23 Richten Sie HTTPS mit einem gültigen Zertifikat ein, leiten Sie HTTP auf HTTPS auf demselben Host weiter, ergänzen Sie Strict-Transport-Security, X-Content-Type-Options, X-Frame-Options oder frame-ancestors, Referrer-Policy und eine Content-Security-Policy, in dieser Reihenfolge, und prüfen Sie das Ablaufdatum des Zertifikats, jetzt, da die Laufzeiten auf 47 Tage schrumpfen.456
Jemand lässt einen kostenlosen Scanner über Ihre Website laufen. Dreißig Sekunden später hat er eine Note von A+ bis F, eine rote Liste und eine Frage an Sie: Warum fehlt das hier? Der Scanner hat weder Ihre Inhalte noch Ihre Preise oder Ihre Bewertungen gelesen. Er hat die Antwort-Header einer einzigen Seite gelesen.
Security-Header sind der Teil einer Website, den niemand sieht und den jedes Tool prüft. Dieser Artikel erklärt, was diese Prüfungen betrachten, was das gemessene Web tatsächlich tut, welche Header wichtig sind und in welcher Reihenfolge, und wie Sie sie setzen, ohne die Website kaputtzumachen.
Was prüft ein Scanner in der ersten Sekunde?
Vier Dinge, alle aus der ersten HTTP-Antwort: ob die Seite über HTTPS mit einem gültigen Zertifikat ausgeliefert wird, ob die HTTP-Version auf HTTPS auf demselben Host weiterleitet, welche Security-Header zurückkommen und was sie sagen. Nichts davon braucht den Seiteninhalt, ein Scanner kann eine Website also bewerten, bevor das HTML geladen ist.
Die Grundlage der meisten dieser Tools ist das HTTP Observatory von MDN. Es startet jede Website mit 100 Punkten, zieht Strafpunkte für fehlende oder schwache Schutzmaßnahmen ab und vergibt Bonuspunkte nur, wenn das Ergebnis schon bei 90 oder mehr liegt; die höchstmögliche Punktzahl ist 145, und die Noten reichen von A+ (100 und mehr) bis F (0 bis 24).7 Es prüft auch die Reihenfolge der Weiterleitung: http://example.com sollte zuerst auf https://example.com gehen und erst dann auf https://www.example.com; eine Weiterleitung direkt von HTTP auf die www-HTTPS-Adresse ist „eine falsche (und bestrafte) Weiterleitung“.7
Das ist die Sicht des Scanners. Die Sicht des Browsers zählt mehr, denn jeder Besucher benutzt einen.
Warum braucht HTTPS 2026 noch Aufmerksamkeit?
Weil die letzten paar Prozent HTTP jetzt für Besucher sichtbar sind. Chromes Sicherheitsteam schrieb im Oktober 2025, der Anteil der Chrome-Navigationen über HTTPS sei von „etwa 30-45% im Jahr 2015“ auf „den Bereich von 95-99% um 2020“ gestiegen und dann auf diesem Niveau geblieben, und „ein paar Prozentpunkte HTTP-Navigationen sind immer noch sehr viele Navigationen“.2 Die Antwort darauf ist eine geänderte Voreinstellung: Mit Chrome 154 im Oktober 2026 „wird Chrome vor dem ersten Zugriff auf jede öffentliche Website ohne HTTPS um die Erlaubnis des Nutzers bitten“.2 Die Einstellung, Always Use Secure Connections, wurde im April 2026 für Nutzer von Enhanced Safe Browsing eingeschaltet und ist jetzt für alle der Standard; private Adressen wie 192.168.0.1 sind ausgenommen, und Chrome warnt nur bei einer neuen oder länger nicht besuchten Website.2
Derselbe Beitrag macht einen Punkt, der viele Websites trifft: Ein großer Teil des HTTP-Verkehrs dient „nur Weiterleitungen auf HTTPS“, was für Nutzer früher unsichtbar war und es jetzt nicht mehr ist.2 Wenn ein alter Link, eine gedruckte URL oder ein Lesezeichen noch mit http:// beginnt, zeigt der erste Besuch eine Warnung, bevor Ihre Weiterleitung greift.
Googles Hinweis für die Suche ist einfach: „Google empfiehlt dringend, HTTPS für Ihre Website zu verwenden, um die Sicherheit und Privatsphäre Ihrer Nutzer zu schützen. Wenn Ihre Website eine Seite sowohl mit HTTP- als auch mit HTTPS-Adresse hat, indexiert Google bevorzugt die HTTPS-Version.“8 Der HTTPS-Bericht der Search Console listet auf, woran eine Website bei diesem Test scheitert: ein ungültiges Zertifikat („Das betrifft in der Regel eine ganze Website“), eine HTTPS-URL, die auf HTTP weiterleitet, eine Sitemap, die auf HTTP-URLs zeigt, eine HTTP-Seite, die sich selbst als kanonisch deklariert, und eine HTTPS-URL, die von der robots.txt blockiert wird.8 Dazu kommt eine Warnung, die man zweimal lesen sollte: „Wenn eine Website viele HTTPS-Probleme hat, kann das Google dazu veranlassen, das Crawlen Ihrer HTTPS-Seiten einzustellen.“8
Das Problem ist also selten „kein HTTPS“. Es ist ein abgelaufenes Zertifikat, ein Zertifikat für den falschen Hostnamen, eine Weiterleitung in die falsche Richtung oder eine Seite, die ein Bild über HTTP lädt. Das sind die Dinge, die der Scanner anmerkt und die der Browser dem Besucher jetzt anzeigt.
Was ist HSTS und warum ist es der erste Header, den Sie ergänzen sollten?
HSTS (HTTP Strict Transport Security) ist ein einzelner Antwort-Header, Strict-Transport-Security, der dem Browser sagt, bei jedem künftigen Besuch HTTPS für Ihre Domain zu verwenden, ohne es zuerst mit HTTP zu versuchen. Die Definition von MDN: Er „teilt Browsern mit, dass der Host nur über HTTPS aufgerufen werden darf und dass jeder künftige Versuch, ihn über HTTP aufzurufen, automatisch auf HTTPS hochgestuft werden soll. Außerdem erlaubt der Browser dem Nutzer bei künftigen Verbindungen zu diesem Host nicht, Fehler der sicheren Verbindung wie ein ungültiges Zertifikat zu umgehen.“9
Drei Details entscheiden, ob es funktioniert.
1. Es zählt nur über HTTPS
„Browser ignorieren den Header, wenn er über HTTP gesendet wird“, denn sonst könnte ein Angreifer im Netzwerk ihn umschreiben.9 HSTS in der HTTP-Antwort zu senden, bewirkt nichts; es muss in der HTTPS-Antwort stehen, auch bei HTTPS-Weiterleitungen.94
2. Es schützt den ersten Besuch nicht
„Eine Schwäche von HSTS ist, dass es erst greift, wenn der Browser mindestens eine sichere Verbindung zum Host aufgebaut und den Strict-Transport-Security-Header empfangen hat.“9 Die erste http://-Anfrage ist ungeschützt. Für diese Lücke gibt es die Preload-Liste: Chrome liefert eine eingebaute Liste von Domains mit, die nur über HTTPS erreichbar sind, und Firefox, Safari und Edge leiten ihre Listen daraus ab.4
3. Preloading lässt sich schwer rückgängig machen
Um in die Preload-Liste aufgenommen zu werden, muss eine Website ein gültiges Zertifikat ausliefern, HTTP auf HTTPS auf demselben Host weiterleiten, jede Subdomain über HTTPS ausliefern, interne eingeschlossen, und ein max-age von mindestens 31536000 Sekunden (ein Jahr) mit includeSubDomains und preload senden.4 Die Website, die die Liste betreibt, warnt, dass „die Aufnahme in die Preload-Liste nicht ohne Weiteres rückgängig gemacht werden kann“ und dass es bei einer Entfernung „Monate dauert, bis eine Änderung die Nutzer mit einem Chrome-Update erreicht“; sie bittet deshalb darum, die Aufnahme nicht zu beantragen, „es sei denn, Sie sind sicher, dass Sie HTTPS für Ihre gesamte Website und alle ihre Subdomains langfristig unterstützen können“.4 Ihr Rat zur Einführung lautet, schrittweise hochzugehen: max-age=300 für fünf Minuten zum Testen, dann 604800 (eine Woche), dann 2592000 (ein Monat), wobei Sie auf jeder Stufe die volle Zeit abwarten und auf kaputte Seiten achten, bevor Sie den Wert erhöhen.4
Das gemessene Web zeigt, wie weit die meisten Websites kommen. Im Web Almanac 2025 sendeten 36% der mobilen Seiten HSTS, „ein Anstieg um 6 Prozentpunkte gegenüber der letzten Ausgabe“; 96% davon hatten ein gültiges max-age, der Median lag bei 365 Tagen, etwa 40% schlossen Subdomains ein, und etwa 22% hatten die Direktive preload.1
Beeinflussen Security-Header das Google-Ranking?
Nein, und Google hat das direkt gesagt. Auf die Frage in einer Search-Central-Sprechstunde 2023, ob HSTS einen Einfluss auf das Ranking habe, antwortete John Mueller: „Nein, der HSTS-Header beeinflusst die Suche nicht.“ Google nutze die Kanonisierung, um zu entscheiden, welche Version einer Seite indexiert wird, und „verlässt sich nicht auf Header wie die für HSTS“, erklärte er, und fügte hinzu: „Diese Header zu verwenden ist natürlich trotzdem großartig für die Nutzer.“3
Das ist der richtige Rahmen für jeden Header hier. Sie bringen keine Position. Sie verhindern, dass ein Besucher eine Warnung sieht, dass eingeschleuste Skripte laufen, dass Ihre Seiten in die Website eines anderen eingebettet werden und dass ein Zertifikatsfehler weggeklickt wird. Ein KI-Assistent, der Ihre Website empfiehlt, und ein Kunde, der den Link anklickt, kommen beide bei derselben ersten Antwort an; der Leitfaden zu Website-Sicherheit und Vertrauen behandelt, was passiert, wenn diese Antwort eine Warnseite ist.
Welche Security-Header sind wichtig, und was sollten sie sagen?
Sechs Header decken ab, was Browser heute durchsetzen. Die Werte unten sind die Empfehlungen des OWASP Cheat Sheets; die Verbreitungszahlen stammen aus dem Web Almanac 2025.51
| Header | Empfohlener Wert | Was er verhindert | Anteil der mobilen Seiten (2025) |
|---|---|---|---|
| Strict-Transport-Security | max-age=63072000; includeSubDomains; preload (zuerst schrittweise erhöhen) | HTTP-Downgrade, weggeklickte Zertifikatsfehler | 36% |
| X-Content-Type-Options | nosniff | Dass der Browser Dateitypen rät und eine Datei als Skript ausführt | Fast 50% |
| X-Frame-Options / CSP frame-ancestors | DENY oder frame-ancestors 'none' in der CSP | Dass Ihre Seiten in eine andere Website eingebettet werden (Clickjacking) | Etwa 30% (X-Frame-Options) |
| Referrer-Policy | strict-origin-when-cross-origin | Dass vollständige URLs, einschließlich Query-Strings, an andere Websites durchsickern | Im Kapitel 2025 nicht ausgewiesen |
| Content-Security-Policy | Eine Allow-List je Website; mit Report-Only beginnen | Eingeschleuste Skripte und Mixed Content | 21.9% |
| Permissions-Policy | geolocation=(), camera=(), microphone=() | Dass eingebettete Inhalte Gerätefunktionen nutzen | 3.7% |
Quellen: Werte von OWASP; Verbreitung aus dem Web Almanac 2025.51
Zwei Header sollten den umgekehrten Weg gehen. OWASP sagt: „Entfernen Sie alle X-Powered-By-Header“, und der Server-Header solle entfernt oder geleert werden, weil beide einem Angreifer verraten, welche Software und welche Version er angreifen soll.5 Der alte Header X-XSS-Protection sollte auf 0 gesetzt oder weggelassen werden, denn „in manchen Fällen kann dieser Header XSS-Schwachstellen auf ansonsten sicheren Websites erzeugen“.5
Content-Security-Policy verdient eine realistische Anmerkung. OWASP nennt sie „komplex zu konfigurieren und zu pflegen“.5 Der Web Almanac stellte fest, dass „die meisten Websites CSP für die Direktiven upgrade-insecure-requests und frame-ancestors nutzen“, die einfachen, sicheren Teile, und dass 92% der Richtlinien, die Skripte einschränken, weiterhin unsafe-inline erlauben, was den größten Teil des Schutzes aufhebt.1 Eine kurze Richtlinie, die unsichere Anfragen hochstuft und das Einbetten blockiert, ist eine echte Verbesserung; eine strikte Skript-Richtlinie ist ein Projekt.
Wie ergänzen Sie Security-Header, ohne die Website kaputtzumachen?
Einen nach dem anderen, zuerst auf einer Staging-Kopie, mit einem Test nach jedem Schritt, vom geringsten Risiko zum höchsten.
Schritt 1: Zertifikat und Weiterleitung in Ordnung bringen
Öffnen Sie http://yourdomain.com in einem privaten Fenster und beobachten Sie, wohin es geht. Es sollte auf https://yourdomain.com landen (derselbe Host) und erst dann auf www oder einen anderen Host, falls das Ihre kanonische Adresse ist.7 Prüfen Sie, dass das Zertifikat sowohl die nackte Domain als auch www abdeckt, und notieren Sie sein Ablaufdatum. Der HTTPS-Bericht der Search Console zeigt, welche indexierten URLs noch HTTP sind und warum.8
Schritt 2: Die drei sicheren Header ergänzen
X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin und X-Frame-Options: DENY (oder SAMEORIGIN, wenn Sie Ihre eigenen Seiten einbetten) machen auf einer normalen Website so gut wie nichts kaputt.5 Für eine Seite, die Sie absichtlich anderswo einbetten, etwa ein Buchungs-Widget, verwenden Sie stattdessen CSP frame-ancestors mit der erlaubten Domain.5
Schritt 3: HSTS mit kurzem max-age einschalten
Beginnen Sie mit Strict-Transport-Security: max-age=300; includeSubDomains und öffnen Sie jede Subdomain, die Sie haben, einschließlich Staging, Mail und interner Tools.4 Alles, was nur über HTTP funktioniert, hört für jeden auf zu funktionieren, der die Hauptwebsite besucht hat. Erhöhen Sie den Wert stufenweise auf eine Woche, einen Monat, dann ein oder zwei Jahre, und lassen Sie preload weg, bis die gesamte Domain monatelang auf HTTPS gelaufen ist.4
Schritt 4: Eine Content-Security-Policy im Report-Only-Modus starten
Beginnen Sie mit Content-Security-Policy-Report-Only und einer Richtlinie upgrade-insecure-requests; frame-ancestors 'none', und ergänzen Sie dann Skript- und Stilquellen, sobald die Berichte zeigen, was die Website lädt.5 Wechseln Sie erst zum durchsetzenden Header, wenn die Berichte ruhig bleiben; eine zu früh gesetzte strikte Richtlinie bricht Analytics, Chat-Widgets und Formulare.
Schritt 5: Die Softwareversionen verbergen
Entfernen Sie X-Powered-By und setzen Sie Server auf einen nichtssagenden Wert.5 Besucher merken nichts; Angreifer verlieren einen kostenlosen Hinweis.
Schritt 6: Die Zertifikatserneuerung automatisieren
Dieser Schritt ist 2026 neu. Im April 2025 verabschiedete das CA/Browser Forum, das Gremium der Zertifizierungsstellen und Browserhersteller, den Beschluss SC-081v3, mit 25 Zertifizierungsstellen und allen vier Browserherstellern (Apple, Google, Microsoft und Mozilla) dafür, für eine „schrittweise Verkürzung der maximalen Gültigkeitsdauer von 398 Tagen auf 47 Tage“, mit Verkürzungen, die „im März 2026 beginnen und im März 2029 abgeschlossen sind“.6 Der erste Schritt trat am 15. März 2026 in Kraft, als die maximale Gültigkeit auf 200 Tage fiel; am 15. März 2027 fällt sie auf 100 Tage und am 15. März 2029 auf 47 Tage.10 Ein Zertifikat, das einmal im Jahr von Hand erneuert wird, läuft jetzt mitten im Jahr ab. Wenn Ihr Hoster oder CDN automatisch erneuert (die meisten tun das über das ACME-Protokoll), vergewissern Sie sich; wenn jemand von Hand erneuert, wird diese Aufgabe bald eine monatliche.10
Wie hilft ContentMas bei Security-Headern und HTTPS?
ContentMas ist ein KI-gestütztes SEO-Tool, das Ihre Website für Google und KI-Suchmaschinen prüft und genau zeigt, was Sie korrigieren müssen, um besser zu ranken und zitiert zu werden. Seine Säule Sicherheit liest dieselbe erste Antwort wie ein Scanner: HTTPS mit gültigem Zertifikat, Mixed Content auf HTTPS-Seiten, HSTS, Content-Security-Policy, Clickjacking-Schutz (X-Frame-Options oder frame-ancestors), X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy und ob X-Powered-By und die Serverversion verborgen sind. Jeder Befund kommt mit dem zu sendenden Header-Wert und einer Priorität, sodass die Korrekturen von oben als Liste in der Reihenfolge ankommen, in der sie erledigt werden sollten.
Die Säule Sicherheit läuft neben Aktualität der Inhalte, Qualität der Inhalte, Vertrauen und Authentizität, SEO- und GEO-Bereitschaft (Sichtbarkeit in Google und KI-Suchmaschinen; GEO steht für Generative Engine Optimization) und Technische Bereitschaft, über 700+ KPIs hinweg. Der kostenlose Plan liest bis zu 10 Seiten pro Scan, 3 Scans pro 24 Stunden. Sehen Sie, wie wir bewerten, oder starten Sie ein Audit.
Das Wichtigste in Kürze
- Scanner bewerten die erste HTTP-Antwort: Zertifikat, Weiterleitung und Header. Das HTTP Observatory von MDN startet bei 100 Punkten, zieht ab, was fehlt, und bestraft eine Weiterleitung, die den HTTPS-Schritt auf demselben Host überspringt.7
- HTTPS ist nahezu universell (98.8% der mobilen Anfragen), aber HSTS steht auf 36% der mobilen Seiten und Content-Security-Policy auf 21.9%.1
- Chrome 154 (Oktober 2026) fragt vor dem ersten Besuch jeder öffentlichen Website über HTTP um Erlaubnis, auch bei Websites, die HTTP nur für die Weiterleitung nutzen.2
- Google sagt, „der HSTS-Header beeinflusst die Suche nicht“ und diese Header seien „großartig für die Nutzer“; der HTTPS-Bericht der Search Console zeigt, welche indexierten URLs noch an HTTPS scheitern.83
- HSTS funktioniert nur über HTTPS, deckt den ersten Besuch nicht ab und ist nach dem Preloading schwer rückgängig zu machen; erhöhen Sie
max-ageschrittweise von 5 Minuten auf ein Jahr und ergänzen Siepreloadzuletzt.94 - Zertifikatslaufzeiten fielen im März 2026 auf 200 Tage und erreichen im März 2029 47 Tage, die Erneuerung muss also automatisiert oder fest eingeplant werden.610
Nichts davon ist auf der Seite sichtbar, und nichts davon bewegt ein Ranking. Es entscheidet, ob der Besucher, der Sie gefunden hat, über Google oder eine KI-Antwort, die Seite ohne Warnung erreicht. Das ist das günstigste Vertrauenssignal, das eine Website hat, und es kostet einen Nachmittag.
Weiterlesen: Wie Website-Sicherheit Rankings und Kundenvertrauen beeinflusst und Warum KI-Assistenten Ihr Unternehmen nicht empfehlen: die Vertrauenssignale, die Ihnen fehlen
Die Leitfäden zu den sechs Säulen: Technik · Qualität der Inhalte · Vertrauen · Aktualität · Sicherheit · SEO und GEO · Wie ContentMas jede Säule bewertet
Häufig gestellte Fragen
Sind Security-Header ein Google-Rankingfaktor?
Nein. Googles John Mueller sagte 2023, „der HSTS-Header beeinflusst die Suche nicht“ und Google wähle die zu indexierende Version einer Seite über die Kanonisierung, nicht über Header, und fügte hinzu: „Diese Header zu verwenden ist natürlich trotzdem großartig für die Nutzer.“3 HTTPS selbst ist ein eigenes, leichtes Signal, und Google indexiert bevorzugt die HTTPS-Version einer Seite, wenn beide existieren.8
Was ist der Unterschied zwischen HTTPS und HSTS?
HTTPS ist die verschlüsselte Verbindung und das Zertifikat dahinter. HSTS ist ein Antwort-Header, der dem Browser sagt, bei jedem künftigen Besuch HTTPS für Ihre Domain zu verwenden und den Nutzer keinen Zertifikatsfehler wegklicken zu lassen.9 HTTPS funktioniert ohne HSTS; HSTS bewirkt ohne HTTPS nichts, weil Browser den Header ignorieren, wenn er über HTTP ankommt.9
Welche Security-Header sollte eine kleine Website zuerst setzen?
Beginnen Sie mit den dreien, die so gut wie nichts kaputtmachen: X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin und X-Frame-Options: DENY.5 Ergänzen Sie dann Strict-Transport-Security mit einem kurzen max-age, erhöhen Sie es stufenweise, und schließen Sie mit einer Content-Security-Policy ab, die im Report-Only-Modus getestet wurde.45
Soll ich meine Domain in die HSTS-Preload-Liste eintragen?
Erst wenn jede Subdomain, interne eingeschlossen, lange auf HTTPS gelaufen ist. Die Preload-Liste verlangt ein max-age von einem Jahr mit includeSubDomains und preload, und die Website, die sie betreibt, warnt, dass die Aufnahme „nicht ohne Weiteres rückgängig gemacht werden kann“ und dass eine Entfernung Monate braucht, bis sie die Nutzer erreicht.4
Wie oft müssen SSL-Zertifikate jetzt erneuert werden?
Seit dem 15. März 2026 darf ein öffentliches Zertifikat höchstens 200 Tage gültig sein; ab dem 15. März 2027 sind es 100 Tage und ab dem 15. März 2029 47 Tage, nach dem Beschluss SC-081v3 des CA/Browser Forums.610 Die meisten Hoster und CDNs erneuern automatisch über das ACME-Protokoll; wenn Ihrer das nicht tut, richten Sie vor dem nächsten Ablauf eine Automatisierung oder eine Erinnerung ein.10
Quellen
Jede nummerierte Markierung im Artikel verweist auf ihre Quelle unten.
-
HTTP Archive — Security, Web Almanac 2025 (öffnet in einem neuen Tab), Januar 2026. ↩
-
Google Online Security Blog — HTTPS by default (öffnet in einem neuen Tab), Oktober 2025. ↩
-
Search Engine Journal — Google Answers If Security Headers Offer Ranking Influence (öffnet in einem neuen Tab), Juni 2023. ↩
-
hstspreload.org — HSTS Preload List Submission (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
OWASP Cheat Sheet Series — HTTP Security Response Headers Cheat Sheet (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
CA/Browser Forum — Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods (öffnet in einem neuen Tab), April 2025. ↩
-
MDN Web Docs — HTTP Observatory: Scoring Methodology (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Search Console Help — HTTPS report (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
MDN Web Docs — Strict-Transport-Security header (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Sectigo — 200-day certificate expiration begins (öffnet in einem neuen Tab), September 2026. ↩
Über diesen Artikel
Geschrieben von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA Technologies. Geprüft vom ContentMas-Team, das ContentMas entwickelt, ein KI-gestütztes SEO-Audit-Tool, das Websites in sechs Säulen für Google und KI-Suchmaschinen prüft. Fakten und Zahlen verlinken auf ihre Originalquellen in den Quellenangaben. Ist etwas veraltet? Schreiben Sie uns, dann korrigieren wir es.
Kostenloses Website-Audit
Sehen Sie, wie Ihre Website bei Suchmaschinen und KI-Assistenten abschneidet.
Ein Score, sechs Säulen-Scores und eine priorisierte Korrekturliste in wenigen Minuten. Ohne Kreditkarte.
Kostenloses Audit starten