
Sicherheit
Kostenlose Tools zum Testen der Website-Sicherheit für Nicht-Entwickler
Sechs kostenlose Tools für Website-Sicherheitstests im Vergleich: was jedes von außen prüft (Warnungen, HTTPS, Header, Malware, Standards) und was keines davon sehen kann.
 Von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA TechnologiesVeröffentlicht am Aktualisiert am 16 Min. Lesezeit 13 zitierte Quellen
Mit KI zusammenfassen
Wenig Zeit? Öffnen Sie diesen Artikel mit einem fertigen Prompt in Ihrem KI-Assistenten.
- ChatGPT (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Perplexity (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Grok (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
Claude und Gemini öffnen sich mit kopiertem Prompt: Fügen Sie ihn ein, um zu starten.
Auf dieser Seite
- Was prüft ein kostenloser Website-Sicherheitstest eigentlich?
- Welche kostenlosen Tools für Website-Sicherheitstests lohnen sich?
- Wie führen Sie einen vollständigen kostenlosen Website-Sicherheitstest durch?
- Was prüft keines dieser kostenlosen Tools?
- Wie hilft ContentMas beim Testen der Website-Sicherheit?
- Das Wichtigste in Kürze
- Häufig gestellte Fragen
Kurze Antwort
Kurz gesagt: Die kostenlosen Tools für Website-Sicherheitstests, die sich lohnen, sind Googles Safe Browsing Site Status und die Search Console für die Frage, ob Google Ihre Website bereits markiert,12 Qualys SSL Labs für das HTTPS-Zertifikat und die Konfiguration,3 MDN HTTP Observatory und Internet.nl für die Security-Header und Standards, auf die ein Browser sich verlässt,45 und Sucuri SiteCheck für sichtbare Malware, Blacklisting und veraltete Software.6 Alle laufen im Browser, brauchen keine Installation und sind in wenigen Minuten fertig. Sie prüfen, was ein Außenstehender sehen kann. Keines davon sieht serverseitige Infektionen, versteckte Plugin-Versionen oder schwache Passwörter,46 betrachten Sie ein sauberes Ergebnis also als guten Anfang, nicht als Zertifikat.
Sie wurden gefragt, ob die Unternehmenswebsite sicher ist, und die ehrliche Antwort lautet: Niemand hat es geprüft. Chrome warnt Besucher inzwischen, bevor es eine Seite über unverschlüsseltes HTTP lädt,7 Google kann gehackte Seiten in seinen Ergebnissen mit einem Warnhinweis versehen,2 und Angreifer kommen immer häufiger über ungepatchte Software herein: Die Ausnutzung von Schwachstellen als erster Schritt nahm innerhalb eines Jahres um 34% zu und steht inzwischen hinter 20% der Sicherheitsverletzungen.8
Sie brauchen keinen Penetrationstester, um die grundlegenden Probleme zu finden. Eine Handvoll kostenloser Tools, jeweils betrieben von einem Browser-Hersteller, einem Sicherheitsunternehmen oder einer öffentlichen Einrichtung, sagt Ihnen in einer halben Stunde, ob Ihre Website markiert ist, ob HTTPS richtig eingerichtet ist und ob die Schutzmaßnahmen, die ein Browser erwartet, aktiviert sind. Dieser Leitfaden öffnet die eigene Seite jedes Tools, erklärt, was es prüft und was nicht, bringt die Tools in eine Reihenfolge und endet mit den Lücken, die bleiben, wenn jeder kostenlose Test grün zurückkommt.
Was prüft ein kostenloser Website-Sicherheitstest eigentlich?
Ein kostenloser Website-Sicherheitstest betrachtet Ihre Website von außen, so wie der Browser eines Besuchers oder eine Suchmaschine, und vergleicht das, was er sieht, mit einer bekannt guten Konfiguration. Er meldet sich nicht an, liest Ihre Serverdateien nicht und versucht nicht einzubrechen.
Diese Außensicht umfasst vier Dinge: Reputation (ob Google oder andere Sperrlisten die Website bereits als gefährlich einstufen),16 Transport (ob das HTTPS-Zertifikat gültig ist und die Verschlüsselungseinstellungen aktuell sind),3 Browser-Schutzmaßnahmen (ob die HTTP-Security-Header vorhanden sind, die gängige Angriffe verhindern)4 und sichtbare Symptome wie eingeschleuste Skripte, Defacements und Softwareversionen, die sich im Quelltext der Seite selbst verraten.6
Alles unterhalb der Oberfläche bleibt außen vor. In den FAQ von MDN zum HTTP Observatory heißt es, das Tool „prüft nicht auf veraltete Softwareversionen, SQL-Injection-Schwachstellen, verwundbare Plugins von Content-Management-Systemen, unsachgemäß erstellte oder gespeicherte Passwörter und mehr“.4 Sucuri sagt dasselbe über seinen Scanner: „Da der Remote-Scanner nur Zugriff auf das hat, was auf Browser-Ebene sichtbar ist, erkennt er nichts auf der Serverseite.“6
Welche kostenlosen Tools für Website-Sicherheitstests lohnen sich?
Sechs kostenlose Tools für Website-Sicherheitstests lohnen sich, und zusammen decken sie die Außensicht ab. Jede Zeile beruht auf der eigenen Seite des Tools, Stand November 2026.
| Tool | Kostenloses Angebot heute | Was es prüft | Am besten für |
|---|---|---|---|
| Google Safe Browsing Site Status | Kostenlos; jede URL; kein Konto nötig1 | Ob Safe Browsing die Website derzeit als gefährlich einstuft1 | Eine Antwort in 10 Sekunden auf „Ist meine Website markiert?“ |
| Google Search Console (Berichte „Sicherheitsprobleme“ und „HTTPS“) | Kostenlos; nur bestätigte Websites29 | Gehackte Inhalte, Malware, Phishing; Probleme, die die Auslieferung über HTTPS verhindern29 | Die Warnungen, die Google selbst Ihren Besuchern zeigt |
| Qualys SSL Labs Server Test | Kostenlos; jeder öffentliche Webserver; Noten von A+ bis F103 | Gültigkeit des Zertifikats, Protokollversionen, Schlüsselaustausch, Cipher-Stärke, HTTP Strict Transport Security (HSTS)3 | Prüfen, ob HTTPS richtig eingerichtet ist, nicht nur vorhanden |
| MDN HTTP Observatory | Kostenlos; jede öffentliche Website; ein Scan pro Website alle 60 Sekunden; Ergebnisse sind öffentlich4 | CSP, HSTS, Cookies, Weiterleitungen zu HTTPS, Referrer-Policy, Frame-Schutz und weitere Header411 | Fehlende Browser-Schutzmaßnahmen finden |
| Sucuri SiteCheck | Kostenloser Remote-Scan; Ergebnisse ohne Gewähr6 | Bekannte Malware, Blacklisting, Website-Fehler, veraltete Software, bösartiger Code6 | Sichtbare Infektionen und Sperrlistenstatus auf einen Blick |
| Internet.nl Website-Test | Kostenlos; betrieben von der Internet-Community und der niederländischen Regierung5 | IPv6, Domain Name System Security Extensions (DNSSEC), HTTPS, Security-Header, security.txt, Resource Public Key Infrastructure (RPKI)5 | Ein Standards-Bericht, den Sie Ihrem Hosting-Anbieter geben können |
| ContentMas Free | Kostenlos; 10 Seiten pro Scan; 3 Scans pro 24 Stunden | Sechs Säulen und 600+ Prüfungen, darunter Sicherheit neben Aktualität, Qualität und Vertrauen der Inhalte | Sicherheitsbefunde im selben Bericht wie die Inhaltsprobleme |
Quelle: zusammengestellt aus den in jeder Zeile genannten Quellen.
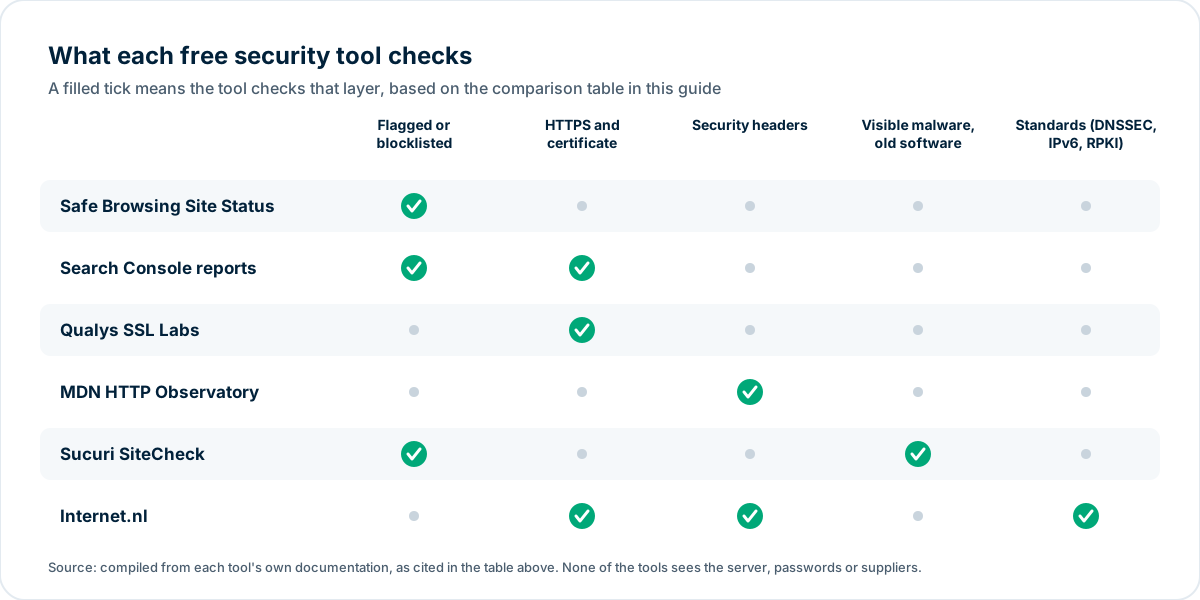
Quelle: zusammengestellt aus der in der Tabelle oben zitierten Dokumentation der Tools.
Google Safe Browsing Site Status
Google Safe Browsing „schützt täglich über fünf Milliarden Geräte, indem es Nutzern Warnungen anzeigt“, wenn sie gefährliche Seiten öffnen wollen.1 Der Transparenzbericht enthält ein Site-Status-Tool, „mit dem Sie prüfen können, ob eine Website derzeit Inhalte enthält, die Safe Browsing als gefährlich eingestuft hat“.1 URL eingeben, Urteil lesen. Steht dort, die Website sei unsicher, sehen Besucher bereits eine Browser-Warnung, und das ist das Erste, was Sie beheben müssen.
Google Search Console: Berichte „Sicherheitsprobleme“ und „HTTPS“
Die Search Console ist für Websites, die Sie bestätigen, kostenlos, und zwei ihrer Berichte sind Sicherheitstests in allem außer dem Namen. Im Bericht „Sicherheitsprobleme“ teilt Google Ihnen mit, dass eine Website gehackt wurde oder Besuchern schaden kann, sei es durch Spam-Hacks, Malware oder Phishing.2 Bis das Problem behoben ist, bleiben diese Warnungen „in Suchergebnissen und Browsern als Vorsichtsmaßnahme zum Schutz der Nutzer“.2 Nach der Bereinigung „wählen Sie Überprüfung anfordern“ und erklären, wie Sie die Website bereinigt haben; Überprüfungen bei Malware „dauern einige Tage“, bei Websites mit Spam-Hacks „können sie bis zu mehrere Wochen dauern“.2
Der HTTPS-Bericht hilft Ihnen, „Einblicke in Ihre in der Suche ausgelieferten HTTPS-Seiten zu erhalten“, und „listet die Probleme auf, die verhindern, dass Seiten über HTTPS ausgeliefert werden, zusammen mit Beispiel-URLs“.9 Arbeiten Sie diese Probleme ab, bis alle wichtigen Seiten über HTTPS ausgeliefert werden.
Qualys SSL Labs Server Test
SSL Labs führt den Test durch, den die meisten mit „SSL-Check“ meinen: „Dieser kostenlose Online-Dienst führt eine tiefgehende Analyse der Konfiguration jedes SSL-Webservers im öffentlichen Internet durch.“10 Sein Bewertungsleitfaden wurde geschrieben, „damit Administratoren die SSL-Serverkonfiguration zuverlässig beurteilen können, ohne SSL-Experten werden zu müssen“.3 Der Test prüft zuerst das Zertifikat; ein nicht vertrauenswürdiges Zertifikat oder ein falscher Name ergibt null Punkte, angezeigt als Note T oder M.3 Danach bewertet er die Protokollunterstützung (30%), den Schlüsselaustausch (30%) und die Cipher-Stärke (40%), mit A ab 80 Punkten, B ab 65, C ab 50 und F unter 20.3 Die aktuellen Regeln begrenzen die Note auf B, wenn der Server noch TLS 1.0 oder 1.1 unterstützt, und auf A-, wenn TLS 1.3 fehlt oder HSTS deaktiviert ist.3
Ein A oder A+ bedeutet, dass die Verbindung richtig verschlüsselt ist. Es bedeutet nicht, dass die Website sicher ist: Der Leitfaden selbst sagt, „SSL behandelt eine Reihe möglicher Sicherheitsprobleme, die auf einer Website bestehen können, nicht und kann das auch nicht“.3
MDN HTTP Observatory
Das HTTP Observatory, betrieben von MDN (Mozillas Dokumentationsseite für Entwickler), „prüft auf vorbeugende Maßnahmen gegen Cross-Site-Scripting-Angriffe (XSS), Manipulator-in-the-Middle-Angriffe (MiTM), domänenübergreifende Informationslecks, unsichere Cookies, Kompromittierungen von Content Delivery Networks (CDN) und falsch ausgestellte Zertifikate“.4 In der Praxis heißt das: die HTTP-Response-Header, also Content Security Policy, Strict-Transport-Security, Cookie-Flags, die Weiterleitung von HTTP zu HTTPS, Referrer-Policy, X-Content-Type-Options und Frame-Schutz.4 Die Punktzahl reicht von 0 bis derzeit maximal 145 und wird auf Noten von A+ (100 oder mehr) bis F (24 oder weniger) abgebildet.11
Zwei Dinge sollten Sie wissen, bevor Sie es starten: „Jeder kann jede Domain scannen, und der Scan-Verlauf jeder Domain ist öffentlich“, und „eine Website kann nur alle 60 Sekunden gescannt und ein neues Ergebnis zurückgegeben werden“.4 TLS betrachtet es überhaupt nicht; das ist die Aufgabe von SSL Labs.4
Sucuri SiteCheck
Sucuris kostenloser Scanner „prüft die Website auf bekannte Malware, Viren, Blacklisting-Status, Website-Fehler, veraltete Software und bösartigen Code“.6 Er kommt auf dieser Liste einem Malware-Scan am nächsten und meldet außerdem, ob Ihre CMS-Version sichtbar veraltet ist. Sein Haftungsausschluss ist ehrlich: „Sucuri SiteCheck ist ein kostenloser Website-Sicherheitsscanner. Remote-Scanner haben eingeschränkten Zugriff, und die Ergebnisse sind nicht garantiert.“6 Ein sauberes SiteCheck-Ergebnis bedeutet, dass von außen nichts Bösartiges sichtbar ist, nicht, dass der Server sauber ist.
Internet.nl Website-Test
Internet.nl ist „eine Initiative der Internet-Community und der niederländischen Regierung“.5 Sein Website-Test prüft, ob eine Website „moderne Internetstandards“ unterstützt: IPv6, DNSSEC, HTTPS, Sicherheitsoptionen (HTTP-Security-Header und security.txt) und RPKI.5 Jeder nicht bestandene Punkt verlinkt auf eine Erklärung, und die Ergebnisseite können Sie Ihrem Hosting-Unternehmen mit den Worten „Bitte beheben Sie die roten Zeilen“ schicken.
Wie führen Sie einen vollständigen kostenlosen Website-Sicherheitstest durch?
Ein vollständiger kostenloser Website-Sicherheitstest führt die sechs Tools in dieser Reihenfolge aus. Jeder Schritt dauert wenige Minuten, und die Reihenfolge geht von „Besucher werden gerade jetzt gewarnt“ bis „schön zu haben“.
Schritt 1: Prüfen, ob Sie bereits markiert sind
Geben Sie Ihre Startseite in Safe Browsing Site Status ein.1 Wenn Sie die Search Console nutzen, öffnen Sie den Bericht „Sicherheitsprobleme“.2 Alles hier geht allem Folgenden vor, denn Warnungen kosten Sie bereits Besucher.
Schritt 2: HTTPS testen
Führen Sie den SSL-Labs-Test für Ihren Haupt-Hostnamen aus.10 Beheben Sie eine Note T oder M noch heute (nicht vertrauenswürdiges oder falsch benanntes Zertifikat).3 Öffnen Sie dann den HTTPS-Bericht der Search Console und arbeiten Sie die Probleme ab, die er für nicht über HTTPS ausgelieferte Seiten auflistet.9 Seit Oktober 2026 „fragt Chrome Nutzer ausdrücklich um Erlaubnis, bevor es eine unsichere HTTP-Verbindung herstellt“, standardmäßig für alle Nutzer, sodass eine HTTP-Seite den Besucher jetzt unterbricht, bevor sie lädt.7
Schritt 3: Die Browser-Schutzmaßnahmen prüfen
Starten Sie das HTTP Observatory.4 Ein D oder F bedeutet meist ein paar fehlende Header, die ein Hosting-Panel, ein CDN oder ein Plugin an einem Nachmittag ergänzen kann: Strict-Transport-Security, X-Content-Type-Options, eine Referrer-Policy und Frame-Schutz. Eine Content Security Policy kann eine Website lahmlegen, wenn sie unvorsichtig gesetzt wird; testen Sie sie daher zuerst im Report-only-Modus oder fragen Sie Ihren Entwickler.
Schritt 4: Nach sichtbaren Infektionen und alter Software suchen
Starten Sie Sucuri SiteCheck.6 Meldet es veraltete Software, aktualisieren Sie sie. Bei WordPress liegt das Risiko vor allem in den Erweiterungen: Patchstack zählte für 2025 im WordPress-Ökosystem 11,334 neue Schwachstellen, 42% mehr als 2024; „91% der neuen Schwachstellen wurden in Plugins gefunden und 9% in Themes“, und nur sechs wurden im WordPress-Core gemeldet.12 Fast die Hälfte, 46%, „erhielt vom Entwickler keinen Fix rechtzeitig vor der öffentlichen Bekanntgabe“, weshalb das Entfernen ungenutzter Plugins genauso wichtig ist wie das Aktualisieren der genutzten.12
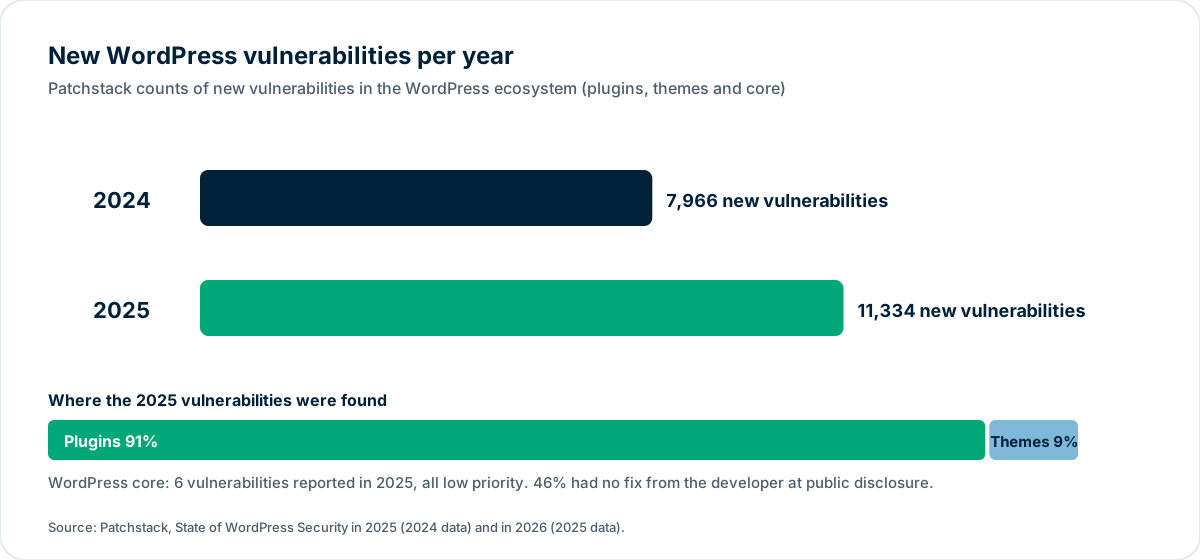
Quelle: Patchstack, State of WordPress Security in 2025 und in 2026.1213
Schritt 5: Den Standards-Bericht ausführen
Zum Schluss Internet.nl.5 DNSSEC, IPv6 und RPKI sind meist Sache Ihres Registrars oder Hosters; der Bericht sagt Ihnen, wen Sie fragen müssen.
Schritt 6: Datum notieren und vierteljährlich wiederholen
Ein Sicherheitstest ist eine Momentaufnahme. Zertifikate laufen ab, Plugins altern, und ein Hosting-Umzug kann jeden Header, den Sie hinzugefügt haben, stillschweigend verwerfen. Bewahren Sie die sechs Ergebnisse mit Datum auf und führen Sie den Satz jedes Quartal erneut aus sowie nach jedem Wechsel von Hosting, CMS oder Theme.
Was prüft keines dieser kostenlosen Tools?
Vier Dinge, und es sind genau die, die hinter den meisten echten Vorfällen stecken.
1. Ob der Server selbst sauber ist
Remote-Scanner sehen gerenderte Seiten. Sucuri sagt, sein Scanner „erkennt nichts auf der Serverseite“,6 und MDN nennt veraltete Software, SQL-Injection und verwundbare CMS-Plugins unter den Dingen, die das Observatory nicht prüft.4 Eine Backdoor oder ein Phishing-Ordner, der von Ihren Seiten nicht verlinkt ist, besteht jeden kostenlosen Test. Nur ein Scan mit Dateizugriff kann sie finden.
2. Ob Logins geschützt sind
Kein Test von außen kann sagen, ob das Admin-Konto ein wiederverwendetes Passwort nutzt, ob die Zwei-Faktor-Authentifizierung aktiv ist oder wie viele ehemalige Dienstleister noch Zugang haben. Verizons Bericht von 2025, der auf über 22,000 Vorfällen und 12,195 bestätigten Sicherheitsverletzungen beruht, beziffert den Missbrauch von Zugangsdaten auf 22% der Verletzungen, den größten ersten Zugangsvektor, knapp vor der Ausnutzung von Schwachstellen mit 20%.8
3. Ob Ihre Dienstleister sicher sind
Derselbe Bericht stellte fest, dass sich „die Beteiligung Dritter an Sicherheitsverletzungen auf 30% verdoppelt hat“.8 Ihr Zahlungs-Widget, Ihr Chat-Tool, Ihr Formulardienst und Ihr Analytics-Skript laufen alle auf Ihren Seiten. Die kostenlosen Tools oben testen Ihre Domain, nicht deren.
4. Ob die Inhalte Besuchern einen Grund geben, Ihnen zu vertrauen
Eine Website kann jeden technischen Test bestehen und für einen Menschen oder einen KI-Assistenten trotzdem unsicher wirken: keine Firmenadresse, keine benannten Personen, eine Datenschutzerklärung von 2019, Behauptungen ohne Quellen. Das sind die Vertrauenssignale, auf die KI-Assistenten achten, und kein Sicherheitsscanner liest sie. Der Leitfaden dazu, wie Website-Sicherheit Rankings und Vertrauen beeinflusst, zeigt, wie die beiden Seiten zusammengehören.
Wie hilft ContentMas beim Testen der Website-Sicherheit?
ContentMas ist ein KI-gestütztes SEO-Tool, das Ihre Website für Google und KI-Suchmaschinen prüft und genau zeigt, was Sie korrigieren müssen, um besser zu ranken und zitiert zu werden. Es ist weder ein Malware-Scanner noch ein Penetrationstest und ersetzt die sechs Tools oben nicht. Es liest Ihre wichtigsten Seiten so, wie ein Besucher, eine Suchmaschine und ein KI-Assistent es tun, und berichtet zu sechs Säulen: Aktualität der Inhalte, Qualität der Inhalte, Vertrauen und Authentizität, SEO- und GEO-Bereitschaft (Sichtbarkeit in Google und KI-Suchmaschinen; GEO steht für Generative Engine Optimization), Technische Bereitschaft und Sicherheit. Die Säule Sicherheit deckt die hier beschriebene Außensicht ab (HTTPS, Weiterleitungen, Security-Header und offengelegte Details); die anderen fünf decken ab, was Sicherheitstools auslassen: veraltete Daten und Statistiken, fehlende Autoren und Kontaktangaben, unbelegte Behauptungen und Seiten, die KI-Crawler nicht lesen können.
Der kostenlose Plan liest bis zu 10 Seiten pro Scan, 3 Scans pro 24 Stunden; kostenpflichtige Pläne lesen 100, 200 oder 500 Seiten. Jeder Befund kommt mit einer Priorität und einer Korrektur. Sehen Sie, wie wir bewerten, oder starten Sie ein Audit.
Das Wichtigste in Kürze
- Sechs kostenlose Tools für Website-Sicherheitstests decken die Außensicht ab: Safe Browsing Site Status und Search Console für Warnungen, SSL Labs für HTTPS, HTTP Observatory und Internet.nl für Header und Standards, Sucuri SiteCheck für sichtbare Malware und alte Software.124365
- Beginnen Sie mit den Warnungen. Eine Safe-Browsing-Markierung oder ein Eintrag unter „Sicherheitsprobleme“ bedeutet, dass Besucher bereits eine Warnseite sehen, und eine Überprüfung nach der Bereinigung dauert von einigen Tagen bei Malware bis zu mehreren Wochen bei Spam-Hacks.12
- HTTPS ist in der Praxis nicht mehr optional: Chrome fragt Nutzer jetzt standardmäßig um Erlaubnis, bevor es eine HTTP-Seite lädt.7 Eine Note T oder M bei SSL Labs beheben Sie noch am selben Tag.3
- Security-Header sind der günstigste Gewinn. Die Noten des Observatory sollen „Entwickler darauf aufmerksam machen, wenn sie die neuesten Web-Sicherheitsfunktionen nicht nutzen“, und die meisten fehlenden Header lassen sich über ein Hosting-Panel ergänzen.11
- Veraltete Plugins sind das WordPress-Risiko: 91% der 11,334 Schwachstellen, die 2025 gefunden wurden, steckten in Plugins, und für 46% gab es bei der Bekanntgabe keinen Fix.12
- Kein kostenloses Remote-Tool sieht den Server, die Passwörter oder Ihre Dienstleister. Missbrauch von Zugangsdaten (22%), Ausnutzung von Schwachstellen (20%) und Dritte (30% der Verletzungen) liegen alle außerhalb ihres Blickfelds.468
Führen Sie die sechs Tests diese Woche durch, notieren Sie die Noten, beheben Sie die roten Punkte der Reihe nach und wiederholen Sie das jedes Quartal. Damit schließen Sie die Probleme, die der Browser eines Besuchers zuerst bemerkt.
Weiterlesen: Wie Website-Sicherheit Rankings und Kundenvertrauen beeinflusst und Können KI-Crawler Ihre Website lesen? Ein technischer Check in 10 Minuten
Die Leitfäden zu den sechs Säulen: Technik · Qualität der Inhalte · Vertrauen · Aktualität · Sicherheit · SEO und GEO · Wie ContentMas jede Säule bewertet
Häufig gestellte Fragen
Was ist das beste kostenlose Tool für Website-Sicherheitstests?
Es gibt nicht das eine, weil jedes eine andere Ebene prüft. Für die Frage, ob die Website markiert ist, nehmen Sie Google Safe Browsing Site Status,1 für HTTPS den Qualys-SSL-Labs-Test,3 für Security-Header das MDN HTTP Observatory4 und für sichtbare Malware und veraltete Software Sucuri SiteCheck.6 Alle vier zusammen dauern etwa 15 Minuten.
Ist ein A+ bei SSL Labs oder HTTP Observatory ein Beweis, dass meine Website sicher ist?
Nein, ein A+ bedeutet nur, dass eine Ebene gut konfiguriert ist. Der Leitfaden von SSL Labs sagt, „SSL behandelt eine Reihe möglicher Sicherheitsprobleme, die auf einer Website bestehen können, nicht und kann das auch nicht“,3 und MDN sagt, das Observatory „prüft nicht auf veraltete Softwareversionen, SQL-Injection-Schwachstellen, verwundbare Plugins von Content-Management-Systemen, unsachgemäß erstellte oder gespeicherte Passwörter und mehr“.4
Kann ein kostenloser Online-Scanner Malware auf meiner Website erkennen?
Nur Malware, die von außen sichtbar ist. Sucuri SiteCheck prüft die Seiten, die es laden kann, auf bekannte Malware, Blacklisting und bösartigen Code, aber „Remote-Scanner haben eingeschränkten Zugriff, und die Ergebnisse sind nicht garantiert“, und es „erkennt nichts auf der Serverseite“.6 Versteckte Backdoors brauchen einen Scan mit Dateizugriff.
Warum warnt Chrome Besucher, dass meine Website nicht sicher ist?
Seit Oktober 2026 fragt Chrome Nutzer um Erlaubnis, bevor es eine unsichere HTTP-Verbindung herstellt (öffnet in einem neuen Tab), und die Einstellung ist standardmäßig für alle Nutzer aktiv.7 Die Lösung ist ein gültiges HTTPS-Zertifikat plus eine Weiterleitung von jeder HTTP-URL; der HTTPS-Bericht der Search Console listet die Probleme auf, die eine Auslieferung über HTTPS verhindern, mit Beispiel-URLs.9
Wie oft sollte ich einen Website-Sicherheitstest durchführen?
Führen Sie jedes Quartal einen Website-Sicherheitstest durch, außerdem nach jedem Wechsel von Hosting, CMS, Theme oder einem wichtigen Plugin. Zertifikate laufen ab, und neue Plugin-Schwachstellen erscheinen ständig (11,334 im WordPress-Ökosystem im Jahr 2025),12 das Ergebnis vom letzten Jahr sagt also wenig über heute.
Quellen
Jede nummerierte Markierung im Artikel verweist auf ihre Quelle unten.
-
Google — Google Safe Browsing (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
web.dev (Google) — Request a review (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Qualys SSL Labs — SSL Server Rating Guide, version 2009r (öffnet in einem neuen Tab), Mai 2025. ↩
-
MDN — HTTP Observatory: Frequently asked questions (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Internet.nl — About the website test (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Sucuri — Free website malware and security checker (SiteCheck) (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Google — Chrome now warns before insecure HTTP connections (öffnet in einem neuen Tab), Oktober 2026. ↩
-
Verizon — 2025 Data Breach Investigations Report (öffnet in einem neuen Tab), April 2025. ↩
-
Google Search Central Blog — The new HTTPS report in Search Console (öffnet in einem neuen Tab), September 2022. ↩
-
Qualys SSL Labs — SSL Server Test (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
MDN — HTTP Observatory Scoring Methodology (öffnet in einem neuen Tab), abgerufen im November 2026. ↩
-
Patchstack — State of WordPress Security in 2026 (öffnet in einem neuen Tab), Februar 2026. ↩
-
Patchstack — State of WordPress Security in 2025 (öffnet in einem neuen Tab), März 2025. ↩
Über diesen Artikel
Geschrieben von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA Technologies. Geprüft vom ContentMas-Team, das ContentMas entwickelt, ein KI-gestütztes SEO-Audit-Tool, das Websites in sechs Säulen für Google und KI-Suchmaschinen prüft. Fakten und Zahlen verlinken auf ihre Originalquellen in den Quellenangaben. Zuletzt geprüft am 8. November 2026. Ist etwas veraltet? Schreiben Sie uns, dann korrigieren wir es.
Kostenloses Website-Audit
Sehen Sie, wie Ihre Website bei Suchmaschinen und KI-Assistenten abschneidet.
Ein Score, sechs Säulen-Scores und eine priorisierte Korrekturliste in wenigen Minuten. Ohne Kreditkarte.
Kostenloses Audit starten