
Sicherheit
KI und Website-Sicherheit: Was sich für Website-Betreiber ändert
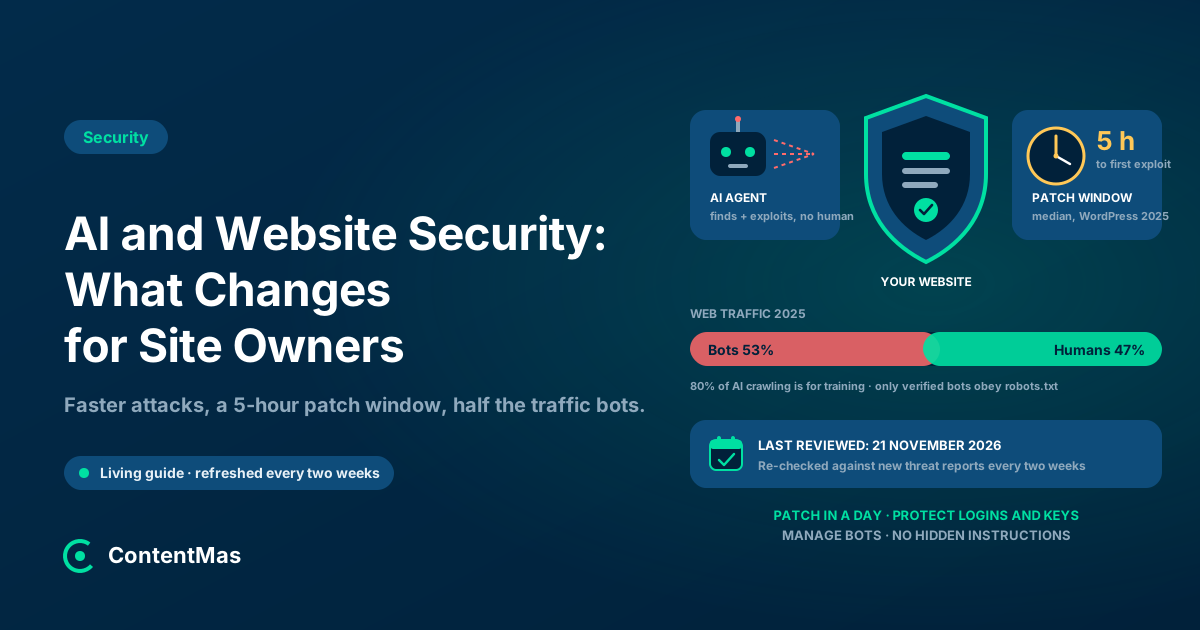
KI hat Angriffe auf Websites schneller gemacht, nicht klüger: Die Ausnutzung von Schwachstellen ist jetzt der häufigste Einstieg, das Patch-Fenster beträgt Stunden, die Hälfte des Traffics sind Bots. Zweimal im Monat aktualisiert.
 Von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA TechnologiesVeröffentlicht am 18 Min. Lesezeit 9 zitierte Quellen
Mit KI zusammenfassen
Wenig Zeit? Öffnen Sie diesen Artikel mit einem fertigen Prompt in Ihrem KI-Assistenten.
- ChatGPT (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Perplexity (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Grok (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
Claude und Gemini öffnen sich mit kopiertem Prompt: Fügen Sie ihn ein, um zu starten.
Auf dieser Seite
- Wie verändert KI Angriffe auf Websites?
- Warum zählt das Patch-Fenster mehr als früher?
- Was ist dieser ganze KI-Traffic, der auf meine Website trifft?
- Kann meine Website benutzt werden, um einen KI-Assistenten anzugreifen?
- Welche Sicherheitsfehler sind im KI-Zeitalter neu?
- Was sollte ein Website-Betreiber jetzt tun?
- Was tut KI für die Verteidiger?
- Wie hilft ContentMas bei KI und Website-Sicherheit?
- Das Wichtigste in Kürze
- Was sich in diesem Leitfaden geändert hat
- Häufig gestellte Fragen
Kurze Antwort
Kurz gesagt: KI hat keine neuen Wege erfunden, in Websites einzubrechen; sie hat die alten Wege schneller, billiger und für mehr Menschen zugänglich gemacht. 2025 wurde die Ausnutzung von Schwachstellen zum häufigsten Ausgangspunkt von Sicherheitsverletzungen (31%) und überholte damit zum ersten Mal in 19 Jahren gestohlene Zugangsdaten, und KI wird dafür verantwortlich gemacht, dass sie „das Zeitfenster für die Verteidigung von Monaten auf wenige Stunden verkürzt“.1 Googles Threat-Intelligence-Team berichtete im November 2026, dass Angreifer jetzt KI-Frameworks nutzen, um Schwachstellen „ohne einen Menschen in der Schleife“ zu finden und auszunutzen, darunter ein System, das Patches von WordPress-Plugins verglich und Websites automatisch angriff.2 Die Hälfte des gesamten Web-Traffics ist inzwischen automatisiert, und 80% des KI-Crawlings dienen dem Training von Modellen.34 Für Website-Betreiber ist die Antwort praktisch: innerhalb eines Tages patchen, Logins und Schlüssel schützen, Bot-Traffic steuern und die eigenen Seiten frei von allem halten, was ein KI-Assistent für Anweisungen halten könnte.567
Zuletzt geprüft: 21. November 2026. Dies ist ein lebender Leitfaden: Er wird etwa alle zwei Wochen mit neuen Berichten und Sicherheitshinweisen abgeglichen, und der Abschnitt „Was sich in diesem Leitfaden geändert hat“ am Ende hält jede Aktualisierung fest.
Ihre Website hat sich in diesem Jahr kaum verändert. Was bei ihr ankommt, schon. Der Scanner, der jeden bekannten Plugin-Exploit gegen Ihre Login-Seite ausprobiert, wurde früher von einer Person mit einer Liste bedient; heute ist er ein Programm, das seine Exploits selbst aus den Patch-Notizen schreibt. Der Besucher auf Ihrer Preisseite ist vielleicht ein KI-Agent, der Sie mit drei Wettbewerbern vergleicht. Der Kommentar in Ihrem Blog ist vielleicht für eine Maschine geschrieben, nicht für einen Leser.
Dieser Leitfaden hält die Fakten an einem Ort zusammen: was die gemessenen Daten über KI und Angriffe sagen, was der neue Traffic ist, welche Fehler neu sind und was ein Website-Betreiber tun sollte. Er ist für die Menschen geschrieben, die Websites besitzen und betreiben, nicht für Sicherheitsteams.
Wie verändert KI Angriffe auf Websites?
Sie verändert, wer angreifen kann, und wie schnell. Die Mechanik ist dieselbe wie zuvor, was für die Liste der Korrekturen weiter unten wichtig ist.
Der klarste Datenpunkt stammt aus Verizons Data Breach Investigations Report 2026, der auf Daten aus 2025 aufbaut: „Fast ein Drittel (31%) aller Sicherheitsverletzungen beginnt in einer KI-Welt mit der Ausnutzung von Schwachstellen“, was der Bericht als „das erste Mal in 19 Jahren, dass sie gestohlene Zugangsdaten als größten Einstiegspunkt überholt hat“ bezeichnet. Seine Erklärung ist direkt: „KI wird von Angreifern genutzt, um die Zeit bis zur Ausnutzung bekannter Schwachstellen zu verkürzen, wodurch das Zeitfenster für die Verteidigung von Monaten auf wenige Stunden schrumpft.“1 An 48% der Sicherheitsverletzungen waren Dritte beteiligt, das Plugin, der Hoster oder die Agentur, auf die Sie sich verlassen, gehören also zu Ihrer Angriffsfläche.1
Die Google Threat Intelligence Group beschrieb im November 2026 den nächsten Schritt: „Im vergangenen Quartal hat GTIG zum ersten Mal Angreifer identifiziert, die LLM-Frameworks nutzen, um das Auffinden und Ausnutzen von Schwachstellen vollständig zu automatisieren, ohne einen Menschen in der Schleife.“2 Das Beispiel liegt für jeden nahe, der eine Content-Website betreibt. Ein offen erreichbarer Staging-Server hostete ein Framework namens exploit_agent, das „darauf ausgelegt ist, kontinuierlich eine Differenzanalyse verbreiteter Webanwendungen durchzuführen. Es vergleicht den Code vor und nach Patch-Ankündigungen, analysiert die Ergebnisse, um mögliche Schwachstellen zu erkennen, entwirft Exploits und führt sie automatisch aus, ohne menschliches Eingreifen.“ Seine Ziele waren französische Medien-, Unterhaltungs- und Bildungswebsites, und ein Screenshot zeigt, wie es die Zugriffskontrollen eines WordPress-Plugins untersucht.2 Googles Fazit: Die Mechanik „bleibt dieselbe, etwa die Nutzung kompromittierter Zugangsdaten und das Angreifen ungepatchter Systeme“, aber „die Geschwindigkeit und der Umfang, mit denen Frameworks diese bekannten Schwächen ausnutzen können, stellen eine neue Herausforderung für die Verteidigung dar“.2
Anthropics Bedrohungsbericht vom September 2026 ergänzt, wer hinter der Tastatur sitzt. Seine Überschrift lautet „Ausgefeilte Angriffe erfordern keine ausgefeilten Angreifer mehr“: KI „hat die Lücke bei Arbeitsaufwand und Werkzeugen“ zwischen staatlichen Operationen und Einzelpersonen „geschlossen“, sodass „Raffinesse kein verlässliches Signal mehr dafür ist, wer hinter einer Operation steht“.8 In seinen Fällen „begannen die meisten Einbrüche mit kompromittierten Zugangsdaten“, und in einer Erpressungskampagne sammelten KI-Agenten „über 2,100 Azure-AD-Token-Sätze aus mehr als 40 Unternehmensmandanten in etwa 34 Stunden“.8
Eine gute Nachricht steht in denselben Berichten: Google merkt an, dass die heutigen automatisierten Frameworks „derzeit Tarnung gegen Geschwindigkeit tauschen“, „forensischen Traffic“ erzeugen und „deutliche Spuren auf Code-Ebene“ hinterlassen.2 Schnell ist auch laut, und laut lässt sich protokollieren.
Warum zählt das Patch-Fenster mehr als früher?
Weil die Zeit zwischen der Veröffentlichung einer Korrektur und der Automatisierung eines Angriffs jetzt in Stunden gemessen wird, und die meisten kleinen Websites patchen in Wochen.
Patchstacks State of WordPress Security in 2026 zählte 11,334 neue Schwachstellen im WordPress-Ökosystem im Jahr 2025, „ein Anstieg um 42% gegenüber 2024“; 91% steckten in Plugins und 9% in Themes, im Core gab es nur 6 Probleme niedriger Priorität.5 Davon „hatten 1,966 (17%) Schwachstellen einen hohen Schweregrad, das heißt, sie wurden wahrscheinlich in automatisierten Massenangriffen ausgenutzt“, und „im WordPress-Ökosystem wurden 2025 mehr Schwachstellen mit hohem Schweregrad entdeckt als in den beiden Vorjahren zusammen“.5 Fast die Hälfte, 46%, „erhielt vom Entwickler nicht rechtzeitig zur öffentlichen Bekanntgabe eine Korrektur“.5
Patchstacks Lesart der KI-Seite ist ausgewogen: „Angreifer werden mit KI ausgestattet, die zunehmend in der Lage ist, Sicherheitslücken eigenständig zu finden und auszunutzen“, und „dieselben Werkzeuge stehen auch der verteidigenden Seite zur Verfügung“.5 Der Bericht meldet außerdem eine „deutliche Zunahme KI-generierter ‚Slop‘-Schwachstellenmeldungen im Jahr 2025“, Rauschen, das die Warteschlange echter Korrekturen verlangsamt.5
Die praktische Folge: „Plugins monatlich aktualisieren“ ist keine Sicherheitsrichtlinie mehr. Automatische Updates, eine kurze Liste von Plugins, die Sie wirklich nutzen, und ein Hoster oder eine Firewall mit virtuellen Patches schließen ein 5-Stunden-Fenster auf einer Website, die um 3 Uhr nachts niemand beobachtet.
Was ist dieser ganze KI-Traffic, der auf meine Website trifft?
Das meiste davon sind Maschinen, und der größte Teil des Maschinen-Traffics will nichts kaufen.
Impervas Bad Bot Report 2026 beziffert den automatisierten Traffic auf „mehr als 53% des gesamten Web-Traffics im Jahr 2025, nach 51% im Jahr davor“, menschliche Aktivität sank auf 47%.3 Er beschreibt eine neue Art von Besucher: KI-Agenten „scannen Websites nicht nur; sie interagieren mit ihnen, rufen Daten ab, führen Arbeitsabläufe aus und handeln zunehmend im Auftrag von Nutzern“, sodass „das, was wie eine Kundeninteraktion aussieht, womöglich gar kein Kunde ist“.3 Bots gehen auch an der Seite vorbei: „2025 zielten 27% der Bot-Angriffe auf API-Endpunkte.“3 Verizon ergänzt die Wachstumsrate: „KI-Bot-Crawler verzeichnen ein massives Wachstum von 21% Monat über Monat“ gegenüber einem „völlig flachen (0.3%) Wachstum des von Menschen verursachten Traffics“.1
Cloudflares Crawler-Daten zeigen, was die KI-Bots tun. „In den vergangenen 12 Monaten dienten 80% des KI-Crawlings dem Training, gegenüber 18% für die Suche und nur 2% für Nutzeraktionen.“4 Unter den KI- und Such-Crawlern machte Googlebot im Juli 2025 39% des Traffics aus; „der Anteil von GPTBot wuchs von 4.7% im Juli 2024 auf 11.7% im Juli 2025“, und ClaudeBot stieg „von 6% auf fast 10%“.4 Das Verhältnis von Crawls zu Verweisen, also gecrawlte Seiten pro zurückgeschicktem Besuch, erklärt, warum viele Betreiber das Gefühl haben, mehr zu geben, als sie bekommen:
| Plattform | Gecrawlte Seiten pro vermitteltem Besuch, Juli 2025 | Veränderung seit Januar 2025 | Quelle |
|---|---|---|---|
| Anthropic | 38,065.7 | Minus 86.7% | 4 |
| OpenAI | 1,091.4 | Minus 10.4% | 4 |
| Perplexity | 194.8 | Plus 256.7% | 4 |
| Microsoft | 40.7 | Plus 5.7% | 4 |
| 5.4 | Plus 43% | 4 |
Quelle: Cloudflare Radar, Januar bis Juli 2025.4
Zwei Details sind für die Sicherheit wichtiger als für den Traffic. Erstens: „Die meisten führenden KI-Crawler stehen auf unserer Liste verifizierter Bots, das heißt, ihre IP-Adressen entsprechen veröffentlichten Bereichen und sie respektieren die robots.txt.“4 Zweitens: Wo ein Crawler nicht verifiziert ist, „macht es das für Angreifer leichter, seinen Crawler zu fälschen und die robots.txt zu ignorieren“.4 Eine Anfrage, die behauptet, ClaudeBot oder GPTBot zu sein, beweist nichts; ein Scraper oder ein Schwachstellenscanner kann denselben User-Agent senden. Bot-Management muss auf Verhalten und verifizierte IP-Bereiche schauen, nicht auf Namen. Der Leitfaden zur Prüfung, ob Sie KI-Crawler blockieren behandelt die Seite des Erlaubens; dieser hier behandelt die Seite des Verweigerns.
Kann meine Website benutzt werden, um einen KI-Assistenten anzugreifen?
Ja, auf eine bestimmte Weise, und das verändert, was „sauberer Inhalt“ bedeutet.
OWASPs Liste der Risiken für Anwendungen auf Basis von Sprachmodellen aus dem Jahr 2025 setzt Prompt Injection an die erste Stelle. „Indirekte Prompt Injections treten auf, wenn ein LLM Eingaben aus externen Quellen wie Websites oder Dateien annimmt“, und der Inhalt kann das Verhalten des Modells „auf unbeabsichtigte oder unerwartete Weise“ verändern.6 Das zweite Beispielszenario ist ein Nutzer, der einen Assistenten bittet, „eine Webseite mit versteckten Anweisungen zusammenzufassen“, die den Assistenten dazu bringen, das Gespräch an die URL eines Angreifers weiterzugeben.6 Die aufgeführten Auswirkungen reichen von der „Offenlegung sensibler Informationen“ bis zum „Ausführen beliebiger Befehle in verbundenen Systemen“, und OWASP sagt offen, dass „unklar ist, ob es narrensichere Methoden zur Verhinderung von Prompt Injection gibt“.6
Die Assistenten bauen auf ihrer Seite Verteidigungen auf. Google beschrieb im Juni 2025 einen mehrschichtigen Ansatz für Gemini: Inhaltsklassifikatoren, die „bösartige Prompts und Anweisungen in verschiedenen Formaten erkennen“, Sicherheitsanweisungen rund um nicht vertrauenswürdige Inhalte, einen Markdown-Sanitizer, der „externe Bild-URLs erkennt und sie nicht rendert“, URL-Prüfungen gegen Safe Browsing und eine Bestätigung durch den Nutzer bei riskanten Aktionen.9 OWASPs Liste enthält „Externe Inhalte trennen und kennzeichnen“ und „Menschliche Freigabe für risikoreiche Aktionen verlangen“.6
Für Website-Betreiber folgen daraus drei Dinge.
1. Versteckter Text ist jetzt eine Gefahr, kein Trick
Weißer Text auf weißem Grund, Blöcke außerhalb des sichtbaren Bereichs und Kommentare, die auf Crawler zielen, waren immer ein Spam-Risiko. Jetzt haben sie auch genau die Form einer indirekten Prompt Injection. Wenn ein Assistent, der Ihre Seite liest, dort Anweisungen findet, tragen Sie die Folgen.
2. Nutzergenerierte Inhalte sind eine Eingabe für die KI anderer Leute
Kommentare, Bewertungen, Forenbeiträge und Profilfelder werden von Assistenten und Agenten als Teil Ihrer Seite gelesen. Moderation, Längenbegrenzungen und das Entfernen versteckten Markups schützen Ihre Leser und die Assistenten, die Sie zitieren.
3. Ihre eigenen KI-Funktionen erben das Risiko
Ein Chat-Widget oder ein Suchassistent auf Ihrer Website, der Seiten, Dokumente oder E-Mails liest, ist eine LLM-Anwendung im Sinne von OWASP. Er braucht dieselben Kontrollen: minimale Rechte, Validierung der Ausgaben und einen menschlichen Bestätigungsschritt, bevor er sendet, löscht oder bezahlt.6
Welche Sicherheitsfehler sind im KI-Zeitalter neu?
Vor allem einer: Schlüssel. KI-Tools laufen über API-Schlüssel, und Schlüssel werden in Rekordmengen geleakt.
GitGuardians Bericht 2026 zählte „28.65 Millionen neue fest codierte Geheimnisse“, die 2025 in öffentliche GitHub-Commits gelangten, „ein Anstieg um 34% gegenüber dem Vorjahr und der größte Sprung in einem einzelnen Jahr, den wir je verzeichnet haben“.7 Geheimnisse für KI-Dienste „erreichten 1,275,105, ein Plus von 81% gegenüber dem Vorjahr“.7 Code, der mit einem KI-Assistenten geschrieben wurde, war nicht ausgenommen: „Mit Claude Code unterstützte Commits zeigten eine Leak-Rate von 3.2% bei Geheimnissen, gegenüber einer Basisrate von 1.5% über alle öffentlichen GitHub-Commits“, was laut GitGuardian „weiterhin über einen menschlichen Arbeitsablauf geschieht“.7 Geleakte Schlüssel bleiben nutzbar: „Fast 70% der 2022 als gültig bestätigten Zugangsdaten waren im Januar 2025 noch gültig“, und über 64% im Januar 2026.7
Angreifer wollen diese Schlüssel ebenso für Rechenleistung wie für Daten. Anthropics Bericht beschreibt Akteure, die „KI-API-Schlüssel“ von Opfern stahlen, um eigene Operationen zu betreiben, und Google beschreibt „LLMjacking“, bei dem „betrügerische Gebühren an einem einzigen Tag $100,000 USD überstiegen“.28 Ein Schlüssel, der in das JavaScript einer Seite eingefügt wurde, um ein Chat-Widget zu betreiben, ist für jeden lesbar, der sich den Quelltext ansieht.
Die älteren Fehler sind billiger geworden, in großem Maßstab auszunutzen, und ein neuer Leak-Weg sind Menschen. Verizon berichtet, dass die häufige Nutzung von KI-Tools durch Beschäftigte „innerhalb eines einzigen Jahres von 15% auf 45% der Beschäftigten“ sprang, und nicht genehmigte „Schatten-KI“ ist jetzt „die dritthäufigste nicht böswillige Aktivität im Zusammenhang mit Datenabfluss“.1 Inhalte, die zum „Aufräumen“ in einen öffentlichen Assistenten eingefügt werden, können Kundendaten, Zugangsdaten oder unveröffentlichte Seiten enthalten.
Was sollte ein Website-Betreiber jetzt tun?
Sieben Schritte, in der Reihenfolge, die pro Arbeitsstunde das meiste Risiko schließt. Keiner braucht ein Sicherheitsteam.
1. Innerhalb von 24 Stunden patchen, automatisch
Schalten Sie automatische Updates für Plugins, Themes und den CMS-Core ein; entfernen Sie jedes Plugin, das Sie nicht nutzen; halten Sie Premium-Komponenten lizenziert, damit sie aktualisiert werden. Die Hälfte der WordPress-Schwachstellen mit hoher Auswirkung wird innerhalb eines Tages ausgenutzt.5
2. Eine Firewall mit virtuellem Patching vor die Website setzen
Eine Web Application Firewall Ihres Hosters, CDNs oder Sicherheits-Plugins blockiert bekannte Exploit-Muster, bevor der Entwickler eine Korrektur ausliefert, was zählt, wenn 46% der Schwachstellen bei Bekanntgabe keinen Patch hatten.5 In Patchstacks Tests blockierten Hosting-Anbieter allein nur 12% bis 26% der versuchten Exploits.5
3. Jeden Login schützen und jeden Schlüssel rotieren
Multi-Faktor-Authentifizierung für das CMS, den Hoster, den Registrar und die E-Mail-Domain; keine geteilten Admin-Konten; API-Schlüssel und Schlüssel für KI-Dienste auf dem Server, nie im Frontend-Code, und rotiert, wenn jemand das Unternehmen verlässt. Die meisten Einbrüche in den Berichten von 2026 begannen mit gestohlenen Zugangsdaten.8
4. Bot-Traffic nach Verhalten steuern, nicht nach Namen
Nutzen Sie das Bot-Management Ihres CDNs oder Hosters, um verifizierte Crawler zuzulassen, den Rest zu drosseln und API-Endpunkte zu beobachten, auf die 27% der Bot-Angriffe zielten.3 Entscheiden Sie in der robots.txt, welche KI-Crawler Sie willkommen heißen, im Wissen, dass nur verifizierte Bots daran gebunden sind.4
5. Die eigenen Seiten frei von versteckten Anweisungen halten
Entfernen Sie versteckten Text, Keyword-Blöcke außerhalb des sichtbaren Bereichs und HTML-Kommentare, die auf Maschinen zielen; moderieren und bereinigen Sie nutzergenerierte Inhalte; geben Sie jeder KI-Chat- oder Suchfunktion nur Lesezugriff und einen Bestätigungsschritt für alles, was Daten verändert.69
6. Die Logs nach Mustern in Maschinengeschwindigkeit durchsehen
Eine Flut von Anfragen an /wp-login.php, /xmlrpc.php, /.env oder /.git/ innerhalb von Sekunden, oder Hunderte von Plugin-Pfaden, die in einer Minute abgeklopft werden, ist ein automatisiertes Framework bei der Arbeit. Die heutigen Werkzeuge sind schnell und laut; ein wöchentlicher Blick auf die häufigsten 404-Fehler und die häufigsten IPs fängt sie ab.2
7. Die Grundlagen setzen, die jeder Scanner zuerst liest
HTTPS mit gültigem Zertifikat, HSTS, Security-Header und keine offen erreichbaren .env-, Backup- oder .git-Dateien. Der Leitfaden zu Security-Headern und HSTS nennt die genauen Werte.
Was tut KI für die Verteidiger?
Dasselbe, in der anderen Richtung. Firewalls und Sicherheits-Plugins liefern Schutzregeln jetzt innerhalb von Stunden nach einer Bekanntgabe aus; Patchstacks Median von 5 Stunden wird ab dem Moment gemessen, in dem eine solche Regel aktiv wurde.5 Googles Gemini-Verteidigungen zeigen, wie KI-gestützte Erkennung in einem Assistenten aussieht: Klassifikatoren, die bösartige Anweisungen markieren, Sanitizer, die gefährliche URLs entfernen, und ein Mensch in der Schleife für alles mit Folgen.9 Und weil automatisierte Angriffs-Frameworks „Tarnung gegen Geschwindigkeit tauschen“, sind die Logs, die sie hinterlassen, genau das, worin Anomalieerkennung gut ist.2 Nichts davon ersetzt die sieben Schritte oben; es macht es günstiger, sie durchzuhalten.
Wie hilft ContentMas bei KI und Website-Sicherheit?
ContentMas ist ein KI-gestütztes SEO-Tool, das Ihre Website für Google und KI-Suchmaschinen prüft und genau zeigt, was Sie korrigieren müssen, um besser zu ranken und zitiert zu werden. Seine Säule Sicherheit liest Ihre Website von außen, so wie ein Scanner und ein KI-Agent es tun: HTTPS und Gültigkeit des Zertifikats, Mixed Content, HSTS und die anderen Security-Header, offen erreichbare Dateien wie .env, Backups und .git, im Frontend-JavaScript sichtbare Geheimnisse oder API-Schlüssel, Cookie-Flags und Server-Versions-Header, die einem Angreifer verraten, was er angreifen soll. Die Säule SEO- und GEO-Bereitschaft (Sichtbarkeit in Google und KI-Suchmaschinen; GEO steht für Generative Engine Optimization) prüft die robots.txt und welche KI-Crawler erlaubt oder blockiert sind, ob KI-User-Agents dasselbe HTML erhalten wie Browser (bot-spezifische Inhalte sehen wie Cloaking aus) und wie viel einer Seite versteckter Text ist; Qualität der Inhalte und Vertrauen und Authentizität markieren dünne oder unbelegte Inhalte, die ein Assistent nicht zitieren sollte.
Jeder Befund kommt mit Beleg und Korrektur, nach Auswirkung geordnet, über 700+ KPIs in sechs Säulen hinweg. ContentMas ist kein Malware-Scanner und kein Penetrationstest, und es patcht nichts für Sie; es zeigt Ihnen, was eine Maschine von außen sehen kann. Der kostenlose Plan liest bis zu 10 Seiten pro Scan, 3 Scans pro 24 Stunden. Sehen Sie, wie wir bewerten, oder starten Sie ein Audit.
Das Wichtigste in Kürze
- Die Ausnutzung von Schwachstellen stand 2025 am Anfang von 31% der Sicherheitsverletzungen und überholte zum ersten Mal gestohlene Zugangsdaten; KI verkürzt das Verteidigungsfenster „von Monaten auf wenige Stunden“.1
- Angreifer betreiben jetzt Frameworks, die Schwachstellen „ohne einen Menschen in der Schleife“ finden und ausnutzen, darunter eines, das Patches von WordPress-Plugins verglich und Websites automatisch angriff.2
- WordPress-Schwachstellen stiegen 2025 um 42% auf 11,334; die mediane Zeit bis zum ersten Exploit beträgt bei stark ausgenutzten 5 Stunden, und 46% hatten bei Bekanntgabe keinen Patch.5
- Automatisierter Traffic macht 53% des Webs aus, 80% des KI-Crawlings dienen dem Training, und nur verifizierte Crawler lassen sich an die robots.txt binden.34
- Versteckte Anweisungen auf einer Seite sind ein Risiko indirekter Prompt Injection für die Assistenten, die sie lesen; OWASP stuft Prompt Injection als Risiko Nummer eins ein und sagt, es gebe keine narrensichere Verhinderung.6
- Auf öffentlichem GitHub geleakte Geheimnisse für KI-Dienste stiegen 2025 um 81%; Schlüssel gehören auf den Server, rotiert, nie in den Seitencode.7
Die Angriffsfläche einer kleinen Website ist 2026 dieselbe Liste wie 2020: ungepatchte Software, schwache Logins, offen erreichbare Dateien und zu viel Vertrauen in jeden, der eine Anfrage sendet. KI hat bei allen vier die Uhr verstellt. Die Betreiber, die gut dastehen, lassen auch ihre Updates, ihre Firewall und ihr Monitoring in Maschinengeschwindigkeit laufen.
Weiterlesen: Wie Website-Sicherheit Rankings und Kundenvertrauen beeinflusst und Blockiert Ihre Website KI-Crawler? Ein Check in 10 Minuten
Die Leitfäden zu den sechs Säulen: Technik · Qualität der Inhalte · Vertrauen · Aktualität · Sicherheit · SEO und GEO · Wie ContentMas jede Säule bewertet
Was sich in diesem Leitfaden geändert hat
-
- November 2026: erste Version, aufgebaut auf dem Verizon DBIR 2026, dem AI Threat Tracker der Google Threat Intelligence Group vom November 2026, Anthropics Bedrohungsbericht vom September 2026, Patchstacks WordPress-Bericht 2026, Impervas Bad Bot Report 2026, Cloudflares Crawler-Daten, OWASPs LLM01:2025, Googles Verteidigungen gegen Prompt Injection und GitGuardians Secrets-Bericht 2026.
Häufig gestellte Fragen
Macht KI Websites leichter zu hacken?
Sie macht bekannte Schwächen schneller ausnutzbar. Verizons Bericht 2026 stellte fest, dass die Ausnutzung von Schwachstellen am Anfang von 31% der Sicherheitsverletzungen stand, jetzt vor gestohlenen Zugangsdaten, und schreibt KI zu, das Verteidigungsfenster „von Monaten auf wenige Stunden“ zu verkürzen.1 Google berichtete von Angreifern, die KI-Frameworks nutzen, um Schwachstellen „ohne einen Menschen in der Schleife“ zu finden und auszunutzen.2 Die Korrekturen sind unverändert: schnell patchen, Logins schützen, nichts Sensibles offenlegen.
Wie schnell muss ich ein WordPress-Plugin patchen?
Innerhalb eines Tages. Bei stark ausgenutzten WordPress-Schwachstellen „beträgt die gewichtete mediane Zeit bis zum ersten Exploit 5 Stunden“, und etwa die Hälfte der Schwachstellen mit hoher Auswirkung wird innerhalb von 24 Stunden ausgenutzt.5 Automatische Updates plus eine Firewall mit virtuellem Patching decken die Lücke ab, während Sie schlafen.
Sollte ich KI-Crawler blockieren, um meine Website zu schützen?
Blockieren ist eine Traffic-Entscheidung, keine Sicherheitsentscheidung. Verifizierte Crawler respektieren die robots.txt; nicht verifizierte, und alles, was sich als solche ausgibt, tun es nicht.4 Schützen Sie die Website mit Bot-Management, Ratenbegrenzung und einer Firewall, und entscheiden Sie dann in der robots.txt, welche KI-Suchmaschinen und Trainings-Crawler Sie willkommen heißen.
Was ist Prompt Injection, und warum betrifft sie meine Website?
Prompt Injection ist Inhalt, der verändert, was ein KI-Assistent tut. Die indirekte Form tritt auf, „wenn ein LLM Eingaben aus externen Quellen wie Websites oder Dateien annimmt“.6 Versteckter Text auf Ihren Seiten, auch in Kommentaren und Bewertungen, kann von einem Assistenten als Befehl gelesen werden. Halten Sie Ihre Seiten frei von verstecktem Text und bereinigen Sie Nutzerinhalte.
Woher kommen geleakte KI-Schlüssel?
Meist aus Code und Konfiguration. GitGuardian zählte 2025 1,275,105 Geheimnisse für KI-Dienste auf öffentlichem GitHub, ein Plus von 81%, und stellte fest, dass Commits mit einem KI-Coding-Assistenten zu 3.2% leakten, gegenüber einer Basisrate von 1.5%.7 Auf einer Website ist der häufige Leak ein Schlüssel, der für ein Chat-Widget ins Frontend-JavaScript eingefügt wurde. Halten Sie Schlüssel auf dem Server und rotieren Sie sie.
Quellen
Jede nummerierte Markierung im Artikel verweist auf ihre Quelle unten.
-
Verizon — Vulnerability exploitation top breach entry point, 2026 industry-wide DBIR finds (öffnet in einem neuen Tab), Mai 2026. ↩
-
Google Threat Intelligence Group — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (öffnet in einem neuen Tab), November 2026. ↩
-
Imperva — Bad Bot Report 2026: Bots in the Agentic Age (öffnet in einem neuen Tab), April 2026. ↩
-
Cloudflare — The crawl-to-click gap: Cloudflare data on AI bots, training, and referrals (öffnet in einem neuen Tab), August 2025. ↩
-
Patchstack — State of WordPress Security in 2026 (öffnet in einem neuen Tab), Februar 2026. ↩
-
OWASP GenAI Security Project — LLM01:2025 Prompt Injection (öffnet in einem neuen Tab), April 2025. ↩
-
GitGuardian — The State of Secrets Sprawl 2026 (öffnet in einem neuen Tab), März 2026. ↩
-
Anthropic — Detecting and countering misuse of AI: September 2026 (öffnet in einem neuen Tab), September 2026. ↩
-
Google — Mitigating prompt injection attacks with a layered defense strategy (öffnet in einem neuen Tab), Juni 2025. ↩
Über diesen Artikel
Geschrieben von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA Technologies. Geprüft vom ContentMas-Team, das ContentMas entwickelt, ein KI-gestütztes SEO-Audit-Tool, das Websites in sechs Säulen für Google und KI-Suchmaschinen prüft. Fakten und Zahlen verlinken auf ihre Originalquellen in den Quellenangaben. Ist etwas veraltet? Schreiben Sie uns, dann korrigieren wir es.
Kostenloses Website-Audit
Sehen Sie, wie Ihre Website bei Suchmaschinen und KI-Assistenten abschneidet.
Ein Score, sechs Säulen-Scores und eine priorisierte Korrekturliste in wenigen Minuten. Ohne Kreditkarte.
Kostenloses Audit starten