
Sicherheit
Wie Website-Sicherheit Rankings und Kundenvertrauen beeinflusst
HTTPS ist nur ein schwaches Ranking-Signal, doch gehackte Seiten, Browserwarnungen und fehlende Header kosten Sie schnell Sichtbarkeit in der Suche und Kunden.
 Von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA TechnologiesVeröffentlicht am 11 Min. Lesezeit 11 zitierte Quellen
Mit KI zusammenfassen
Wenig Zeit? Öffnen Sie diesen Artikel mit einem fertigen Prompt in Ihrem KI-Assistenten.
- ChatGPT (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Perplexity (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
- Grok (öffnet in einem neuen Tab mit einem Prompt zur Zusammenfassung)
Claude und Gemini öffnen sich mit kopiertem Prompt: Fügen Sie ihn ein, um zu starten.
Auf dieser Seite
- Ist HTTPS ein Google-Rankingfaktor?
- Warum schaden Sicherheitswarnungen im Browser dem Vertrauen und der Conversion?
- Wie wirkt sich eine gehackte Website auf SEO aus?
- Warum sind veraltete Plugins das größte Risiko für kleine Websites?
- Welche Sicherheitsprobleme sind für SEO und Vertrauen am wichtigsten?
- Beeinflussen Security-Header die SEO?
- Was findet ein Sicherheits-Audit einer Website?
- Checkliste zur Website-Sicherheit für heute
- So prüft ContentMas das
- Häufig gestellte Fragen
Kurze Antwort
Kurz gesagt: HTTPS allein ist nur ein kleines Ranking-Signal. Wer es einschaltet, bringt eine schwache Seite damit nicht nach oben. Das größere Risiko liegt in der Gegenrichtung: Gehackte Seiten, eingeschleuster Spam und Browserwarnungen können eine Website in den Google-Ergebnissen nach unten drücken oder ganz daraus verdrängen und Besucher vertreiben, bevor sie ein Wort gelesen haben. Bei Sicherheit geht es weniger darum, Rankings zu gewinnen, als darum, sie nicht zu verlieren.12
Die meisten Inhaber kleiner Unternehmen denken bei „Sicherheit“ an ein IT-Thema, nicht an ein Marketing-Thema. Dann schickt ein Kunde einen Screenshot einer roten Warnseite, die Search Console meldet gehackte Inhalte oder der Traffic bricht ein und niemand weiß, warum.
Die Ursachen sind meist unspektakulär: eine Seite, die ein Bild noch über HTTP lädt, ein Plugin, das niemand aktualisiert hat, ein Kontaktformular ohne Schutz, ein vergessener Staging-Ordner. Dieser Leitfaden zeigt, was Google tatsächlich sagt, was Besucher sehen und was Sie zuerst beheben sollten.
Ist HTTPS ein Google-Rankingfaktor?
Ja, aber ein schwacher. Google hat HTTPS im August 2014 als Ranking-Signal angekündigt.1 Damals nannte Google es „nur ein sehr schwaches Signal“, das weniger als 1 % aller Suchanfragen weltweit betraf.3 Googles aktueller Leitfaden zur Nutzerfreundlichkeit (Page Experience) fragt Website-Betreiber weiterhin, ob ihre Seiten „auf sichere Weise bereitgestellt“ werden, und verweist auf den HTTPS-Bericht in der Search Console.4
Derselbe Leitfaden stellt klar, dass es kein einzelnes Page-Experience-Signal gibt und gute Werte keine Top-Rankings garantieren.4 Betrachten Sie HTTPS also als Grundvoraussetzung. Fast alle haben es inzwischen: Der Web Almanac 2024 ergab, dass 96 % der Startseiten auf Desktop wie Mobilgeräten HTTPS nutzen.5 Wer darauf verzichtet, fällt aus dem falschen Grund auf.
Warum schaden Sicherheitswarnungen im Browser dem Vertrauen und der Conversion?
Browserwarnungen stoppen Besucher genau in dem Moment, in dem sie entscheiden, ob sie Ihnen vertrauen. Ein „Nicht sicher“ neben dem Checkout oder Kontaktformular oder eine ganzseitige rote Warnung liefert einen Grund zu gehen, bevor Ihre Inhalte überhaupt eine Chance bekommen.
Und es wird strenger. Google hat angekündigt, dass Chrome 154, geplant für Oktober 2026, „Immer sichere Verbindungen verwenden“ standardmäßig aktiviert. Chrome fragt dann vor dem ersten Besuch einer öffentlichen Website ohne HTTPS beim Nutzer nach.6 In Googles Experiment sah der mittlere Nutzer (Median) weniger als eine solche Warnung pro Woche.6 Genau darum geht es: Warnungen sind inzwischen selten, eine Website, die eine auslöst, wirkt deshalb fehl am Platz.
Sicherheitsprobleme können auch in den Suchergebnissen sichtbar werden. Googles Bericht zu Sicherheitsproblemen erklärt, dass betroffene Seiten einen Warnhinweis in den Ergebnissen oder eine Warnseite im Browser erhalten können.2 Belastbare, veröffentlichte Conversion-Daten zu diesen Warnungen haben wir nicht gefunden, deshalb nennen wir keine Zahl. Unserer Erfahrung nach klicken aber nur sehr wenige Besucher über eine ganzseitige Sicherheitswarnung hinweg, um die Website eines kleinen Unternehmens zu erreichen.
Wie wirkt sich eine gehackte Website auf SEO aus?
Eine gehackte Website kann Rankings verlieren, Suchenden Warnungen anzeigen und eine manuelle Maßnahme von Google erhalten. Googles Spam-Richtlinien definieren gehackte Inhalte als „alle Inhalte, die ohne Erlaubnis auf einer Website platziert wurden“, und nennen Code-Injection, Seiten-Injection, Content-Injection und schädliche Weiterleitungen als typische Formen.7 Websites, die gegen diese Richtlinien verstoßen, können schlechter ranken oder gar nicht mehr in den Ergebnissen erscheinen, und eine manuelle Prüfung kann zu einer manuellen Maßnahme führen.7
Bei kleinen Websites ist die häufigste Variante SEO-Spam: versteckte Links oder Seiten für Glücksspiel oder Fake-Shops, die Sie nie geschrieben haben. Der Sucuri-Bericht 2024 zählte 1.176.701 infizierte Websites, SEO-Spam machte 38,4 % der Infektionen aus.8 Viele Betreiber bemerken es nicht, weil der Spam vor normalen Besuchern verborgen und nur Crawlern angezeigt werden kann.8
Die Wiederherstellung braucht Zeit. Google betont, dass Sie jedes Problem auf allen betroffenen Seiten beheben müssen, denn wer nur einige Seiten bereinigt, erreicht damit „keine teilweise Rückkehr“ in die Suchergebnisse.2 Die Überprüfung kann Tage oder Wochen dauern.2
Warum sind veraltete Plugins das größte Risiko für kleine Websites?
In veralteten Plugins stecken die meisten WordPress-Schwachstellen. Patchstack verzeichnete 2025 insgesamt 11.334 neue WordPress-Schwachstellen, 42 % mehr als 2024, und 91 % davon betrafen Plugins.9 Auf den WordPress-Kern entfielen nur sechs.9 Schlimmer noch: Für 46 % dieser Schwachstellen gab es zum Zeitpunkt der Veröffentlichung keinen Fix des Entwicklers,9 Updates sind also notwendig, reichen aber nicht immer aus.
Dasselbe Muster zeigt sich bei Datenpannen. Laut Verizons DBIR 2025 war das Ausnutzen von Schwachstellen in 20 % der Sicherheitsvorfälle der erste Schritt, 34 % mehr als im Vorjahr.10
Welche Sicherheitsprobleme sind für SEO und Vertrauen am wichtigsten?
Diese Tabelle zeigt, was Besucher sehen, was das Problem für die Sichtbarkeit in der Suche bedeuten kann und wie Sie es beheben.
| Sicherheitsproblem | Was Besucher sehen | Auswirkung auf SEO | Korrektur |
|---|---|---|---|
| Kein HTTPS | Hinweis „Nicht sicher“; ab Chrome 154 eine Warnung vor dem ersten Besuch6 | Ein schwaches Ranking-Signal fehlt13 | Zertifikat installieren und jede HTTP-URL per 301 auf HTTPS weiterleiten |
| Mixed Content (HTTP-Bilder oder -Skripte auf HTTPS-Seiten) | Durchgestrichenes Schloss, blockierte Bilder oder Skripte | Keine uns bekannte direkte Abstrafung, untergräbt aber die sichere Nutzererfahrung, die Google erwartet4 | Fest codierte http://-Links in Inhalten, Themes und Einstellungen aktualisieren |
| Gehackte Spam-Seiten oder -Links | Oft nichts; Suchende sehen eventuell Spam-Titel unter Ihrem Namen | Schlechtere Rankings, Entfernung oder eine manuelle Maßnahme7 | Jede Seite bereinigen, die Lücke schließen, dann Überprüfung beantragen2 |
| Malware oder irreführende Seiten | Warnhinweis in den Ergebnissen oder rote Browserwarnung2 | Besucher werden blockiert, bevor sie Sie erreichen | Code entfernen, alle Seiten bereinigen, Überprüfung in der Search Console beantragen2 |
| Veraltete Plugins oder Themes | Nichts, bis etwas kaputtgeht | Hauptweg zu gehackten Inhalten9 | Wöchentlich aktualisieren, ungenutzte Plugins löschen, wo möglich virtuelles Patching nutzen |
| Fehlende Security-Header | Nichts Sichtbares | Keine uns bekannte direkte Wirkung auf das Ranking | HSTS, CSP, X-Content-Type-Options und Referrer-Policy ergänzen |
| API-Schlüssel oder Secrets in öffentlichem JavaScript | Nichts Sichtbares | Indirekt: Geleakte Schlüssel können zu Missbrauch oder einem Datenleck führen | Secrets auf den Server verlagern, offengelegte Schlüssel austauschen |
Quelle: zusammengestellt von ContentMas auf Basis von Google Search Central, Search Engine Roundtable, Google Online Security Blog und Patchstack.1346279
Beeinflussen Security-Header die SEO?
Nicht direkt, zumindest nach allem, was Google öffentlich gesagt hat. Security-Header sind eine zusätzliche Schutzschicht: Sie begrenzen den Schaden, wenn an anderer Stelle etwas schiefgeht, und schützen so die Rankings und das Vertrauen, die Sie bereits haben. Nur wenige Websites nutzen sie. Der Web Almanac 2024 fand HSTS bei 34 % der Desktop-Antworten, X-Content-Type-Options bei 48 %, Referrer-Policy bei 17 % und CSP bei 19 % der Hosts.5
Was die einzelnen Header leisten, in einfachen Worten:
- HSTS (Strict-Transport-Security) weist den Browser an, für Ihre Website ausschließlich HTTPS zu verwenden, statt es zuerst mit HTTP zu versuchen.5
- Content-Security-Policy (CSP) legt fest, aus welchen Quellen Skripte und andere Dateien auf Ihren Seiten geladen werden dürfen. Das begrenzt, was eingeschleuster Code anrichten kann.
- X-Content-Type-Options: nosniff verbietet dem Browser, Dateitypen zu erraten, und blockiert damit einige Tricks mit getarnten Dateitypen.
- Referrer-Policy steuert, wie viel Ihrer URL an andere Websites übermittelt wird, wenn ein Besucher einen Link nach außen anklickt.
Wir empfehlen, die Header einzeln hinzuzufügen und nach jedem zu testen. Eine zu strenge CSP kann Analytics, Chat-Widgets oder Formulare lahmlegen.
Offengelegte Secrets verdienen eine eigene Erwähnung. Schlüssel für Zahlungs-, E-Mail- oder KI-Dienste, die in Frontend-JavaScript stehen, kann jeder lesen, der sich den Quelltext der Seite ansieht. Bewahren Sie sie auf dem Server auf und tauschen Sie jeden Schlüssel aus, der jemals öffentlich war.
Was findet ein Sicherheits-Audit einer Website?
Ein Sicherheits-Audit findet meist eine Handvoll kleiner, behebbarer Lücken statt eines einzigen dramatischen Lochs. Auf Websites kleiner Unternehmen sind das typischerweise fehlende Security-Header, eine HTTP-Version ohne Weiterleitung, Dateien, die nie öffentlich sein sollten, und E-Mail-Domains ohne DMARC.
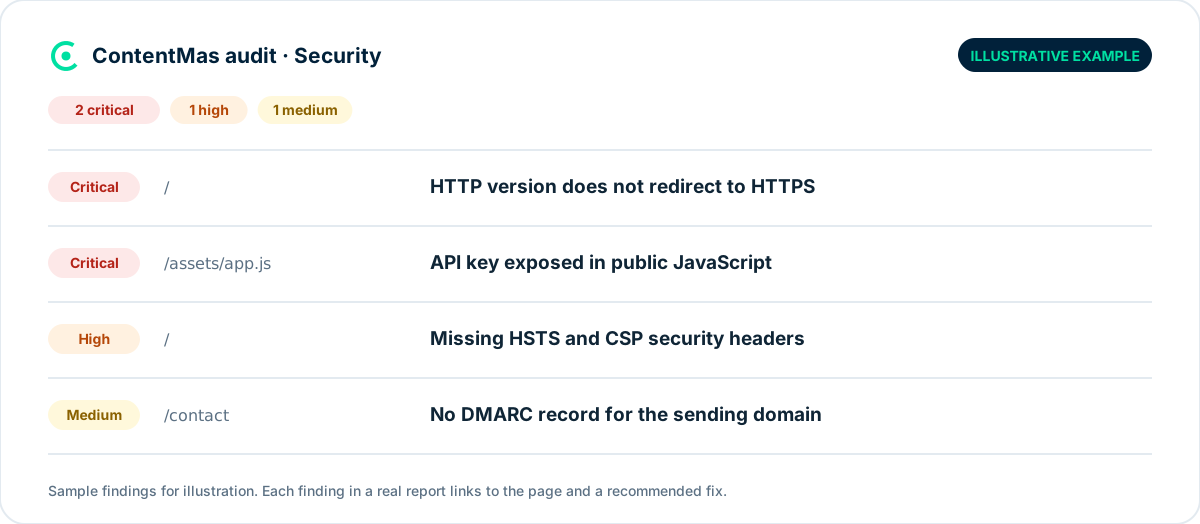
Quelle: Beispiel eines ContentMas-Berichts für eine erfundene Website, keine echten Daten. Die gezeigten Prüfungen folgen den Empfehlungen von Google Search Central und HTTP Archive.1452
Checkliste zur Website-Sicherheit für heute
- Öffnen Sie Ihre Website in Chrome und prüfen Sie die Adressleiste auf der Startseite, der Preisseite, der Kontaktseite und bei einem älteren Blogartikel.
- Geben Sie
http://vor Ihrer Domain ein und prüfen Sie, ob auf die HTTPS-Version weitergeleitet wird. - Öffnen Sie in der Google Search Console den Bericht „Sicherheitsprobleme“, den Bericht „Manuelle Maßnahmen“ und den HTTPS-Bericht.42
- Suchen Sie bei Google nach
site:yourdomain.comund achten Sie auf Seiten oder Titel, die Sie nie geschrieben haben. - Aktualisieren Sie WordPress, jedes Plugin und jedes Theme. Löschen Sie, was Sie nicht nutzen.
- Prüfen Sie Ihre Response-Header mit den Entwicklertools Ihres Browsers (Tab „Netzwerk“) und notieren Sie, welche der vier oben genannten Header fehlen.
- Sehen Sie sich den Quelltext der Seite an und suchen Sie in selbst geschriebenen Skripten nach Wörtern wie
key,secretodertoken. - Schützen Sie öffentliche Formulare mit CAPTCHA oder einer vergleichbaren Prüfung.
So prüft ContentMas das
Die Säule Sicherheit in einem ContentMas-Audit stellt eine einzige Frage: Ist die Website sicher für Besucher und ihre Daten? Geprüft werden HTTPS, Zertifikate und Security-Header, offengelegte Dateien, Secrets oder Zugangsdaten im Frontend sowie die E-Mail- und Domain-Authentifizierung (SPF, DKIM und DMARC). Jeder Befund erhält eine Priorität (kritisch, hoch, mittel oder niedrig) und eine Empfehlung zur Korrektur, damit Sie wissen, was zuerst zu tun ist. Die anderen fünf Säulen laufen im selben Scan mit. Unter So bewerten wir erfahren Sie, wie aus Befunden Scores werden, oder Sie starten ein kostenloses Audit für bis zu 50 Seiten, ohne Kreditkarte.
Weiterlesen: Which pages should a website audit check first? · Können KI-Crawler Ihre Website lesen? · Vertrauenssignale und KI-Empfehlungen
Die Leitfäden zu den sechs Säulen: Technik · Qualität der Inhalte · Vertrauen · Aktualität · SEO und GEO · Wie ContentMas jede Säule bewertet
Häufig gestellte Fragen
Verbessert HTTPS das Google-Ranking?
Ein wenig. Google bezeichnete HTTPS bei der Einführung 2014 als sehr schwaches Signal.13 Eine schwache Seite bringt es nicht nach vorn, aber fast jeder Wettbewerber hat es bereits,5 und Chrome geht dazu über, vor HTTP-Websites zu warnen.6
Kann eine gehackte Website aus Google entfernt werden?
Ja. Laut Google können Websites, die gegen die Spam-Richtlinien verstoßen, etwa durch gehackte Inhalte, schlechter ranken oder gar nicht mehr erscheinen und eine manuelle Maßnahme erhalten.7 Nach der Bereinigung beantragen Sie in der Search Console eine Überprüfung, die Tage oder Wochen dauern kann.2
Woran erkenne ich, ob meine Website gehackt wurde?
Prüfen Sie in der Search Console die Berichte „Sicherheitsprobleme“ und „Manuelle Maßnahmen“ und suchen Sie mit site:yourdomain.com nach Seiten, die Sie nie erstellt haben.2 SEO-Spam ist oft vor normalen Besuchern verborgen,8 eine Website kann also kompromittiert sein, obwohl sie in Ihrem Browser einwandfrei aussieht.
Was ist Mixed Content und spielt das eine Rolle?
Mixed Content bedeutet, dass eine HTTPS-Seite Bilder, Skripte oder Stylesheets über unverschlüsseltes HTTP lädt. Browser können diese Dateien blockieren oder die Seite als nicht vollständig sicher anzeigen.11 Wir empfehlen, das zu beheben, weil es das Schloss-Symbol kaputtmacht, das Besucher erwarten.
Sind Security-Header ein Rankingfaktor?
Google hat nicht gesagt, dass Security-Header ein Rankingfaktor sind. Wichtig sind sie, weil sie Angriffe erschweren, und Angriffe führen zu gehackten Inhalten, Warnungen und verlorenen Rankings.7 Den meisten Websites fehlen sie noch.5
Quellen
Jede nummerierte Markierung im Artikel verweist auf ihre Quelle unten.
-
Google Search Central Blog — HTTPS as a ranking signal (öffnet in einem neuen Tab), August 2014. ↩
-
Search Console Help — Security issues report (öffnet in einem neuen Tab). ↩
-
Search Engine Roundtable — Going HTTPS/SSL Will Now Give You A Ranking Benefit In Google (öffnet in einem neuen Tab), August 2014. ↩
-
Google Search Central — Understanding page experience in Google Search results (öffnet in einem neuen Tab), September 2026. ↩
-
HTTP Archive — Security, Web Almanac 2024 (öffnet in einem neuen Tab), November 2024. ↩
-
Google Online Security Blog — HTTPS by default (öffnet in einem neuen Tab), Oktober 2025. ↩
-
Google Search Central — Spam policies for Google web search (öffnet in einem neuen Tab), August 2026. ↩
-
Sucuri — 2024 Global Website Threat Report (öffnet in einem neuen Tab), umfasst Januar–Dezember 2024. ↩
-
Patchstack — State of WordPress Security in 2026 (öffnet in einem neuen Tab), Februar 2026. ↩
-
Verizon — Verizon's 2025 Data Breach Investigations Report: Alarming surge in cyberattacks through third-parties (öffnet in einem neuen Tab), April 2025. ↩
-
web.dev — What is mixed content? (öffnet in einem neuen Tab) ↩
Über diesen Artikel
Geschrieben von Nasir Ali Joiya, CEO und Mitgründer von ZAPTA Technologies. Geprüft vom ContentMas-Team, das ContentMas entwickelt, ein Website-Audit-Tool, das Websites in sechs Säulen für Suchmaschinen und KI-Assistenten prüft. Fakten und Zahlen verlinken auf ihre Originalquellen in den Quellenangaben. Ist etwas veraltet? Schreiben Sie uns, dann korrigieren wir es.
Kostenloses Website-Audit
Sehen Sie, wie Ihre Website bei Suchmaschinen und KI-Assistenten abschneidet.
Ein Score, sechs Säulen-Scores und eine priorisierte Korrekturliste in wenigen Minuten. Ohne Kreditkarte.
Kostenloses Audit starten