
Təhlükəsizlik
AI və sayt təhlükəsizliyi: sayt sahibləri üçün nə dəyişir
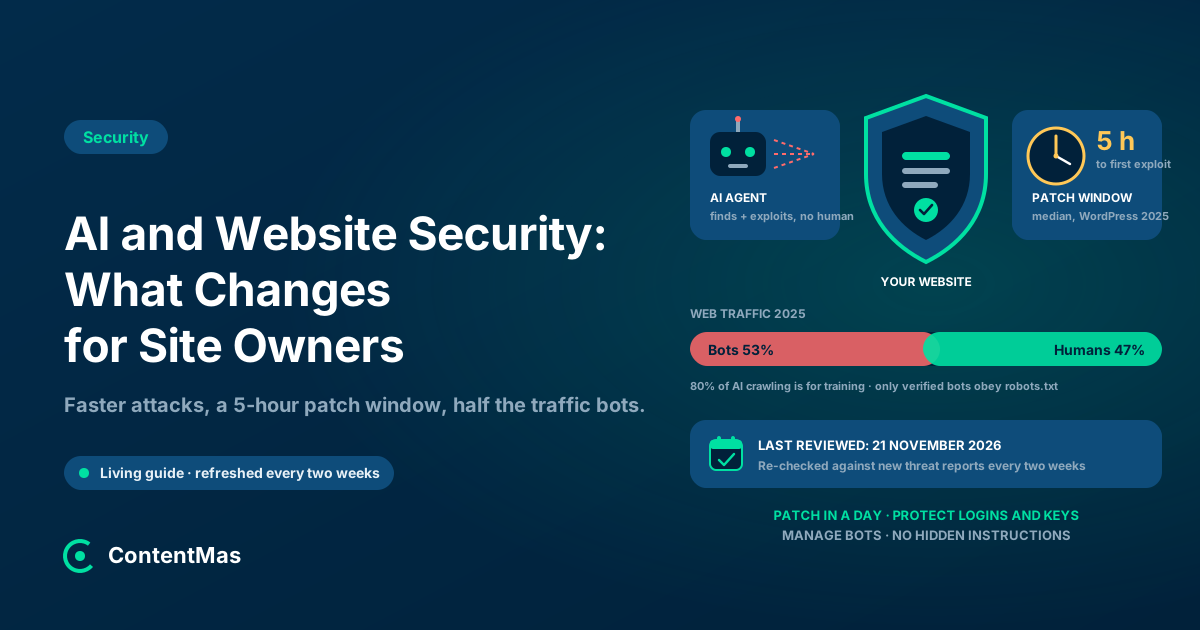
AI saytlara hücumları daha ağıllı yox, daha sürətli etdi: zəifliklərdən istifadə indi əsas giriş yoludur, patch pəncərəsi saatlarla ölçülür, trafikin yarısı botlardır. Ayda iki dəfə yenilənir.
 Müəllif: Nasir Ali Joiya, ZAPTA Technologies-in baş direktoru və həmtəsisçisiDərc olunub 16 dəq oxu 9 mənbəyə istinad
AI ilə xülasə et
Vaxtınız azdır? Bu məqaləni hazır prompt ilə AI köməkçinizdə açın.
- ChatGPT (xülasə sorğusu ilə yeni vərəqdə açılır)
- Perplexity (xülasə sorğusu ilə yeni vərəqdə açılır)
- Grok (xülasə sorğusu ilə yeni vərəqdə açılır)
Claude və Gemini prompt kopyalanmış halda açılır: başlamaq üçün onu yapışdırın.
Bu səhifədə
- AI saytlara hücumları necə dəyişir?
- Patch pəncərəsi niyə əvvəlkindən daha vacibdir?
- Saytıma gələn bütün bu AI trafiki nədir?
- Saytım AI köməkçisinə hücum üçün istifadə oluna bilər?
- AI dövründə hansı təhlükəsizlik səhvləri yenidir?
- Sayt sahibi indi nə etməlidir?
- AI müdafiəçilər üçün nə edir?
- ContentMas AI və sayt təhlükəsizliyi ilə necə kömək edir?
- Əsas nəticələr
- Bu bələdçidə nə dəyişib
- Tez-tez verilən suallar
Qısa cavab
Qısaca: AI saytları sındırmağın yeni yollarını icad etməyib; köhnə yolları daha sürətli, daha ucuz və daha çox insan üçün əlçatan edib. 2025-ci ildə zəifliklərdən istifadə sızmaların başlanmasının əsas yolu oldu (31%) və 19 ildə ilk dəfə oğurlanmış giriş məlumatlarını geridə qoydu; AI isə "müdafiə pəncərəsini aylardan cəmi saatlara qədər qısaltmaqda" göstərilir.1 Google-un təhdid komandası 2026-cı ilin noyabrında bildirdi ki, təcavüzkarlar indi zəiflikləri tapmaq və istismar etmək üçün "dövrədə insan olmadan" AI çərçivələrindən istifadə edir, o cümlədən WordPress plugin patch-lərini müqayisə edib saytlara avtomatik hücum edən bir sistem.2 Bütün veb trafikinin yarısı indi avtomatlaşdırılmışdır və AI crawl-ının 80%-i model təlimi üçündür.34 Sayt sahibi üçün cavab praktikdir: bir gün içində patch tətbiq edin, girişləri və açarları qoruyun, bot trafikini idarə edin və səhifələrinizi AI köməkçisinin təlimat kimi qəbul edə biləcəyi hər şeydən təmiz saxlayın.567
Son yoxlama: 21 noyabr 2026. Bu canlı bələdçidir: təxminən hər iki həftədən bir yeni hesabatlar və xəbərdarlıqlar əsasında yenidən yoxlanır, sondakı "Bu bələdçidə nə dəyişib" bölməsi isə hər yeniləməni qeyd edir.
Saytınız bu il çox dəyişməyib. Ona gələnlər dəyişib. Giriş səhifənizə qarşı bütün məlum plugin exploit-lərini sınayan skaneri əvvəllər əlində siyahı olan bir insan işlədirdi; indi bu, patch qeydlərindən öz exploit-lərini yazan proqramdır. Qiymət səhifənizdəki ziyarətçi sizi üç rəqiblə müqayisə edən AI agenti ola bilər. Bloqunuzdakı şərh oxucu üçün yox, maşın üçün yazılmış ola bilər.
Bu bələdçi faktları bir yerdə saxlayır: ölçülmüş məlumatlar AI və hücumlar haqqında nə deyir, yeni trafik nədir, hansı səhvlər yenidir və sayt sahibi nə etməlidir. O, təhlükəsizlik komandaları üçün yox, saytlara sahib olan və onları idarə edən insanlar üçün yazılıb.
AI saytlara hücumları necə dəyişir?
Kimin hücum edə biləcəyini və nə qədər sürətlə edəcəyini dəyişir. Mexanika əvvəlki kimidir, bu isə sonrakı düzəliş siyahısı üçün vacibdir.
Ən aydın məlumat 2025-ci il məlumatları üzərində qurulan Verizon-un 2026 Data Breach Investigations Report hesabatından gəlir: "AI dünyasında bütün sızmaların təxminən üçdə biri (31%) zəifliklərdən istifadə ilə başlayır," hesabat bunu "19 ildə ilk dəfə onun ən böyük giriş nöqtəsi kimi oğurlanmış giriş məlumatlarını geridə qoyması" adlandırır. İzahı birbaşadır: "Təhdid aktorları məlum zəifliklərin istismarına qədər vaxtı sürətləndirmək üçün AI-dan istifadə edir, bu da müdafiə pəncərəsini aylardan cəmi saatlara qədər qısaldır."1 Sızmaların 48%-ində üçüncü tərəflər iştirak edib, deməli güvəndiyiniz plugin, hostinq və ya agentlik hücum səthinizin bir hissəsidir.1
Google Threat Intelligence Group 2026-cı ilin noyabrında növbəti addımı təsvir etdi: "Keçən rübdə GTIG ilk dəfə dövrədə insan olmadan zəifliklərin aşkarlanmasını və istismarını tam avtomatlaşdırmaq üçün LLM çərçivələrindən istifadə edən təhdid aktorlarını müəyyən etdi."2 Nümunə kontent saytı idarə edən hər kəs üçün tanışdır. Açıq qalmış staging serverində exploit_agent adlı çərçivə yerləşirdi, o, "populyar veb tətbiq proqramlarının davamlı diferensial analizini aparmaq üçün qurulmuşdu. O, kodu patch elanlarından əvvəl və sonra müqayisə edir, potensial zəiflikləri müəyyən etmək üçün tapıntıları analiz edir, exploit-lər hazırlayır və onları insan müdaxiləsi olmadan avtomatik icra edir." Hədəfləri Fransa media, əyləncə və təhsil saytları idi, bir ekran görüntüsü isə onun WordPress plugin-ində giriş nəzarətini araşdırdığını göstərir.2 Google-un yekunu: mexanika "eyni qalır, məsələn sındırılmış giriş məlumatlarından istifadə və patch tətbiq olunmamış sistemlərin hədəfə alınması," amma "çərçivələrin bu məlum zəiflikləri istismar edə bildiyi sürət və miqyas yeni müdafiə çağırışı yaradır."2
Anthropic-in 2026-cı ilin sentyabr tarixli təhdid hesabatı klaviatura arxasında kimin olduğunu əlavə edir. Başlığı "Mürəkkəb hücumlar artıq mürəkkəb təcavüzkar tələb etmir": AI dövlət əməliyyatları ilə fərdlər arasındakı "əmək və alət boşluğunu aradan qaldırıb," beləliklə "mürəkkəblik əməliyyatın arxasında kimin olduğunu göstərən etibarlı siqnal olmaqdan çıxıb."8 Onun hallarında "Müdaxilələrin çoxu sındırılmış giriş məlumatlarından başlayıb," bir şantaj kampaniyasında isə AI agentləri "təxminən 34 saatda 40-dan çox korporativ tenant-ı əhatə edən 2,100-dən çox Azure AD token dəsti" toplayıb.8
Eyni hesabatlarda bir xoş xəbər də var: Google qeyd edir ki, bugünkü avtomatlaşdırılmış çərçivələr "hazırda gizliliyi sürətə qurban verir," "məhkəmə-ekspertiza trafiki" yaradır və "kod səviyyəsində fərqli izlər" qoyur.2 Sürətli olan həm də səs-küylüdür, səs-küylü olan isə loqlara düşə bilər.
Patch pəncərəsi niyə əvvəlkindən daha vacibdir?
Çünki düzəlişin yayımlanması ilə hücumun avtomatlaşdırılması arasındakı vaxt indi saatlarla ölçülür, kiçik saytların çoxu isə həftələrlə patch tətbiq edir.
Patchstack-in State of WordPress Security in 2026 hesabatı 2025-ci ildə WordPress ekosistemində 11,334 yeni zəiflik sayıb, "2024-cü illə müqayisədə 42% artım"; 91%-i pluginlərdə, 9%-i temalarda olub, nüvədə isə cəmi 6 aşağı prioritetli problem.5 Onlardan "1,966 (17%) zəifliyin yüksək ciddilik balı olub, yəni onların avtomatlaşdırılmış kütləvi hücumlarda istismar olunması ehtimalı yüksək idi," və "2025-ci ildə WordPress ekosistemində əvvəlki iki ilin cəmindən daha çox yüksək ciddilikli zəiflik aşkarlanıb."5 Təxminən yarısı, 46%-i, "ictimai açıqlanmaya qədər tərtibatçıdan düzəliş almayıb."5
Patchstack-in AI tərəfinə baxışı tarazlıdır: "təcavüzkarlar təhlükəsizlik zəifliklərini müstəqil tapmaq və istismar etmək qabiliyyəti getdikcə artan AI ilə təchiz olunur," və "Eyni alətlər müdafiə tərəfi üçün də mövcuddur."5 O həmçinin "2025-ci ildə AI ilə yaradılmış 'slop' zəiflik hesabatlarının əhəmiyyətli artımını" bildirir, bu, real düzəlişlərin növbəsini yavaşladan səs-küydür.5
Praktik nəticə odur ki, "pluginləri ayda bir yeniləyin" artıq təhlükəsizlik siyasəti deyil. Avtomatik yeniləmələr, həqiqətən istifadə etdiyiniz pluginlərin qısa siyahısı və virtual patch tətbiq edən hostinq və ya firewall gecə saat 3-də heç kimin izləmədiyi saytda 5 saatlıq pəncərəni bağlayan şeylərdir.
Saytıma gələn bütün bu AI trafiki nədir?
Çoxu maşınlardır və maşın trafikinin çoxu heç nə almağa çalışmır.
Imperva-nın Bad Bot Report 2026 hesabatı avtomatlaşdırılmış trafiki "2025-ci ildə bütün veb trafikinin 53%-dən çoxu, bir il əvvəlki 51%-dən yuxarı" kimi qiymətləndirir, insan fəaliyyəti isə 47%-ə düşüb.3 O, yeni növ ziyarətçini təsvir edir: AI agentləri "saytları sadəcə skan etmir; onlarla qarşılıqlı əlaqəyə girir, məlumat çəkir, iş axınlarını icra edir və getdikcə daha çox istifadəçilərin adından hərəkət edir," beləliklə "müştəri qarşılıqlı əlaqəsinə bənzəyən şey heç də müştəri olmaya bilər."3 Botlar səhifəni də dolanıb keçir: "2025-ci ildə bot hücumlarının 27%-i API endpoint-lərini hədəfə alıb."3 Verizon artım tempini əlavə edir: "AI Bot İnternet Crawlerləri aydan-aya nəhəng 21% artım yaşayır," "tamamilə sabit (0.3%) insan trafiki artımı" ilə müqayisədə.1
Cloudflare-in crawler məlumatları AI botlarının nə etdiyini göstərir. "Son 12 ayda AI crawl-ının 80%-i təlim üçün olub, axtarış üçün 18% və istifadəçi əməliyyatları üçün cəmi 2% ilə müqayisədə."4 AI və axtarış crawlerləri arasında Googlebot 2025-ci ilin iyulunda trafikin 39%-i idi; "GPTBot-un payı 2024-cü ilin iyulundakı 4.7%-dən 2025-ci ilin iyulunda 11.7%-ə qalxıb," ClaudeBot isə "6%-dən təxminən 10%-ə" çıxıb.4 Crawl-yönləndirmə nisbəti, yəni geri göndərilən hər ziyarətə düşən crawl edilən səhifə sayı, bir çox sahibin niyə aldığından çox verdiyini hiss etdiyini izah edir:
| Platforma | Yönləndirilən hər ziyarətə düşən crawl edilən səhifə, iyul 2025 | 2025-ci ilin yanvarından dəyişiklik | Mənbə |
|---|---|---|---|
| Anthropic | 38,065.7 | 86.7% azalma | 4 |
| OpenAI | 1,091.4 | 10.4% azalma | 4 |
| Perplexity | 194.8 | 256.7% artım | 4 |
| Microsoft | 40.7 | 5.7% artım | 4 |
| 5.4 | 43% artım | 4 |
Mənbə: Cloudflare Radar, 2025-ci ilin yanvarından iyuluna qədər.4
Trafikdən çox təhlükəsizlik üçün iki detal vacibdir. Birincisi, "aparıcı AI crawlerlərinin çoxu bizim təsdiqlənmiş botlar siyahımızdadır, yəni onların IP ünvanları yayımlanmış aralıqlara uyğun gəlir və onlar robots.txt-ə hörmət edir."4 İkincisi, crawler təsdiqlənməyibsə, "bu, pis niyyətli şəxslərin onun crawler-ini saxtalaşdırmasını və robots.txt-i nəzərə almamasını asanlaşdırır."4 Özünü ClaudeBot və ya GPTBot kimi təqdim edən sorğu heç nəyi sübut etmir; scraper və ya zəiflik skaneri eyni user agent-i göndərə bilər. Bot idarəetməsi adlara yox, davranışa və təsdiqlənmiş IP aralıqlarına baxmalıdır. Saytınız AI crawlerlərini bloklayır? 10 dəqiqəlik yoxlama adlı bələdçi icazə tərəfini əhatə edir; bu məqalə isə qadağa tərəfi haqqındadır.
Saytım AI köməkçisinə hücum üçün istifadə oluna bilər?
Bəli, konkret bir şəkildə, və bu, "təmiz kontent"in mənasını dəyişir.
OWASP-ın dil modelləri üzərində qurulan tətbiqlər üçün 2025 risk siyahısı prompt injection-ı birinci yerə qoyur. "Dolayı prompt injection LLM-in saytlar və ya fayllar kimi xarici mənbələrdən giriş qəbul etdiyi zaman baş verir," və kontent modelin davranışını "nəzərdə tutulmamış və ya gözlənilməz şəkildə" dəyişə bilər.6 Onun ikinci nümunə ssenarisi köməkçidən "gizli təlimatlar olan veb səhifəni xülasə etməyi" xahiş edən istifadəçidir, bu təlimatlar köməkçinin söhbəti təcavüzkarın URL-inə sızdırmasına səbəb olur.6 Sadalanan təsirlər "Həssas məlumatın açıqlanması"ndan "Bağlı sistemlərdə ixtiyari əmrlərin icrası"na qədər uzanır və OWASP açıq deyir ki, "prompt injection-ın qarşısını almağın qüsursuz metodlarının olub-olmadığı aydın deyil."6
Köməkçilər öz tərəfində müdafiə qurur. Google 2025-ci ilin iyununda Gemini üçün çoxqatlı yanaşmanı təsvir etdi: "müxtəlif formatlarda zərərli promptları və təlimatları aşkarlayan" kontent klassifikatorları, etibarsız kontentin ətrafında təhlükəsizlik təlimatları, "xarici şəkil URL-lərini müəyyən edən və onları render etməyən" markdown sanitizer-i, Safe Browsing ilə URL yoxlamaları və riskli əməliyyatlar üçün istifadəçi təsdiqi.9 OWASP-ın siyahısına "Xarici kontenti ayırın və müəyyən edin" və "Yüksək riskli əməliyyatlar üçün insan təsdiqi tələb edin" daxildir.6
Sayt sahibi üçün bundan üç nəticə çıxır.
1. Gizli mətn indi hiylə yox, məsuliyyətdir
Ağ fonda ağ mətn, ekrandan kənar bloklar və crawlerlər üçün nəzərdə tutulan şərhlər həmişə spam riski idi. İndi onlar eyni zamanda dolayı prompt injection-ın dəqiq formasıdır. Səhifənizi oxuyan köməkçi orada təlimatlar tapırsa, nəticəyə siz cavabdehsiniz.
2. İstifadəçi kontenti başqalarının AI-ı üçün girişdir
Şərhlər, rəylər, forum yazıları və profil sahələri köməkçilər və agentlər tərəfindən səhifənizin bir hissəsi kimi oxunur. Moderasiya, uzunluq limitləri və gizli markup-ın təmizlənməsi həm oxucularınızı, həm də sizdən sitat gətirən köməkçiləri qoruyur.
3. Öz AI funksiyalarınız riski miras alır
Saytınızda səhifələri, sənədləri və ya e-poçtları oxuyan çat vidjeti və ya axtarış köməkçisi OWASP-ın mənasında LLM tətbiqidir. Ona eyni nəzarət lazımdır: minimum imtiyaz, çıxışın yoxlanması və göndərməzdən, silməzdən və ya ödəməzdən əvvəl insan təsdiqi addımı.6
AI dövründə hansı təhlükəsizlik səhvləri yenidir?
Əsasən biri: açarlar. AI alətləri API açarları ilə işləyir və açarlar rekord templə sızır.
GitGuardian-ın 2026 hesabatı 2025-ci ildə ictimai GitHub commit-lərinə əlavə edilən "28.65 milyon yeni sabit yazılmış gizli məlumat" sayıb, "ildən-ilə 34% artım və qeydə aldığımız ən böyük birillik sıçrayış."7 AI xidmətləri üçün gizli məlumatlar "1,275,105-ə çatıb, ildən-ilə 81% artım."7 AI köməkçisi ilə yazılan kod da istisna olmayıb: "Claude Code ilə edilən commit-lərdə gizli məlumat sızma dərəcəsi 3.2% olub, bütün ictimai GitHub commit-ləri üzrə 1.5% baza göstəricisi ilə müqayisədə," GitGuardian bunun "hələ də insan iş axını vasitəsilə baş verdiyini" deyir.7 Sızmış açarlar işlək qalır: "2022-ci ildə keçərli olduğu təsdiqlənən giriş məlumatlarının təxminən 70%-i 2025-ci ilin yanvarında hələ də keçərli idi," 2026-cı ilin yanvarında isə 64%-dən çox.7
Təcavüzkarlar bu açarları məlumat qədər hesablama gücü üçün də istəyir. Anthropic-in hesabatı öz əməliyyatlarını işlətmək üçün qurbanlardan "AI API açarları" oğurlayan aktorları təsvir edir, Google isə "bir günlük saxta ödənişlərin 100,000 ABŞ dollarını keçdiyi" "LLMjacking"i təsvir edir.28 Çat vidjetini işlətmək üçün səhifənin JavaScript-inə yapışdırılan açarı mənbə kodunu açan hər kəs oxuya bilər.
Köhnə səhvləri miqyasda istismar etmək ucuzlaşıb, bir yeni sızma yolu isə insanlardır. Verizon bildirir ki, işçilərin AI alətlərindən tez-tez istifadəsi "bir ildə işçilərin 15%-indən 45%-inə" sıçrayıb, təsdiqlənməmiş "shadow AI" isə indi "zərərli olmayan məlumat sızması ilə bağlı üçüncü ən çox rast gəlinən fəaliyyətdir."1 "Səliqəyə salmaq" üçün ictimai köməkçiyə yapışdırılan kontentdə müştəri məlumatları, giriş məlumatları və ya yayımlanmamış səhifələr ola bilər.
Sayt sahibi indi nə etməlidir?
Yeddi addım, bir saatlıq işə düşən ən çox riski bağlayan sırada. Heç biri üçün təhlükəsizlik komandası lazım deyil.
1. 24 saat içində, avtomatik patch tətbiq edin
Pluginlər, temalar və CMS nüvəsi üçün avtomatik yeniləmələri açın; istifadə etmədiyiniz hər plugini silin; premium komponentlərin lisenziyasını saxlayın ki, yenilənsinlər. Yüksək təsirli WordPress zəifliklərinin yarısı bir gün içində istismar olunur.5
2. Saytın qarşısına virtual patch tətbiq edən firewall qoyun
Hostinqinizin, CDN-inizin və ya təhlükəsizlik plugininin veb tətbiq firewall-u məlum exploit nümunələrini tərtibatçı düzəliş göndərməmiş bloklayır, bu da zəifliklərin 46%-inin açıqlanma anında patch-i olmayanda vacibdir.5 Patchstack-in testlərində hostinq provayderləri tək başına sınanan exploit-lərin yalnız 12%-dən 26%-ini bloklayıb.5
3. Hər girişi qoruyun və hər açarı dəyişin
CMS-də, hostinqdə, registrarda və e-poçt domenində çoxfaktorlu autentifikasiya; ortaq admin hesabları yoxdur; API açarları və AI xidmət açarları serverdə, heç vaxt front-end kodunda deyil, kimsə işdən gedəndə dəyişdirilir. 2026 hesabatlarındakı müdaxilələrin çoxu oğurlanmış giriş məlumatları ilə başlayıb.8
4. Bot trafikini ada görə yox, davranışa görə idarə edin
Təsdiqlənmiş crawlerlərə icazə vermək, qalanlarına sürət limiti qoymaq və bot hücumlarının 27%-ini alan API endpoint-lərini izləmək üçün CDN-inizin və ya hostinqinizin bot idarəetməsindən istifadə edin.3 robots.txt-də hansı AI crawlerlərini qəbul etdiyinizə qərar verin, bilərək ki, ona yalnız təsdiqlənmiş botlar bağlıdır.4
5. Səhifələrinizi gizli təlimatlardan təmiz saxlayın
Gizli mətni, ekrandan kənar açar söz bloklarını və maşınlar üçün nəzərdə tutulan HTML şərhlərini silin; istifadəçi kontentini moderasiya edin və təmizləyin; hər hansı AI çat və ya axtarış funksiyasına yalnız oxuma icazəsi və məlumatı dəyişən hər şey üçün təsdiq addımı verin.69
6. Loqlarınızı maşın sürətli nümunələr üçün oxuyun
Saniyələr içində /wp-login.php, /xmlrpc.php, /.env və ya /.git/ ünvanlarına sorğu partlayışı, yaxud bir dəqiqədə yüzlərlə plugin yolunun yoxlanması işdə olan avtomatlaşdırılmış çərçivədir. Bugünkü alətlər sürətli və səs-küylüdür; ən çox rast gəlinən 404-lərə və ən aktiv IP-lərə həftəlik baxış onları tutur.2
7. Hər skanerin ilk oxuduğu əsasları qurun
Keçərli sertifikatla HTTPS, HSTS, təhlükəsizlik başlıqları və açıq qalmış .env, ehtiyat nüsxə və ya .git fayllarının olmaması. Təhlükəsizlik başlıqları, HTTPS və HSTS: skaner saniyələr içində nə görür bələdçisində dəqiq dəyərlər var.
AI müdafiəçilər üçün nə edir?
Eyni şeyləri, əks istiqamətdə. Firewall-lar və təhlükəsizlik pluginləri indi açıqlanmadan saatlar sonra qoruma qaydaları göndərir; Patchstack-in 5 saatlıq medianı belə bir qaydanın işə düşdüyü andan ölçülür.5 Google-un Gemini müdafiəsi AI dəstəkli aşkarlamanın köməkçinin içində necə göründüyünü göstərir: zərərli təlimatları işarələyən klassifikatorlar, təhlükəli URL-ləri təmizləyən sanitizer-lər və nəticəsi olan hər şey üçün dövrədə insan.9 Və avtomatlaşdırılmış hücum çərçivələri "gizliliyi sürətə qurban verdiyi" üçün qoyduqları loqlar məhz anomaliya aşkarlamanın yaxşı bacardığı şeydir.2 Bunların heç biri yuxarıdakı yeddi addımı əvəz etmir; onları davam etdirməyi ucuzlaşdırır.
ContentMas AI və sayt təhlükəsizliyi ilə necə kömək edir?
ContentMas süni intellektlə işləyən SEO alətidir: saytınızı Google və AI axtarış sistemləri üçün audit edir və daha yüksək sıralanmaq və istinad almaq üçün nəyi düzəltməli olduğunuzu dəqiq göstərir. Onun Təhlükəsizlik sütunu saytınızı kənardan, skanerin və AI agentinin oxuduğu kimi oxuyur: HTTPS və sertifikatın keçərliliyi, qarışıq kontent, HSTS və digər təhlükəsizlik başlıqları, .env, ehtiyat nüsxələr və .git kimi açıq qalmış fayllar, front-end JavaScript-də görünən gizli məlumatlar və ya API açarları, cookie bayraqları və təcavüzkara nəyi hədəfə almalı olduğunu bildirən server versiyası başlıqları. SEO və GEO Hazırlığı sütunu (Google və AI axtarış sistemlərində görünürlük; GEO Generative Engine Optimization deməkdir) robots.txt-i və hansı AI crawlerlərinə icazə verildiyini və ya bloklandığını, AI user agent-lərinin brauzerlərlə eyni HTML-i alıb-almadığını (bota xüsusi kontent cloaking kimi görünür) və səhifənin nə qədərinin gizli mətn olduğunu yoxlayır; Kontentin Keyfiyyəti və Etibar və Orijinallıq köməkçinin sitat gətirməməli olduğu zəif və ya mənbəsiz kontenti işarələyir.
Hər tapıntı sübut və düzəlişlə gəlir, altı sütunda 700+ KPI üzrə təsirə görə sıralanır. Bu, zərərli proqram skaneri və ya penetrasiya testi deyil və sizin üçün heç nəyə patch tətbiq etmir; o, kənardakı maşının nə görə bildiyini deyir. Pulsuz plan hər skanda 10 səhifəyə qədər, 24 saatda 3 skan oxuyur. Necə qiymətləndiririk səhifəsinə baxın və ya audit keçirin.
Əsas nəticələr
- 2025-ci ildə zəifliklərdən istifadə sızmaların 31%-ini başladıb və ilk dəfə oğurlanmış giriş məlumatlarını geridə qoyub; AI müdafiə pəncərəsini "aylardan cəmi saatlara qədər" qısaldır.1
- Təcavüzkarlar indi zəiflikləri "dövrədə insan olmadan" tapan və istismar edən çərçivələr işlədir, o cümlədən WordPress plugin patch-lərini müqayisə edib saytlara avtomatik hücum edən biri.2
- WordPress zəiflikləri 2025-ci ildə 42% artaraq 11,334-ə çatıb; çox istismar olunanlar üçün ilk istismara qədər median vaxt 5 saatdır və 46%-inin açıqlanma anında patch-i olmayıb.5
- Avtomatlaşdırılmış trafik vebin 53%-idir, AI crawl-ının 80%-i təlim üçündür və robots.txt-ə yalnız təsdiqlənmiş crawlerlər bağlı tutula bilər.34
- Səhifədəki gizli təlimatlar onu oxuyan köməkçilər üçün dolayı prompt injection riskidir; OWASP prompt injection-ı birinci yerə qoyur və qüsursuz qarşısını almanın olmadığını deyir.6
- İctimai GitHub-da sızan AI xidmət gizli məlumatları 2025-ci ildə 81% artıb; açarların yeri serverdir, dəyişdirilməlidir, heç vaxt səhifə kodunda olmamalıdır.7
2026-cı ildə kiçik saytın hücum səthi 2020-ci ildəki eyni siyahıdır: patch tətbiq olunmamış proqram, zəif girişlər, açıq qalmış fayllar və sorğu göndərən hər kəsə həddən artıq etibar. AI dördünün də saatını dəyişdi. Yaxşı nəticə əldə edən sahiblər yeniləmələrini, firewall-larını və monitorinqlərini də maşın sürətində işlədir.
Əlaqəli məqalələr: Sayt təhlükəsizliyi reytinqə və müştəri etibarına necə təsir edir və Saytınız AI crawlerlərini bloklayır? 10 dəqiqəlik yoxlama
Altı sütun üzrə bələdçilər: Texniki · Məzmun keyfiyyəti · Etibar · Aktuallıq · Təhlükəsizlik · SEO və GEO · ContentMas hər sütunu necə qiymətləndirir
Bu bələdçidə nə dəyişib
- 21 noyabr 2026: ilk versiya, Verizon 2026 DBIR, Google Threat Intelligence Group-un 2026-cı il noyabr AI Threat Tracker hesabatı, Anthropic-in 2026-cı il sentyabr təhdid hesabatı, Patchstack-in 2026 WordPress hesabatı, Imperva-nın 2026 Bad Bot Report hesabatı, Cloudflare-in crawler məlumatları, OWASP-ın LLM01:2025 siyahısı, Google-un prompt injection müdafiəsi və GitGuardian-ın 2026 gizli məlumatlar hesabatı əsasında qurulub.
Tez-tez verilən suallar
AI saytları sındırmağı asanlaşdırır?
O, məlum zəifliklərin istismarını sürətləndirir. Verizon-un 2026 hesabatı zəifliklərdən istifadənin sızmaların 31%-ini başlatdığını, indi oğurlanmış giriş məlumatlarını qabaqladığını tapdı və müdafiə pəncərəsinin "aylardan cəmi saatlara qədər" qısalmasını AI ilə əlaqələndirir.1 Google təcavüzkarların zəiflikləri "dövrədə insan olmadan" tapmaq və istismar etmək üçün AI çərçivələrindən istifadə etdiyini bildirdi.2 Düzəlişlər dəyişməyib: tez patch tətbiq edin, girişləri qoruyun, həssas heç nəyi açıq qoymayın.
WordPress plugininə nə qədər tez patch tətbiq etməliyəm?
Bir gün içində. Çox istismar olunan WordPress zəiflikləri üçün "ilk istismara qədər çəkili median vaxt 5 saatdır" və yüksək təsirli olanların təxminən yarısı 24 saat içində istismar olunur.5 Avtomatik yeniləmələr və virtual patch tətbiq edən firewall siz yatarkən boşluğu örtür.
Saytımı qorumaq üçün AI crawlerlərini bloklamalıyam?
Bloklama təhlükəsizlik yox, trafik qərarıdır. Təsdiqlənmiş crawlerlər robots.txt-ə hörmət edir; təsdiqlənməmişlər və özünü onlar kimi göstərən hər şey isə yox.4 Saytı bot idarəetməsi, sürət limitləri və firewall ilə qoruyun, sonra robots.txt-də hansı AI axtarış sistemlərini və təlim crawlerlərini qəbul etdiyinizə qərar verin.
Prompt injection nədir və saytıma nə aidiyyəti var?
Prompt injection AI köməkçisinin nə etdiyini dəyişən kontentdir. Dolayı forma "LLM saytlar və ya fayllar kimi xarici mənbələrdən giriş qəbul etdiyi zaman" baş verir.6 Səhifələrinizdəki, o cümlədən şərhlərdəki və rəylərdəki gizli mətn köməkçi tərəfindən əmr kimi oxuna bilər. Səhifələri gizli mətndən təmiz saxlayın və istifadəçi kontentini təmizləyin.
Sızan AI açarları haradan gəlir?
Əsasən koddan və konfiqurasiyadan. GitGuardian 2025-ci ildə ictimai GitHub-da 1,275,105 AI xidmət gizli məlumatı sayıb, 81% artım, və AI kodlaşdırma köməkçisi ilə edilən commit-lərin 1.5% baza göstəricisinə qarşı 3.2% nisbətində sızdığını tapıb.7 Saytda ən çox rast gəlinən sızma çat vidjeti üçün front-end JavaScript-ə yapışdırılan açardır. Açarları serverdə saxlayın və dəyişdirin.
İstinadlar
Məqalədəki hər nömrəli işarə aşağıdakı mənbəyə keçid verir.
-
Verizon — Vulnerability exploitation top breach entry point, 2026 industry-wide DBIR finds (yeni vərəqdə açılır), may 2026. ↩
-
Google Threat Intelligence Group — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (yeni vərəqdə açılır), noyabr 2026. ↩
-
Imperva — Bad Bot Report 2026: Bots in the Agentic Age (yeni vərəqdə açılır), aprel 2026. ↩
-
Cloudflare — The crawl-to-click gap: Cloudflare data on AI bots, training, and referrals (yeni vərəqdə açılır), avqust 2025. ↩
-
Patchstack — State of WordPress Security in 2026 (yeni vərəqdə açılır), fevral 2026. ↩
-
OWASP GenAI Security Project — LLM01:2025 Prompt Injection (yeni vərəqdə açılır), aprel 2025. ↩
-
GitGuardian — The State of Secrets Sprawl 2026 (yeni vərəqdə açılır), mart 2026. ↩
-
Anthropic — Detecting and countering misuse of AI: September 2026 (yeni vərəqdə açılır), sentyabr 2026. ↩
-
Google — Mitigating prompt injection attacks with a layered defense strategy (yeni vərəqdə açılır), iyun 2025. ↩
Bu məqalə haqqında
Müəllif: Nasir Ali Joiya, ZAPTA Technologies-in baş direktoru və həmtəsisçisi. Məqaləni saytları Google və AI axtarış sistemləri üçün altı sütun üzrə yoxlayan, süni intellektlə işləyən SEO audit aləti ContentMas-ı quran ContentMas komandası yoxlayıb. Faktlar və rəqəmlər Mənbələr bölməsindəki orijinal mənbələrə keçid verir. Köhnəlmiş bir şey gördünüz? Bizə yazın, düzəldək.
Pulsuz veb sayt auditi
Saytınızın axtarış sistemləri və AI köməkçiləri üçün balını görün.
Bir neçə dəqiqəyə bir bal, altı sütun balı və sıralanmış düzəliş siyahısı. Kredit kartı tələb olunmur.
Pulsuz auditə başla