
Təhlükəsizlik
Təhlükəsizlik başlıqları, HTTPS və HSTS: skaner saniyələr içində nə görür
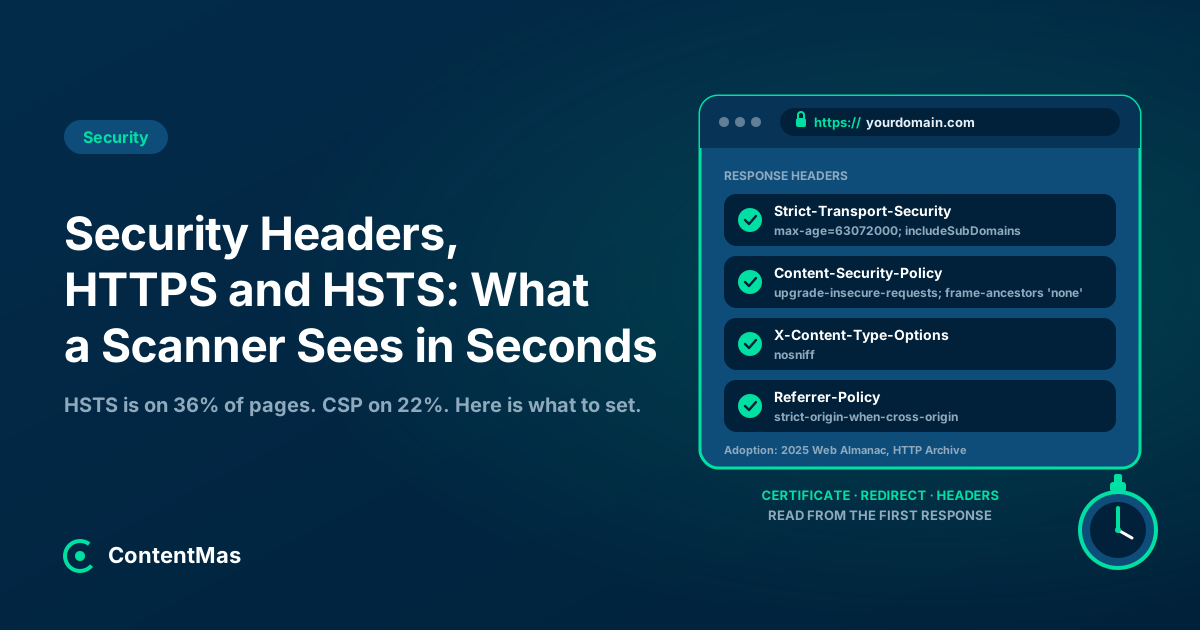
Təhlükəsizlik başlıqları, keçərli sertifikat və HSTS hər skanerin ilk yoxladığı şeylərdir. HSTS səhifələrin 36%-ində, CSP isə 22%-ində var. Nəyi, hansı sırada qurmalı.
 Müəllif: Nasir Ali Joiya, ZAPTA Technologies-in baş direktoru və həmtəsisçisiDərc olunub 13 dəq oxu 10 mənbəyə istinad
AI ilə xülasə et
Vaxtınız azdır? Bu məqaləni hazır prompt ilə AI köməkçinizdə açın.
- ChatGPT (xülasə sorğusu ilə yeni vərəqdə açılır)
- Perplexity (xülasə sorğusu ilə yeni vərəqdə açılır)
- Grok (xülasə sorğusu ilə yeni vərəqdə açılır)
Claude və Gemini prompt kopyalanmış halda açılır: başlamaq üçün onu yapışdırın.
Bu səhifədə
- Skaner ilk saniyədə nəyi yoxlayır?
- HTTPS 2026-cı ildə niyə hələ də diqqət tələb edir?
- HSTS nədir və niyə əlavə ediləcək ilk başlıqdır?
- Təhlükəsizlik başlıqları Google reytinqinə təsir edirmi?
- Hansı təhlükəsizlik başlıqları vacibdir və onlar nə deməlidir?
- Təhlükəsizlik başlıqlarını saytı sındırmadan necə əlavə etmək olar?
- ContentMas təhlükəsizlik başlıqları və HTTPS ilə necə kömək edir?
- Əsas nəticələr
- Tez-tez verilən suallar
Qısa cavab
Qısaca: təhlükəsizlik başlıqları, keçərli HTTPS sertifikatı və düzgün HTTP-dən HTTPS-ə yönləndirmə hər hansı skanerin, brauzerin və ya crawler-in vebsaytınız haqqında oxuduğu ilk şeylərdir və o, bunları ilk cavabda, kontentin bir sözünü belə oxumazdan əvvəl oxuyur. HTTPS-in özü demək olar ki, hər yerdədir (2025 Web Almanac-da mobil sorğuların 98.8%-i), amma onu möhkəmləndirən başlıqlar yox: HSTS mobil səhifələrin 36%-ində, Content-Security-Policy isə 21.9%-ində var.1 Google deyir ki, HSTS Axtarışa təsir etmir, Chrome 154 isə indi hər hansı ictimai saytı adi HTTP ilə yükləməzdən əvvəl icazə soruşur, ona görə bu başlıqlar reytinq qazanmaq üçün yox, ziyarətçiləri saxlamaq üçündür.23 Keçərli sertifikatla HTTPS qurun, HTTP-ni eyni hostda HTTPS-ə yönləndirin, bu sırada Strict-Transport-Security, X-Content-Type-Options, X-Frame-Options və ya frame-ancestors, Referrer-Policy və Content-Security-Policy əlavə edin, və sertifikatın bitmə tarixini elə indi yoxlayın, çünki etibarlılıq müddətləri 47 günə qədər qısalır.456
Kimsə vebsaytınıza qarşı pulsuz skaner işlədir. Otuz saniyə sonra əlində hərf qiyməti, qırmızı siyahı və sizə bir sual var: bu niyə çatışmır? Skaner kontentinizi, qiymətlərinizi və ya rəylərinizi oxumayıb. O, bir səhifənin cavab başlıqlarını oxuyub.
Təhlükəsizlik başlıqları vebsaytın heç kimin görmədiyi, amma hər alətin yoxladığı hissəsidir. Bu məqalə həmin yoxlamaların nəyə baxdığını, ölçülmüş vebin əslində nə etdiyini, hansı başlıqların hansı sırada vacib olduğunu və onları saytı sındırmadan necə quracağınızı izah edir.
Skaner ilk saniyədə nəyi yoxlayır?
Dörd şeyi, hamısını ilk HTTP cavabından: səhifənin keçərli sertifikatla HTTPS üzərindən təqdim olunub-olunmadığını, HTTP versiyasının eyni hostda HTTPS-ə yönləndirib-yönləndirmədiyini, hansı təhlükəsizlik başlıqlarının qayıtdığını və onların nə dediyini. Bunların heç biri üçün səhifənin gövdəsi lazım deyil, ona görə skaner saytı HTML yüklənməmiş qiymətləndirə bilər.
Bu alətlərin çoxu üçün baza MDN-in HTTP Observatory-sidir. O, hər sayta 100 baldan başlayır, çatışmayan və ya zəif qorumalara görə cərimə çıxır və bonusları yalnız nəticə artıq 90 və ya daha çox olanda əlavə edir; mümkün olan ən yüksək bal 145-dir, qiymətlər isə A+-dan (100 və yuxarı) F-ə (0-dan 24-ə) qədərdir.7 O, yönləndirmə sırasını da yoxlayır: http://example.com əvvəlcə https://example.com-a, yalnız sonra https://www.example.com-a getməlidir; birbaşa HTTP-dən www HTTPS ünvanına yönləndirmə "yanlış (və cərimələnən) yönləndirmədir."7
Bu, skanerin baxışıdır. Brauzerin baxışı daha vacibdir, çünki hər ziyarətçi birini işlədir.
HTTPS 2026-cı ildə niyə hələ də diqqət tələb edir?
Çünki HTTP-nin son bir neçə faizi indi ziyarətçilərə görünür. Chrome-un təhlükəsizlik komandası 2025-ci ilin oktyabrında yazdı ki, HTTPS istifadə edən Chrome keçidlərinin payı "2015-ci ildə təxminən 30-45%-dən" "2020-ci il ətrafında 95-99% aralığına" qalxıb, sonra sabitləşib, və "bir neçə faiz bəndlik HTTP keçidi hələ də çox keçiddir."2 Onların cavabı standart ayarın dəyişməsidir: 2026-cı ilin oktyabrında Chrome 154 ilə "Chrome HTTPS olmayan hər hansı ictimai sayta ilk girişdən əvvəl istifadəçidən icazə soruşacaq."2 Always Use Secure Connections (həmişə təhlükəsiz bağlantı) ayarı 2026-cı ilin aprelində Enhanced Safe Browsing istifadəçiləri üçün açılıb və indi hamı üçün standartdır; 192.168.0.1 kimi özəl ünvanlar istisnadır və Chrome yalnız yeni və ya yaxınlarda ziyarət edilməmiş saytda xəbərdarlıq edir.2
Eyni yazı bir çox saytı tutan bir məqamı vurğulayır: HTTP-nin böyük bir hissəsi "yalnız HTTPS-ə yönləndirmələr üçündür," bu, əvvəllər istifadəçilərə görünmürdü, indi isə görünür.2 Köhnə link, çap olunmuş URL və ya əlfəcin hələ də http:// ilə başlayırsa, ilk ziyarət yönləndirməniz işə düşməmiş xəbərdarlıq göstərir.
Google-un Axtarış bələdçisi sadədir: "Google istifadəçilərinizin təhlükəsizliyini və məxfiliyini qorumaq üçün saytınızda HTTPS istifadə etməyi qətiyyətlə tövsiyə edir. Saytınızda həm HTTP, həm də HTTPS ünvanı olan səhifə varsa, Google HTTPS versiyasını indeksləməyə üstünlük verir."8 Search Console-un HTTPS hesabatı saytın bu testdən keçməməsinin yollarını sadalayır: keçərsiz sertifikat ("Adətən bu, bütün sayta təsir edir"), HTTP-yə yönləndirən HTTPS URL, HTTP URL-lərə işarə edən sitemap, özünü kanonik elan edən HTTP səhifəsi və robots.txt ilə bloklanmış HTTPS URL.8 O, iki dəfə oxunmağa dəyər bir xəbərdarlıq əlavə edir: "Saytda çoxlu HTTPS problemi varsa, bu, Google-un HTTPS səhifələrinizi crawl etməyi dayandırmasına səbəb ola bilər."8
Deməli problem nadir hallarda "HTTPS yoxdur" olur. Problem bitmiş sertifikat, yanlış host adı üçün sertifikat, yanlış istiqamətə gedən yönləndirmə və ya bir şəkli HTTP ilə yükləyən səhifədir. Skanerin qeyd etdiyi və brauzerin indi ziyarətçiyə göstərdiyi bunlardır.
HSTS nədir və niyə əlavə ediləcək ilk başlıqdır?
HSTS (HTTP Strict Transport Security) bir cavab başlığıdır, Strict-Transport-Security, və brauzerə gələcək hər ziyarətdə əvvəlcə HTTP-ni sınamadan domeniniz üçün HTTPS istifadə etməyi bildirir. MDN-in tərifi: o, "brauzerlərə hosta yalnız HTTPS ilə daxil olmaq lazım olduğunu və gələcəkdə ona HTTP ilə daxil olmaq cəhdlərinin avtomatik olaraq HTTPS-ə yüksəldilməli olduğunu bildirir. Bundan əlavə, hosta gələcək bağlantılarda brauzer istifadəçiyə keçərsiz sertifikat kimi təhlükəsiz bağlantı xətalarını keçməyə icazə verməyəcək."9
Üç detal onun işləyib-işləməyəcəyini həll edir.
1. Yalnız HTTPS üzərindən sayılır
"Brauzerlər HTTP ilə göndərilən başlığı nəzərə almır," çünki əks halda şəbəkədəki təcavüzkar onu yenidən yaza bilərdi.9 HSTS-i HTTP cavabında göndərmək heç nə etmir; o, HTTPS cavabında olmalıdır, HTTPS yönləndirmələri də daxil olmaqla.94
2. İlk ziyarəti qorumur
"HSTS-in bir zəif tərəfi odur ki, brauzer hosta ən azı bir təhlükəsiz bağlantı qurub Strict-Transport-Security başlığını alana qədər qüvvəyə minmir."9 İlk http:// sorğusu qorunmur. Preload siyahısı məhz bu boşluq üçün mövcuddur: Chrome yalnız HTTPS olan domenlərin daxili siyahısı ilə gəlir, Firefox, Safari və Edge isə öz siyahılarını ondan qurur.4
3. Preload-u geri qaytarmaq çətindir
Preload siyahısına düşmək üçün sayt keçərli sertifikat təqdim etməli, HTTP-ni eyni hostda HTTPS-ə yönləndirməli, daxili olanlar da daxil hər subdomeni HTTPS üzərindən təqdim etməli və includeSubDomains və preload ilə ən azı 31536000 saniyəlik (bir il) max-age göndərməlidir.4 Siyahını idarə edən sayt xəbərdarlıq edir ki, "preload siyahısına daxil olmağı asanlıqla geri qaytarmaq mümkün deyil" və çıxarılma zamanı "dəyişikliyin Chrome yeniləməsi ilə istifadəçilərə çatması aylar çəkir," ona görə "bütün saytınız və onun bütün subdomenləri üçün HTTPS-i uzunmüddətli dəstəkləyə biləcəyinizə əmin olmayınca" daxil edilməyi istəməməyi xahiş edir.4 Onun tətbiq məsləhəti mərhələli artırmadır: beş dəqiqəlik test üçün max-age=300, sonra 604800 (bir həftə), sonra 2592000 (bir ay), hər mərhələdə tam müddəti gözləyib dəyəri qaldırmazdan əvvəl qırıq səhifələri izləmək.4
Ölçülmüş veb saytların çoxunun nə qədər irəli getdiyini göstərir. 2025 Web Almanac-da mobil səhifələrin 36%-i HSTS göndərib, "əvvəlki nəşrlə müqayisədə 6 faiz bəndi artım"; onların 96%-ində keçərli max-age olub, median 365 gün idi, təxminən 40%-i subdomenləri daxil edib və təxminən 22%-ində preload direktivi olub.1
Təhlükəsizlik başlıqları Google reytinqinə təsir edirmi?
Xeyr, və Google bunu birbaşa deyib. 2023-cü ildə Search Central office hours sessiyasında HSTS-in reytinqə təsiri olub-olmadığı soruşulanda John Mueller cavab verdi: "Xeyr, HSTS başlığı Axtarışa təsir etmir." Google səhifənin hansı versiyasını indeksləyəcəyini seçmək üçün kanonikləşdirmədən istifadə edir və "HSTS üçün istifadə olunanlar kimi başlıqlara əsaslanmır," deyə o izah etdi, sonra əlavə etdi: "Amma bu başlıqlardan istifadə etmək, əlbəttə, istifadəçilər üçün əladır."3
Buradakı hər başlıq üçün düzgün çərçivə budur. Onlar mövqe qazandırmır. Onlar ziyarətçinin xəbərdarlıq görməsinin, yerləşdirilmiş skriptlərin işləməsinin, səhifələrinizin başqasının saytında çərçivəyə salınmasının və sertifikat xətasının keçilməsinin qarşısını alır. Saytınızı tövsiyə edən AI köməkçisi və linkə klik edən müştəri eyni ilk cavaba gəlir; sayt təhlükəsizliyi və etibar bələdçisi həmin cavab xəbərdarlıq səhifəsi olanda nə baş verdiyini əhatə edir.
Hansı təhlükəsizlik başlıqları vacibdir və onlar nə deməlidir?
Altı başlıq brauzerlərin bu gün tətbiq etdiklərini əhatə edir. Aşağıdakı dəyərlər OWASP cheat sheet-in tövsiyələridir; istifadə rəqəmləri 2025 Web Almanac-dandır.51
| Başlıq | Tövsiyə olunan dəyər | Nəyin qarşısını alır | Mobil səhifələrin payı (2025) |
|---|---|---|---|
| Strict-Transport-Security | max-age=63072000; includeSubDomains; preload (əvvəlcə mərhələli qaldırın) | HTTP-yə endirilmə, keçilmiş sertifikat xətaları | 36% |
| X-Content-Type-Options | nosniff | Brauzerin fayl növlərini təxmin edib faylı skript kimi işlətməsi | Təxminən 50% |
| X-Frame-Options / CSP frame-ancestors | DENY, və ya CSP-də frame-ancestors 'none' | Səhifələrinizin başqa saytın içində çərçivəyə salınması (clickjacking) | Təxminən 30% (X-Frame-Options) |
| Referrer-Policy | strict-origin-when-cross-origin | Sorğu sətirləri də daxil tam URL-lərin başqa saytlara sızması | 2025 fəslində bildirilməyib |
| Content-Security-Policy | Hər sayt üçün ayrıca icazə siyahısı; Report-Only ilə başlayın | Yerləşdirilmiş skriptlər və qarışıq kontent | 21.9% |
| Permissions-Policy | geolocation=(), camera=(), microphone=() | Yerləşdirilmiş kontentin cihaz funksiyalarından istifadəsi | 3.7% |
Mənbələr: dəyərlər OWASP-dan; istifadə rəqəmləri 2025 Web Almanac-dan.51
İki başlıq əks istiqamətə getməlidir. OWASP "bütün X-Powered-By başlıqlarını silməyi" və Server başlığını silməyi və ya boş qoymağı deyir, çünki hər ikisi təcavüzkara hansı proqramı və versiyanı hədəfə almalı olduğunu bildirir.5 Köhnə X-XSS-Protection başlığı 0 olaraq qurulmalı və ya buraxılmalıdır, çünki "bəzi hallarda bu başlıq əks halda təhlükəsiz olan vebsaytlarda XSS zəiflikləri yarada bilər."5
Content-Security-Policy realist bir qeydə layiqdir. OWASP onu "konfiqurasiyası və saxlanması mürəkkəb" adlandırır.5 Web Almanac tapdı ki, "vebsaytların çoxu CSP-dən upgrade-insecure-requests və frame-ancestors direktivləri üçün istifadə edir," yəni asan, təhlükəsiz hissələr üçün, və skriptləri məhdudlaşdıran siyasətlərin 92%-i hələ də unsafe-inline-a icazə verir, bu da qorumanın çoxunu aradan qaldırır.1 Təhlükəsiz olmayan sorğuları yüksəldən və çərçivəyə salınmanı bloklayan qısa siyasət real irəliləyişdir; sərt skript siyasəti isə ayrıca layihədir.
Təhlükəsizlik başlıqlarını saytı sındırmadan necə əlavə etmək olar?
Bir-bir, əvvəlcə staging nüsxəsində, hər birindən sonra testlə, ən aşağı riskdən ən yüksəyə.
Addım 1: Sertifikatı və yönləndirməni düzəldin
Özəl pəncərədə http://yourdomain.com açın və hara getdiyini izləyin. O, https://yourdomain.com-a (eyni host) düşməli və yalnız sonra, kanonik ünvanınız odursa, www-yə və ya başqa hosta keçməlidir.7 Sertifikatın həm www-siz domeni, həm də www-ni əhatə etdiyini yoxlayın və bitmə tarixini qeyd edin. Search Console-un HTTPS hesabatı hansı indekslənmiş URL-lərin hələ də HTTP olduğunu və səbəbini göstərir.8
Addım 2: Üç təhlükəsiz başlığı əlavə edin
X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin və X-Frame-Options: DENY (və ya öz səhifələrinizi çərçivəyə salırsınızsa SAMEORIGIN) adi vebsaytda demək olar ki, heç nəyi sındırmır.5 Başqa yerdə qəsdən yerləşdirdiyiniz səhifə üçün, məsələn rezervasiya vidjeti, əvəzində icazə verilən domenlə CSP frame-ancestors istifadə edin.5
Addım 3: HSTS-i qısa max-age ilə açın
Strict-Transport-Security: max-age=300; includeSubDomains ilə başlayın və staging, poçt və daxili alətlər də daxil sahib olduğunuz hər subdomeni açın.4 Yalnız HTTP ilə işləyən hər şey əsas saytı ziyarət etmiş hər kəs üçün işləməyi dayandıracaq. Dəyəri mərhələlərlə bir həftəyə, bir aya, sonra bir və ya iki ilə qaldırın və bütün domen aylarla HTTPS üzərində işləyənə qədər preload-u əlavə etməyin.4
Addım 4: Content-Security-Policy-ni Report-Only rejimində başladın
Content-Security-Policy-Report-Only və upgrade-insecure-requests; frame-ancestors 'none' siyasəti ilə başlayın, sonra hesabatlar saytın nə yüklədiyini göstərdikcə skript və stil mənbələrini əlavə edin.5 Məcburi başlığa yalnız hesabatlar sakitləşəndə keçin; çox erkən qurulan sərt siyasət analitikanı, çat vidjetlərini və formaları sındırır.
Addım 5: Proqram versiyalarını gizlədin
X-Powered-By-ı silin və Server-i məlumat verməyən dəyərə qurun.5 Ziyarətçilər heç nə hiss etmir; təcavüzkarlar pulsuz ipucunu itirir.
Addım 6: Sertifikatın yenilənməsini avtomatlaşdırın
Bu addım 2026-cı ildə yenidir. 2025-ci ilin aprelində sertifikat mərkəzlərinin və brauzer istehsalçılarının orqanı olan CA/Browser Forum 25 sertifikat mərkəzinin və dörd brauzer istehsalçısının hamısının (Apple, Google, Microsoft və Mozilla) lehinə səs verməsi ilə SC-081v3 səsverməsini qəbul etdi: "maksimum etibarlılıq müddətinin 398 gündən 47 günə mərhələli azaldılması," azalmalar "2026-cı ilin martında başlayıb 2029-cu ilin martında bitir."6 İlk addım 2026-cı il martın 15-də qüvvəyə mindi, maksimum etibarlılıq 200 günə düşdü; 2027-ci il martın 15-də 100 günə, 2029-cu il martın 15-də isə 47 günə düşür.10 İldə bir dəfə əl ilə yenilənən sertifikat indi ilin ortasında bitir. Hostinqiniz və ya CDN-iniz avtomatik yeniləyirsə (əksəriyyəti ACME protokolu ilə yeniləyir), bunu təsdiqləyin; kimsə əl ilə yeniləyirsə, bu iş tezliklə aylıq işə çevriləcək.10
ContentMas təhlükəsizlik başlıqları və HTTPS ilə necə kömək edir?
ContentMas süni intellektlə işləyən SEO alətidir: saytınızı Google və AI axtarış sistemləri üçün audit edir və daha yüksək sıralanmaq və istinad almaq üçün nəyi düzəltməli olduğunuzu dəqiq göstərir. Onun Təhlükəsizlik sütunu skanerin oxuduğu eyni ilk cavabı oxuyur: keçərli sertifikatla HTTPS, HTTPS səhifələrində qarışıq kontent, HSTS, Content-Security-Policy, clickjacking qoruması (X-Frame-Options və ya frame-ancestors), X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy və X-Powered-By ilə server versiyasının gizlədilib-gizlədilmədiyi. Hər tapıntı göndəriləcək başlıq dəyəri və prioritetlə gəlir, beləliklə yuxarıdakı düzəlişlər edilməli olduqları sırada siyahı şəklində qarşınıza çıxır.
Təhlükəsizlik sütunu Kontentin Aktuallığı, Kontentin Keyfiyyəti, Etibar və Orijinallıq, SEO və GEO Hazırlığı sütunu (Google və AI axtarış sistemlərində görünürlük; GEO Generative Engine Optimization deməkdir) və Texniki Hazırlıq ilə yanaşı, 700+ KPI üzrə işləyir. Pulsuz plan hər skanda 10 səhifəyə qədər, 24 saatda 3 skan oxuyur. Necə qiymətləndiririk səhifəsinə baxın və ya audit keçirin.
Əsas nəticələr
- Skanerlər ilk HTTP cavabını qiymətləndirir: sertifikat, yönləndirmə və başlıqlar. MDN-in HTTP Observatory-si 100 baldan başlayır, çatışmayanlara görə çıxır və eyni hostda HTTPS addımını atlayan yönləndirməni cərimələyir.7
- HTTPS demək olar ki, hər yerdədir (mobil sorğuların 98.8%-i), amma HSTS mobil səhifələrin 36%-ində, Content-Security-Policy isə 21.9%-ində var.1
- Chrome 154 (oktyabr 2026) HTTP üzərindən hər hansı ictimai sayta ilk ziyarətdən əvvəl icazə soruşur, HTTP-dən yalnız yönləndirmə üçün istifadə edən saytlar da daxil.2
- Google deyir ki, "HSTS başlığı Axtarışa təsir etmir" və bu başlıqlar "istifadəçilər üçün əladır"; Search Console-un HTTPS hesabatı hansı indekslənmiş URL-lərin hələ də HTTPS testindən keçmədiyini göstərir.83
- HSTS yalnız HTTPS üzərindən işləyir, ilk ziyarəti əhatə etmir və preload-dan sonra geri qaytarmaq çətindir;
max-age-i 5 dəqiqədən bir ilə mərhələli qaldırın vəpreload-u ən sona saxlayın.94 - Sertifikat müddətləri 2026-cı ilin martında 200 günə düşdü və 2029-cu ilin martında 47 günə çatır, ona görə yeniləmə avtomatlaşdırılmalı və ya planlaşdırılmalıdır.610
Bunların heç biri səhifədə görünmür və heç biri reytinqi tərpətmir. Bu, sizi Google və ya AI cavabı ilə tapan ziyarətçinin səhifəyə xəbərdarlıqsız çatıb-çatmayacağını həll edir. Bu, vebsaytın ən ucuz etibar siqnalıdır və cəmi bir günortadan sonra vaxt aparır.
Əlaqəli məqalələr: Sayt təhlükəsizliyi reytinqə və müştəri etibarına necə təsir edir və Süni intellekt köməkçiləri niyə biznesinizi tövsiyə etmir: çatışmayan etibar siqnalları
Altı sütun üzrə bələdçilər: Texniki · Məzmun keyfiyyəti · Etibar · Aktuallıq · Təhlükəsizlik · SEO və GEO · ContentMas hər sütunu necə qiymətləndirir
Tez-tez verilən suallar
Təhlükəsizlik başlıqları Google reytinq faktorudurmu?
Xeyr. Google-dan John Mueller 2023-cü ildə dedi ki, "HSTS başlığı Axtarışa təsir etmir" və Google indeksləyəcəyi səhifə versiyasını başlıqlarla yox, kanonikləşdirmə ilə seçir, əlavə edərək ki, "Amma bu başlıqlardan istifadə etmək, əlbəttə, istifadəçilər üçün əladır."3 HTTPS-in özü ayrıca, yüngül siqnaldır və hər iki versiya mövcud olanda Google səhifənin HTTPS versiyasını indeksləməyə üstünlük verir.8
HTTPS ilə HSTS arasında fərq nədir?
HTTPS şifrələnmiş bağlantı və onun arxasındakı sertifikatdır. HSTS brauzerə gələcək hər ziyarətdə domeniniz üçün HTTPS istifadə etməyi və istifadəçiyə sertifikat xətasını keçməyə icazə verməməyi bildirən cavab başlığıdır.9 HTTPS HSTS olmadan işləyir; HSTS HTTPS olmadan heç nə etmir, çünki brauzerlər HTTP ilə gələn başlığı nəzərə almır.9
Kiçik vebsayt ilk hansı təhlükəsizlik başlıqlarını qurmalıdır?
Demək olar ki, heç nəyi sındırmayan üçü ilə başlayın: X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin və X-Frame-Options: DENY.5 Sonra qısa max-age ilə Strict-Transport-Security əlavə edib onu mərhələlərlə qaldırın və Report-Only rejimində test edilmiş Content-Security-Policy ilə bitirin.45
Domenimi HSTS preload siyahısına əlavə etməliyəm?
Yalnız daxili olanlar da daxil hər subdomen uzun müddət HTTPS üzərində işləyəndən sonra. Preload siyahısı includeSubDomains və preload ilə bir illik max-age tələb edir, onu idarə edən sayt isə xəbərdarlıq edir ki, daxil olmağı "asanlıqla geri qaytarmaq mümkün deyil" və çıxarılmanın istifadəçilərə çatması aylar çəkir.4
SSL sertifikatları indi nə qədər tez-tez yenilənməlidir?
2026-cı il martın 15-dən ictimai sertifikat ən çox 200 gün keçərli ola bilər; 2027-ci il martın 15-dən 100 gün, 2029-cu il martın 15-dən isə 47 gün, CA/Browser Forum-un SC-081v3 səsverməsinə əsasən.610 Hostinqlərin və CDN-lərin çoxu ACME protokolu ilə avtomatik yeniləyir; sizinki yeniləmirsə, növbəti bitmə tarixindən əvvəl avtomatlaşdırma və ya yeniləmə xatırlatması qurun.10
İstinadlar
Məqalədəki hər nömrəli işarə aşağıdakı mənbəyə keçid verir.
-
HTTP Archive — Security, Web Almanac 2025 (yeni vərəqdə açılır), yanvar 2026. ↩
-
Google Online Security Blog — HTTPS by default (yeni vərəqdə açılır), oktyabr 2025. ↩
-
Search Engine Journal — Google Answers If Security Headers Offer Ranking Influence (yeni vərəqdə açılır), iyun 2023. ↩
-
hstspreload.org — HSTS Preload List Submission (yeni vərəqdə açılır), noyabr 2026-da baxılıb. ↩
-
OWASP Cheat Sheet Series — HTTP Security Response Headers Cheat Sheet (yeni vərəqdə açılır), noyabr 2026-da baxılıb. ↩
-
CA/Browser Forum — Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods (yeni vərəqdə açılır), aprel 2025. ↩
-
MDN Web Docs — HTTP Observatory: Scoring Methodology (yeni vərəqdə açılır), noyabr 2026-da baxılıb. ↩
-
Search Console Help — HTTPS report (yeni vərəqdə açılır), noyabr 2026-da baxılıb. ↩
-
MDN Web Docs — Strict-Transport-Security header (yeni vərəqdə açılır), noyabr 2026-da baxılıb. ↩
-
Sectigo — 200-day certificate expiration begins (yeni vərəqdə açılır), sentyabr 2026. ↩
Bu məqalə haqqında
Müəllif: Nasir Ali Joiya, ZAPTA Technologies-in baş direktoru və həmtəsisçisi. Məqaləni saytları Google və AI axtarış sistemləri üçün altı sütun üzrə yoxlayan, süni intellektlə işləyən SEO audit aləti ContentMas-ı quran ContentMas komandası yoxlayıb. Faktlar və rəqəmlər Mənbələr bölməsindəki orijinal mənbələrə keçid verir. Köhnəlmiş bir şey gördünüz? Bizə yazın, düzəldək.
Pulsuz veb sayt auditi
Saytınızın axtarış sistemləri və AI köməkçiləri üçün balını görün.
Bir neçə dəqiqəyə bir bal, altı sütun balı və sıralanmış düzəliş siyahısı. Kredit kartı tələb olunmur.
Pulsuz auditə başla