
Təhlükəsizlik
Sayt təhlükəsizliyi reytinqə və müştəri etibarına necə təsir edir
HTTPS zəif reytinq siqnalıdır, amma sındırılmış səhifələr, brauzer xəbərdarlıqları və çatışmayan başlıqlar axtarış görünürlüğünüzü və müştərilərinizi tez itirə bilər.
 Müəllif: Nasir Ali Joiya, ZAPTA Technologies-in baş direktoru və həmtəsisçisiDərc olunub 10 dəq oxu 11 mənbəyə istinad
AI ilə xülasə et
Vaxtınız azdır? Bu məqaləni hazır prompt ilə AI köməkçinizdə açın.
- ChatGPT (xülasə sorğusu ilə yeni vərəqdə açılır)
- Perplexity (xülasə sorğusu ilə yeni vərəqdə açılır)
- Grok (xülasə sorğusu ilə yeni vərəqdə açılır)
Claude və Gemini prompt kopyalanmış halda açılır: başlamaq üçün onu yapışdırın.
Bu səhifədə
- HTTPS Google reytinq faktorudurmu?
- Brauzer təhlükəsizlik xəbərdarlıqları etibara və konversiyalara niyə zərər verir?
- Sındırılmış sayt SEO-ya necə təsir edir?
- Köhnəlmiş pluginlər kiçik saytlar üçün niyə ən böyük riskdir?
- SEO və etibar üçün hansı təhlükəsizlik problemləri daha vacibdir?
- Təhlükəsizlik başlıqları SEO-ya təsir edirmi?
- Sayt təhlükəsizliyi auditi nə aşkar edir?
- Bu gün edə biləcəyiniz sayt təhlükəsizliyi siyahısı
- ContentMas bunu necə yoxlayır
- Tez-tez verilən suallar
Qısa cavab
Qısaca: HTTPS özü-özlüyündə kiçik reytinq siqnalıdır, ona görə onu qoşmaq zəif səhifəni yuxarı qaldırmayacaq. Əsas risk əks istiqamətdədir: sındırılmış səhifələr, spam yerləşdirmələri və brauzer xəbərdarlıqları saytı Google nəticələrində aşağı sala, hətta nəticələrdən çıxara bilər. Ziyarətçilər isə bir söz oxumadan saytı tərk edir. Təhlükəsizlik reytinq qazanmaqdan çox, onu itirməmək üçündür.12
Kiçik biznes sahiblərinin çoxu "təhlükəsizlik" sözünü eşidəndə bunu marketinq yox, İT problemi kimi düşünür. Sonra müştəri qırmızı xəbərdarlıq səhifəsinin ekran görüntüsünü göndərir, ya Search Console sındırılmış kontent barədə xəbər verir, ya da trafik düşür və heç kim səbəbini bilmir.
Adi səbəblər sadədir: şəkli hələ də HTTP ilə yükləyən səhifə, heç kimin yeniləmədiyi plugin, qorunmayan əlaqə forması, unudulmuş test (staging) qovluğu. Bu bələdçidə Google-un əslində nə dediyini, ziyarətçilərin nə gördüyünü və ilk növbədə nəyi düzəltmək lazım olduğunu izah edirik.
HTTPS Google reytinq faktorudurmu?
Bəli, amma zəif faktordur. Google HTTPS-i 2014-cü ilin avqustunda reytinq siqnalı kimi elan edib.1 O vaxt Google bunu qlobal sorğuların 1%-dən azına təsir edən "çox yüngül siqnal" adlandırmışdı.3 Google-un hazırkı səhifə təcrübəsi (page experience) bələdçisi sayt sahiblərindən hələ də səhifələrin "təhlükəsiz şəkildə təqdim olunub-olunmadığını" soruşur və onları Search Console-un HTTPS hesabatına yönləndirir.4
Həmin bələdçi deyir ki, vahid səhifə təcrübəsi siqnalı yoxdur və yaxşı göstəricilər ən yuxarı mövqelərə zəmanət vermir.4 Ona görə HTTPS-ə minimum tələb kimi baxın. Demək olar ki, hamıda artıq var: 2024 Web Almanac araşdırmasına görə, həm masaüstü, həm mobil versiyada ana səhifələrin 96%-i HTTPS istifadə edir.5 HTTPS olmaması sizi pis mənada fərqləndirir.
Brauzer təhlükəsizlik xəbərdarlıqları etibara və konversiyalara niyə zərər verir?
Brauzer xəbərdarlıqları ziyarətçini məhz sizə etibar edib-etməmək barədə qərar verdiyi anda dayandırır. Ödəniş və ya əlaqə formasının yanında "Not secure" (təhlükəsiz deyil) yazısı, yaxud bütün səhifəni tutan qırmızı xəbərdarlıq ziyarətçiyə kontentiniz oxunmamış çıxıb getmək üçün səbəb verir.
Tələblər sərtləşir. Google elan edib ki, 2026-cı ilin oktyabrına planlaşdırılan Chrome 154 "Always Use Secure Connections" (həmişə təhlükəsiz bağlantı) funksiyasını standart olaraq aktiv edir. Yəni Chrome HTTPS istifadə etməyən ictimai sayta ilk girişdən əvvəl istifadəçidən soruşacaq.6 Google-un təcrübəsində orta (median) istifadəçi həftədə birdən az belə xəbərdarlıq görüb.6 Məsələ də budur: xəbərdarlıqlar artıq nadirdir, ona görə onu göstərən sayt yersiz görünür.
Təhlükəsizlik problemləri axtarış nəticələrində də görünə bilər. Google-un Security issues (təhlükəsizlik problemləri) hesabatı izah edir ki, problemli səhifələr nəticələrdə xəbərdarlıq etiketi və ya brauzerdə xəbərdarlıq səhifəsi ilə göstərilə bilər.2 Bu xəbərdarlıqların konversiyaya təsiri barədə yoxlaya biləcəyimiz dərc olunmuş məlumat görməmişik, ona görə rəqəm gətirmirik. Amma təcrübəmizə görə, çox az ziyarətçi kiçik biznes saytına çatmaq üçün tam səhifəlik təhlükəsizlik xəbərdarlığını keçir.
Sındırılmış sayt SEO-ya necə təsir edir?
Sındırılmış sayt reytinqini itirə, axtarış edənlərə xəbərdarlıq göstərə və Google-dan əl ilə tədbir (manual action) ala bilər. Google-un spam siyasətləri sındırılmış kontenti "sayta icazəsiz yerləşdirilmiş istənilən kontent" kimi təyin edir və kod, səhifə və kontent yerləşdirilməsini, həmçinin zərərli yönləndirmələri ən çox rast gəlinən formalar kimi sadalayır.7 Bu siyasətləri pozan saytlar daha aşağı sıralana və ya nəticələrdə ümumiyyətlə görünməyə bilər, insan yoxlaması isə əl ilə tədbirə səbəb ola bilər.7
Kiçik saytlarda ən çox rast gəlinən növ SEO spamdır: gizli linklər, yaxud heç vaxt yazmadığınız qumar və ya saxta mağaza səhifələri. Sucuri-nin 2024 hesabatı 1,176,701 yoluxmuş sayt aşkarlayıb və yoluxmaların 38.4%-i SEO spam olub.8 Sahiblərin çoxu bunu hiss etmir, çünki spam adi ziyarətçilərdən gizlədilib yalnız crawler-lərə (axtarış robotlarına) göstərilə bilər.8
Bərpa vaxt aparır. Google deyir ki, bütün təsirlənmiş səhifələrdə hər problemi düzəltməlisiniz, çünki yalnız bəzi səhifələri düzəltmək axtarış nəticələrinə "qismən qayıtmağa imkan verməyəcək".2 Yoxlama günlər və ya həftələr çəkə bilər.2
Köhnəlmiş pluginlər kiçik saytlar üçün niyə ən böyük riskdir?
WordPress zəifliklərinin əksəriyyəti köhnəlmiş pluginlərdədir. Patchstack 2025-ci ildə 11,334 yeni WordPress zəifliyi qeydə alıb, bu 2024-cü ildən 42% çoxdur, onların 91%-i isə pluginlərdə olub.9 WordPress nüvəsində cəmi altı zəiflik olub.9 Daha pisi, bu zəifliklərin 46%-i ictimaiyyətə açıqlananda tərtibatçıdan düzəlişi yox idi,9 yəni yeniləmə vacibdir, amma həmişə kifayət etmir.
Eyni mənzərə məlumat sızması statistikasında da görünür. Verizon-un 2025 DBIR hesabatına görə, zəifliklərdən istifadə sızmaların 20%-də ilk addım olub, bu da əvvəlki ilə nisbətən 34% artımdır.10
SEO və etibar üçün hansı təhlükəsizlik problemləri daha vacibdir?
Bu cədvəldə ziyarətçilərin nə gördüyünü, axtarış görünürlüğünə təsiri və həll yolunu müqayisə edin.
| Təhlükəsizlik problemi | Ziyarətçilər nə görür | SEO təsiri | Həll |
|---|---|---|---|
| HTTPS yoxdur | "Not secure" yazısı; Chrome 154-dən etibarən ilk girişdən əvvəl xəbərdarlıq6 | Yüngül reytinq siqnalını itirirsiniz13 | Sertifikat quraşdırın və hər HTTP URL-i 301 ilə HTTPS-ə yönləndirin |
| Qarışıq kontent (HTTPS səhifələrdə HTTP şəkillər və ya skriptlər) | Qırıq kilid işarəsi, bloklanmış şəkillər və ya skriptlər | Bildiyimiz birbaşa cəza yoxdur, amma Google-un istədiyi təhlükəsiz səhifə təcrübəsini zəiflədir4 | Kontentdə, temalarda və ayarlarda sabit yazılmış http:// linklərini yeniləyin |
| Sındırılmış spam səhifələr və ya linklər | Çox vaxt heç nə; axtarışda adınız altında spam başlıqlar görünə bilər | Daha aşağı reytinq, nəticələrdən çıxarılma və ya əl ilə tədbir7 | Hər səhifəni təmizləyin, boşluğu bağlayın, sonra yoxlama tələb edin2 |
| Zərərli proqram və ya aldadıcı səhifələr | Nəticələrdə xəbərdarlıq etiketi və ya qırmızı brauzer xəbərdarlığı2 | Ziyarətçilər sizə çatmamış bloklanır | Kodu silin, bütün səhifələri düzəldin, Search Console-da yoxlama tələb edin2 |
| Köhnəlmiş pluginlər və ya temalar | Nəsə sınana qədər heç nə | Sındırılmış kontentin əsas yolu9 | Həftədə bir yeniləyin, istifadə olunmayan pluginləri silin, mümkünsə virtual patching istifadə edin |
| Çatışmayan təhlükəsizlik başlıqları | Görünən heç nə yoxdur | Bildiyimiz birbaşa reytinq təsiri yoxdur | HSTS, CSP, X-Content-Type-Options və Referrer-Policy əlavə edin |
| İctimai JavaScript-də API açarları və ya gizli məlumatlar | Görünən heç nə yoxdur | Dolayı: sızmış açarlar sui-istifadəyə və ya sızmaya səbəb ola bilər | Gizli məlumatları serverə köçürün, açıq qalmış açarları dəyişin |
Mənbə: ContentMas tərəfindən Google Search Central, Search Engine Roundtable, Google Online Security Blog və Patchstack məlumatları əsasında hazırlanıb.1346279
Təhlükəsizlik başlıqları SEO-ya təsir edirmi?
Google-un açıq dediklərinə görə, birbaşa yox. Təhlükəsizlik başlıqları müdafiə qatıdır: başqa bir şey səhv gedəndə zərəri azaldır və beləliklə artıq qazandığınız reytinqi və etibarı qoruyur. Onlardan az sayt istifadə edir. 2024 Web Almanac araşdırmasına görə, HSTS masaüstü cavabların 34%-ində, X-Content-Type-Options 48%-ində, Referrer-Policy 17%-ində, CSP isə hostların 19%-ində var.5
Hər birinin nə etdiyi, sadə dillə:
- HSTS (Strict-Transport-Security) brauzerə saytınız üçün əvvəlcə HTTP-ni sınamaq əvəzinə yalnız HTTPS istifadə etməyi bildirir.5
- Content-Security-Policy (CSP) səhifələrinizdə skriptləri və digər faylları hansı mənbələrin yükləyə biləcəyini sadalayır. Yerləşdirilmiş kodun imkanlarını məhdudlaşdırır.
- X-Content-Type-Options: nosniff brauzerə fayl növlərini təxmin etməməyi bildirir, bu da fayl növü ilə bağlı bəzi hiylələrin qarşısını alır.
- Referrer-Policy ziyarətçi başqa sayta keçəndə URL-inizin nə qədərinin həmin sayta ötürüldüyünü idarə edir.
Onları bir-bir əlavə etməyi və hər dəfədən sonra yoxlamağı tövsiyə edirik. Həddindən artıq sərt CSP analitikanı, çat vidjetlərini və ya formaları sındıra bilər.
Açıq qalmış gizli məlumatlar ayrıca qeyd olunmalıdır. Front-end JavaScript-ə yapışdırılmış ödəniş, e-poçt və ya süni intellekt (AI) xidməti açarlarını səhifənin mənbə kodunu açan hər kəs oxuya bilər. Onları serverdə saxlayın və nə vaxtsa açıq olmuş istənilən açarı dəyişin.
Sayt təhlükəsizliyi auditi nə aşkar edir?
Təhlükəsizlik auditi adətən bir böyük boşluq yox, düzəldilə bilən bir neçə kiçik çatışmazlıq tapır. Kiçik biznes saytlarında ən çox rast gəlinənlər bunlardır: çatışmayan təhlükəsizlik başlıqları, yönləndirməyən HTTP versiyası, heç vaxt açıq olmamalı fayllar və DMARC qeydi olmayan e-poçt domenləri.
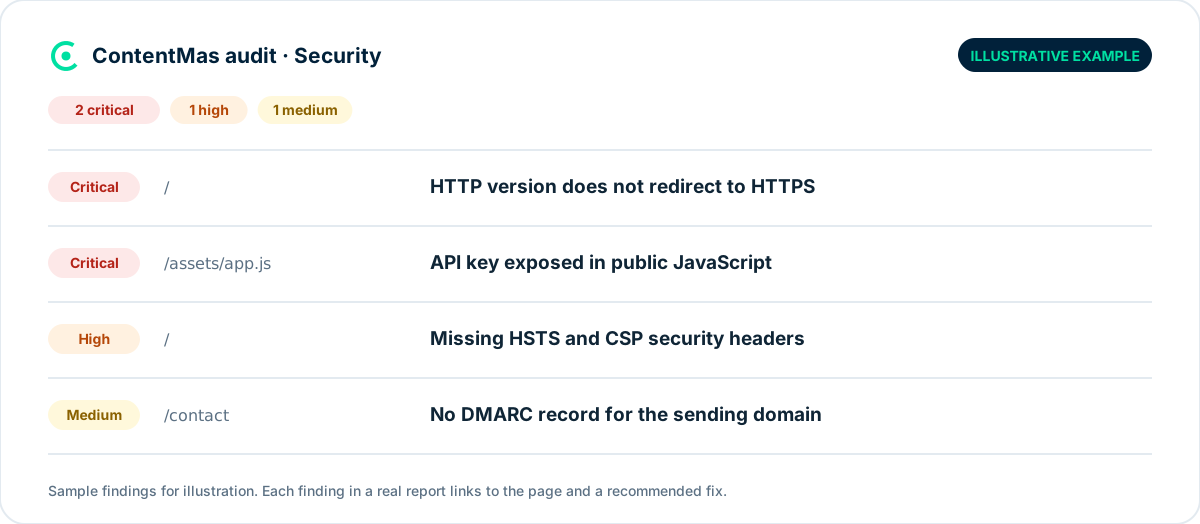
Mənbə: uydurma sayt üçün ContentMas hesabatının illüstrativ nümunəsi, real məlumat deyil. Göstərilən yoxlamalar Google Search Central və HTTP Archive tövsiyələrinə əsaslanır.1452
Bu gün edə biləcəyiniz sayt təhlükəsizliyi siyahısı
- Saytınızı Chrome-da açın və ana səhifədə, qiymətlər səhifəsində, əlaqə səhifəsində və bir köhnə bloq yazısında ünvan sətrini yoxlayın.
- Domeninizin qarşısına
http://yazın və HTTPS versiyasına yönləndirildiyini təsdiqləyin. - Google Search Console-da Security issues, Manual actions və HTTPS hesabatlarını açın.42
- Google-da
site:yourdomain.comaxtarın və heç vaxt yazmadığınız səhifə və ya başlıqları yoxlayın. - WordPress-i, hər plugini və hər temanı yeniləyin. İstifadə etmədiklərinizi silin.
- Brauzerin developer alətləri ilə (Network tab) cavab başlıqlarınızı yoxlayın və yuxarıdakı dörd başlıqdan hansılarının çatışmadığını qeyd edin.
- Səhifənin mənbə kodunu açın və özünüzün yazdığı skriptlərdə
key,secretvə yatokenkimi sözləri axtarın. - İctimai formalara CAPTCHA və ya oxşar yoxlama əlavə edin.
ContentMas bunu necə yoxlayır
ContentMas auditində Security sütunu bir suala cavab axtarır: sayt ziyarətçilər və onların məlumatları üçün təhlükəsizdirmi? O, HTTPS-ə, sertifikatlara və təhlükəsizlik başlıqlarına, açıq qalmış fayllara, front-end-dəki gizli məlumatlara və ya giriş məlumatlarına, həmçinin e-poçt və domen autentifikasiyasına (SPF, DKIM və DMARC) baxır. Hər tapıntı prioritet (kritik, yüksək, orta və ya aşağı) və düzəliş tövsiyəsi alır, beləliklə ilk növbədə nə edəcəyinizi bilirsiniz. Digər beş sütun da eyni skanda yoxlanılır. Tapıntıların balla necə qiymətləndirildiyini Necə qiymətləndiririk səhifəsində görün, ya da 50 səhifəyə qədər pulsuz audit başladın, kredit kartı tələb olunmur.
Əlaqəli məqalələr: Sayt auditində ilk hansı səhifələr yoxlanılmalıdır? · Süni intellekt crawler-ləri saytınızı oxuya bilirmi? · Etibar siqnalları və süni intellekt tövsiyələri
Altı sütun üzrə bələdçilər: Texniki · Kontent keyfiyyəti · Etibar · Aktuallıq · SEO və GEO · ContentMas hər sütunu necə qiymətləndirir
Tez-tez verilən suallar
HTTPS Google reytinqini yaxşılaşdırırmı?
Bir az. Google 2014-cü ildə HTTPS-i təqdim edəndə onu çox yüngül siqnal adlandırmışdı.13 Zəif səhifəni yuxarı qaldırmayacaq, amma demək olar ki, bütün rəqiblərdə artıq var,5 Chrome isə HTTP saytlara girişdən əvvəl xəbərdarlıq etməyə doğru gedir.6
Sındırılmış sayt Google-dan çıxarıla bilərmi?
Bəli. Google deyir ki, spam siyasətlərini, o cümlədən sındırılmış kontentlə bağlı qaydaları pozan saytlar daha aşağı sıralana, ümumiyyətlə görünməyə bilər və əl ilə tədbir ala bilər.7 Təmizləmədən sonra Search Console-da yoxlama tələb edirsiniz, bu da günlər və ya həftələr çəkə bilər.2
Saytımın sındırıldığını necə bilə bilərəm?
Search Console-da Security issues və Manual actions hesabatlarını yoxlayın və heç vaxt yaratmadığınız səhifələr üçün site:yourdomain.com axtarın.2 SEO spam çox vaxt adi ziyarətçilərdən gizlədilir,8 ona görə brauzerinizdə qaydasında görünən sayt da sındırılmış ola bilər.
Qarışıq kontent (mixed content) nədir və vacibdirmi?
Qarışıq kontent şəkilləri, skriptləri və ya stilləri adi HTTP ilə yükləyən HTTPS səhifəsidir. Brauzerlər bu faylları bloklaya və ya səhifəni tam təhlükəsiz olmayan kimi göstərə bilər.11 Onu düzəltməyi tövsiyə edirik, çünki ziyarətçilərin gözlədiyi kilid işarəsini pozur.
Təhlükəsizlik başlıqları reytinq faktorudurmu?
Google təhlükəsizlik başlıqlarının reytinq faktoru olduğunu deməyib. Onlar hücumları çətinləşdirdiyi üçün vacibdir, hücumlar isə sındırılmış kontentə, xəbərdarlıqlara və reytinq itkisinə gətirib çıxarır.7 Saytların çoxunda hələ də yoxdur.5
İstinadlar
Məqalədəki hər nömrəli işarə aşağıdakı mənbəyə keçid verir.
Mənbələr
-
Google Search Central Blog — HTTPS as a ranking signal (yeni vərəqdə açılır), avqust 2014. ↩
-
Search Console Help — Security issues report (yeni vərəqdə açılır). ↩
-
Search Engine Roundtable — Going HTTPS/SSL Will Now Give You A Ranking Benefit In Google (yeni vərəqdə açılır), avqust 2014. ↩
-
Google Search Central — Understanding page experience in Google Search results (yeni vərəqdə açılır), sentyabr 2026. ↩
-
HTTP Archive — Security, Web Almanac 2024 (yeni vərəqdə açılır), noyabr 2024. ↩
-
Google Online Security Blog — HTTPS by default (yeni vərəqdə açılır), oktyabr 2025. ↩
-
Google Search Central — Spam policies for Google web search (yeni vərəqdə açılır), avqust 2026. ↩
-
Sucuri — 2024 Global Website Threat Report (yeni vərəqdə açılır), yanvar–dekabr 2024 dövrünü əhatə edir. ↩
-
Patchstack — State of WordPress Security in 2026 (yeni vərəqdə açılır), fevral 2026. ↩
-
Verizon — Verizon's 2025 Data Breach Investigations Report: Alarming surge in cyberattacks through third-parties (yeni vərəqdə açılır), aprel 2025. ↩
Bu məqalə haqqında
Müəllif: Nasir Ali Joiya, ZAPTA Technologies-in baş direktoru və həmtəsisçisi. Məqaləni axtarış sistemləri və AI köməkçiləri üçün saytları altı sütun üzrə yoxlayan veb sayt audit aləti ContentMas-ı quran ContentMas komandası yoxlayıb. Faktlar və rəqəmlər Mənbələr bölməsindəki orijinal mənbələrə keçid verir. Köhnəlmiş bir şey gördünüz? Bizə yazın, düzəldək.
Pulsuz veb sayt auditi
Saytınızın axtarış sistemləri və AI köməkçiləri üçün balını görün.
Bir neçə dəqiqəyə bir bal, altı sütun balı və sıralanmış düzəliş siyahısı. Kredit kartı tələb olunmur.
Pulsuz auditə başla