
الأمان
الذكاء الاصطناعي وأمان المواقع: ما الذي يتغيّر لأصحاب المواقع
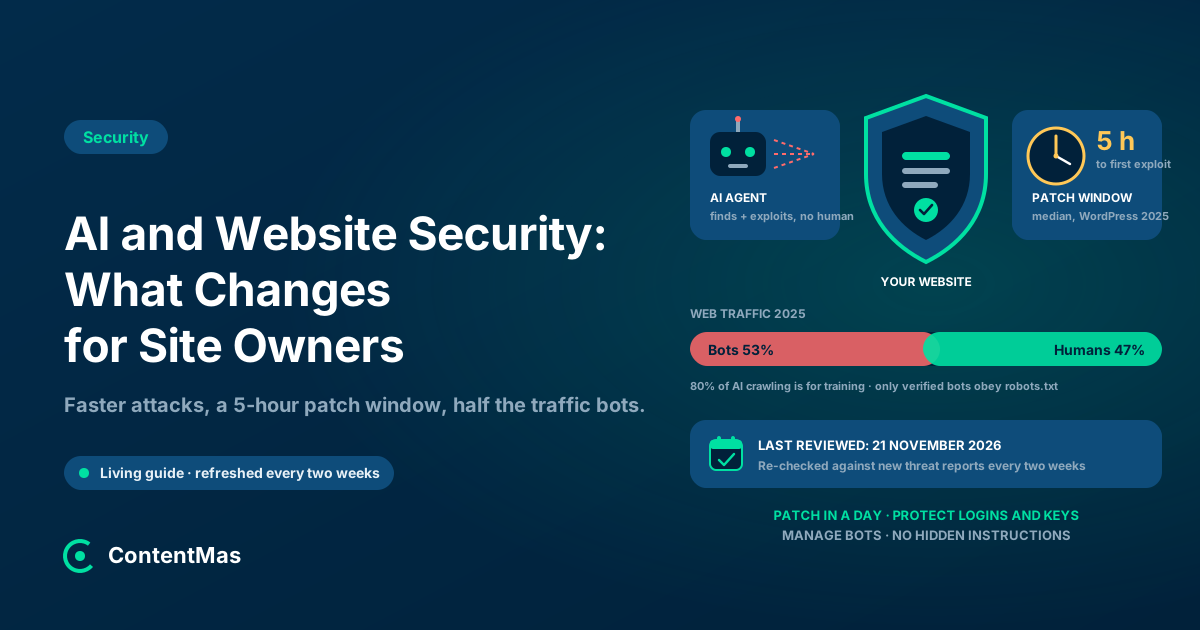
جعل الذكاء الاصطناعي الهجمات على المواقع أسرع لا أذكى: استغلال الثغرات صار أول طريق للاختراق، ونافذة الترقيع ساعات، ونصف الزيارات روبوتات. يُحدَّث مرتين شهريًا.
 بقلم Nasir Ali Joiya, الرئيس التنفيذي والمؤسس المشارك لشركة ZAPTA Technologiesنُشر في 17 دقائق قراءة 9 مصادر موثقة
لخّص بالذكاء الاصطناعي
وقتك ضيق؟ افتح هذا المقال في مساعد الذكاء الاصطناعي الذي تستخدمه مع طلب جاهز.
- ChatGPT (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
- Perplexity (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
- Grok (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
يُفتح Claude وGemini والطلب منسوخ مسبقًا: الصقه للبدء.
في هذه الصفحة
- كيف يغيّر الذكاء الاصطناعي الهجمات على المواقع؟
- لماذا تهم نافذة الترقيع أكثر من قبل؟
- ما كل هذه الزيارات من الذكاء الاصطناعي التي تصل إلى موقعي؟
- هل يمكن استخدام موقعي لمهاجمة مساعد ذكاء اصطناعي؟
- أي الأخطاء الأمنية جديدة في عصر الذكاء الاصطناعي؟
- ما الذي ينبغي لصاحب الموقع أن يفعله الآن؟
- ماذا يفعل الذكاء الاصطناعي للمدافعين؟
- كيف تساعد ContentMas في الذكاء الاصطناعي وأمان المواقع؟
- أهم النقاط
- ما الذي تغيّر في هذا الدليل
- الأسئلة الشائعة
الإجابة المختصرة
باختصار: لم يبتكر الذكاء الاصطناعي طرقًا جديدة لاختراق المواقع؛ بل جعل الطرق القديمة أسرع وأرخص ومتاحة لعدد أكبر من الناس. ففي 2025 صار استغلال الثغرات أول طريقة تبدأ بها الاختراقات (31%)، متجاوزًا بيانات الدخول المسروقة لأول مرة في 19 عامًا، ويُذكر الذكاء الاصطناعي سببًا في "تقليص نافذة الدفاع من شهور إلى مجرد ساعات".1 وأبلغ فريق التهديدات في Google في نوفمبر 2026 أن المهاجمين يستخدمون الآن أطر عمل بالذكاء الاصطناعي لاكتشاف الثغرات واستغلالها "دون إنسان في الحلقة"، ومنها نظام قارن ترقيعات إضافات WordPress وهاجم المواقع تلقائيًا.2 ونصف زيارات الويب كلها صار آليًا، و80% من زحف الذكاء الاصطناعي يهدف إلى تدريب النماذج.34 أما صاحب الموقع فردّه عملي: رقّع خلال يوم واحد، واحمِ عمليات الدخول والمفاتيح، وأدر زيارات الروبوتات، وأبقِ صفحاتك خالية من أي شيء قد يحسبه مساعد الذكاء الاصطناعي تعليمات.567
آخر مراجعة: 21 نوفمبر 2026. هذا دليل حي: يُعاد فحصه في ضوء التقارير والتحذيرات الجديدة كل أسبوعين تقريبًا، ويسجّل قسم "ما الذي تغيّر في هذا الدليل" في نهايته كل تحديث.
لم يتغيّر موقعك كثيرًا هذا العام. لكن ما يصل إليه تغيّر. فأداة الفحص التي تجرّب كل ثغرة إضافة معروفة على صفحة الدخول لديك كان يشغّلها شخص يحمل قائمة؛ وهي اليوم برنامج يكتب استغلالاته بنفسه من ملاحظات الترقيع. والزائر على صفحة الأسعار قد يكون وكيل ذكاء اصطناعي يقارنك بثلاثة منافسين. والتعليق على مدونتك قد يكون مكتوبًا لآلة لا لقارئ.
يجمع هذا الدليل الحقائق في مكان واحد: ما تقوله البيانات المقيسة عن الذكاء الاصطناعي والهجمات، وما هي الزيارات الجديدة، وأي الأخطاء جديدة، وما ينبغي لصاحب الموقع أن يفعله. وهو مكتوب لمن يملكون المواقع ويديرونها، لا لفرق الأمان.
كيف يغيّر الذكاء الاصطناعي الهجمات على المواقع؟
يغيّر من يستطيع أن يهاجم، وبأي سرعة. أما الآليات فهي نفسها كما كانت، وهذا مهم لقائمة الإصلاحات لاحقًا.
تأتي أوضح نقطة بيانات من تقرير Verizon لتحقيقات اختراق البيانات لعام 2026 (Data Breach Investigations Report)، المبني على بيانات 2025: "يبدأ نحو ثلث الاختراقات كلها (31%) باستغلال الثغرات في عالم الذكاء الاصطناعي"، وهو ما يسميه التقرير "المرة الأولى في 19 عامًا التي يتجاوز فيها بيانات الدخول المسروقة كأكبر نقطة دخول". وتفسيره مباشر: "يستفيد الفاعلون المهددون من الذكاء الاصطناعي لتسريع وقت استغلال الثغرات المعروفة، مقلّصين نافذة الدفاع من شهور إلى مجرد ساعات".1 وكانت أطراف ثالثة متورطة في 48% من الاختراقات، فالإضافة أو المضيف أو الوكالة التي تعتمد عليها جزء من سطح الهجوم لديك.1
ووصفت Google Threat Intelligence Group الخطوة التالية في نوفمبر 2026: "في الربع الماضي، رصدت GTIG لأول مرة فاعلين مهددين يستخدمون أطر عمل النماذج اللغوية الكبيرة لأتمتة اكتشاف الثغرات واستغلالها بالكامل دون إنسان في الحلقة".2 والمثال قريب من كل من يدير موقع محتوى. فقد كان خادم تجريبي مكشوف يستضيف إطار عمل، اسمه exploit_agent، "مُعدًّا لإجراء تحليل تفاضلي مستمر لبرامج تطبيقات الويب الشائعة. فهو يقارن الشيفرة قبل إعلانات الترقيع وبعدها، ويحلّل النتائج لتحديد الثغرات المحتملة، ويصوغ الاستغلالات، وينفّذها تلقائيًا دون تدخل بشري". وكانت أهدافه مواقع إعلامية وترفيهية وتعليمية فرنسية، وتُظهر إحدى لقطات الشاشة وهو يفحص ضوابط الوصول في إضافة لـ WordPress.2 وخلاصة Google: الآليات "تبقى نفسها، مثل استخدام بيانات دخول مخترقة واستهداف أنظمة غير مرقّعة"، لكن "السرعة والنطاق اللذين تستطيع بهما أطر العمل استغلال هذه النقاط الضعيفة المعروفة يطرحان تحديًا دفاعيًا جديدًا".2
ويضيف تقرير Anthropic عن التهديدات لشهر سبتمبر 2026 من يجلس خلف لوحة المفاتيح. فعنوانه "الهجمات المتقدمة لم تعد تحتاج إلى مهاجمين متقدمين": فقد "أزال الذكاء الاصطناعي فجوة الجهد والأدوات" بين عمليات الدول والأفراد، ولذلك "لم يعد التعقيد إشارة موثوقة إلى من يقف خلف العملية".8 وفي حالاته، "بدأت معظم عمليات التسلل من بيانات دخول مخترقة"، وفي إحدى حملات الابتزاز جمع وكلاء الذكاء الاصطناعي "أكثر من 2,100 مجموعة رموز Azure AD تمتد على أكثر من 40 مستأجرًا مؤسسيًا في نحو 34 ساعة".8
وفي التقارير نفسها خبر سار واحد: تلاحظ Google أن أطر العمل الآلية اليوم "تقايض التخفي بالسرعة في الوقت الحالي"، فتولّد "حركة مرور جنائية" وتترك "آثارًا مميزة على مستوى الشيفرة".2 فالسريع صاخب أيضًا، والصاخب يمكن تسجيله.
لماذا تهم نافذة الترقيع أكثر من قبل؟
لأن الوقت بين نشر إصلاح وأتمتة الهجوم عليه يُقاس الآن بالساعات، ومعظم المواقع الصغيرة ترقّع خلال أسابيع.
أحصى تقرير Patchstack عن حالة أمان WordPress في 2026 (State of WordPress Security in 2026) 11,334 ثغرة جديدة في منظومة WordPress في 2025، "بزيادة 42% مقارنة بعام 2024"؛ كان 91% منها في الإضافات و9% في القوالب، مع 6 مشكلات منخفضة الأولوية فقط في النواة.5 ومن تلك الثغرات، "كان لـ 1,966 ثغرة (17%) درجة خطورة عالية، أي أنها كانت مرشحة للاستغلال في هجمات آلية واسعة النطاق"، و"اكتُشفت في منظومة WordPress في 2025 ثغرات عالية الخطورة أكثر مما اكتُشف في العامين السابقين معًا".5 ونحو النصف، 46%، "لم تحصل على إصلاح من المطوّر في الوقت المناسب قبل الإفصاح العلني".5
وقراءة Patchstack لجانب الذكاء الاصطناعي متوازنة: "يُزوَّد المهاجمون بذكاء اصطناعي تتزايد قدرته على اكتشاف الثغرات الأمنية واستغلالها ذاتيًا"، و"الأدوات نفسها متاحة أيضًا للطرف المدافع".5 ويبلّغ التقرير أيضًا عن "زيادة كبيرة في بلاغات الثغرات الرديئة المولّدة بالذكاء الاصطناعي في 2025"، وهو ضجيج يبطئ طابور الإصلاحات الحقيقية.5
والنتيجة العملية أن "تحديث الإضافات شهريًا" لم يعد سياسة أمان. فالتحديثات التلقائية، وقائمة قصيرة بالإضافات التي تستخدمها فعلًا، ومضيف أو جدار حماية يطبّق ترقيعات افتراضية، هي ما يسد نافذة 5 ساعات في موقع لا يراقبه أحد في الثالثة فجرًا.
ما كل هذه الزيارات من الذكاء الاصطناعي التي تصل إلى موقعي؟
معظمها آلات، ومعظم زيارات الآلات لا تحاول أن تشتري شيئًا.
يضع تقرير Imperva عن الروبوتات الضارة لعام 2026 (Bad Bot Report 2026) الزيارات الآلية عند "أكثر من 53% من كل حركة الويب في 2025، ارتفاعًا من 51% في العام السابق"، مع انخفاض النشاط البشري إلى 47%.3 ويصف نوعًا جديدًا من الزوار: وكلاء الذكاء الاصطناعي "لا يفحصون المواقع فقط؛ بل يتفاعلون معها، ويستخرجون البيانات، وينفّذون سير العمل، ويتصرفون على نحو متزايد بالنيابة عن المستخدمين"، ولذلك "ما يبدو تفاعلًا من عميل قد لا يكون عميلًا على الإطلاق".3 وتتجاوز الروبوتات الصفحة أيضًا: "في 2025، استهدف 27% من هجمات الروبوتات نقاط نهاية API".3 وتضيف Verizon معدل النمو: "تشهد زواحف الإنترنت من روبوتات الذكاء الاصطناعي نموًا هائلًا بنسبة 21% شهريًا" مقابل "نمو مسطّح تمامًا (0.3%) في الزيارات البشرية".1
وتُظهر بيانات الزواحف من Cloudflare ما تفعله روبوتات الذكاء الاصطناعي. "خلال الأشهر الاثني عشر الماضية، كان 80% من زحف الذكاء الاصطناعي للتدريب، مقابل 18% للبحث و2% فقط لإجراءات المستخدمين".4 وبين زواحف الذكاء الاصطناعي والبحث، شكّل Googlebot 39% من الزيارات في يوليو 2025؛ و"ارتفعت حصة GPTBot من 4.7% في يوليو 2024 إلى 11.7% في يوليو 2025"، وانتقل ClaudeBot "من 6% إلى نحو 10%".4 وتفسّر نسبة الزحف إلى الإحالة، أي الصفحات المزحوفة لكل زيارة تُعاد إليك، لماذا يشعر كثير من أصحاب المواقع بأنهم يعطون أكثر مما يأخذون:
| المنصة | الصفحات المزحوفة لكل زيارة محالة، يوليو 2025 | التغيّر منذ يناير 2025 | المصدر |
|---|---|---|---|
| Anthropic | 38,065.7 | انخفاض 86.7% | 4 |
| OpenAI | 1,091.4 | انخفاض 10.4% | 4 |
| Perplexity | 194.8 | ارتفاع 256.7% | 4 |
| Microsoft | 40.7 | ارتفاع 5.7% | 4 |
| 5.4 | ارتفاع 43% | 4 |
المصدر: Cloudflare Radar، من يناير إلى يوليو 2025.4
وتفصيلان يهمان الأمان لا الزيارات. أولًا، "معظم زواحف الذكاء الاصطناعي الرائدة مدرجة في قائمة الروبوتات الموثّقة لدينا، أي أن عناوين IP الخاصة بها تطابق النطاقات المنشورة وأنها تحترم robots.txt".4 ثانيًا، حين لا يكون الزاحف موثّقًا، "يصبح من الأسهل على الفاعلين السيئين انتحال زاحفه وتجاهل robots.txt".4 فالطلب الذي يقول إنه ClaudeBot أو GPTBot لا يثبت شيئًا؛ إذ يستطيع كاشط أو أداة فحص ثغرات إرسال وكيل المستخدم نفسه. ولذلك يجب أن تنظر إدارة الروبوتات إلى السلوك ونطاقات IP الموثّقة، لا إلى الأسماء. ويغطي دليل فحص ما إذا كان موقعك يحظر زواحف الذكاء الاصطناعي جانب السماح؛ أما هذا الدليل فيتناول جانب المنع.
هل يمكن استخدام موقعي لمهاجمة مساعد ذكاء اصطناعي؟
نعم، بطريقة محددة، وهي تغيّر معنى "المحتوى النظيف".
تضع قائمة OWASP لعام 2025 لمخاطر التطبيقات المبنية على النماذج اللغوية حقن الأوامر (prompt injection) في المرتبة الأولى. "يحدث حقن الأوامر غير المباشر حين يقبل النموذج اللغوي الكبير مدخلات من مصادر خارجية، مثل المواقع أو الملفات"، وقد يغيّر المحتوى سلوك النموذج "بطرق غير مقصودة أو غير متوقعة".6 وسيناريو المثال الثاني فيها مستخدم يطلب من مساعد "تلخيص صفحة ويب تحتوي على تعليمات مخفية"، تجعل المساعد يسرّب المحادثة إلى عنوان URL خاص بالمهاجم.6 وتمتد الآثار المذكورة من "الكشف عن معلومات حساسة" إلى "تنفيذ أوامر عشوائية في الأنظمة المتصلة"، وتقول OWASP بوضوح إنه "من غير الواضح ما إذا كانت توجد طرق مضمونة للوقاية من حقن الأوامر".6
وتبني المساعدات دفاعاتها من جانبها. فقد وصفت Google في يونيو 2025 مقاربة متعددة الطبقات لـ Gemini: مصنّفات محتوى "تكشف الأوامر والتعليمات الخبيثة ضمن صيغ متنوعة"، وتعليمات أمان تحيط بالمحتوى غير الموثوق، ومنقّي markdown "يحدد عناوين URL للصور الخارجية ولا يعرضها"، وفحص عناوين URL مقابل Safe Browsing، وتأكيد المستخدم للإجراءات الخطرة.9 وتتضمن قائمة OWASP "فصل المحتوى الخارجي وتحديده" و"طلب موافقة بشرية للإجراءات عالية الخطورة".6
ويترتب على ذلك ثلاثة أمور لصاحب الموقع.
1. النص المخفي صار عبئًا لا حيلة
كان النص الأبيض على خلفية بيضاء، والكتل خارج الشاشة، والتعليقات الموجّهة إلى الزواحف، خطر سبام دائمًا. أما الآن فهي أيضًا الشكل الدقيق لحقن أوامر غير مباشر. وإذا وجد مساعد يقرأ صفحتك تعليمات فيها، فالنتيجة على مسؤوليتك.
2. المحتوى الذي ينشئه المستخدمون مدخل لذكاء اصطناعي يخص غيرك
تقرأ المساعدات والوكلاء التعليقات والمراجعات ومنشورات المنتديات وحقول الملفات الشخصية بوصفها جزءًا من صفحتك. والإشراف عليها، وحدود الطول، وإزالة الترميز المخفي، تحمي قرّاءك والمساعدات التي تستشهد بك.
3. ميزات الذكاء الاصطناعي الخاصة بك ترث الخطر
أداة الدردشة أو مساعد البحث في موقعك الذي يقرأ الصفحات أو المستندات أو رسائل البريد هو تطبيق نموذج لغوي كبير بمعنى OWASP. ويحتاج إلى الضوابط نفسها: أقل الصلاحيات، والتحقق من المخرجات، وخطوة تأكيد بشري قبل أن يرسل أو يحذف أو يدفع.6
أي الأخطاء الأمنية جديدة في عصر الذكاء الاصطناعي؟
واحد في الغالب: المفاتيح. فأدوات الذكاء الاصطناعي تعمل بمفاتيح API، والمفاتيح تتسرّب بمعدلات غير مسبوقة.
أحصى تقرير GitGuardian لعام 2026 "28.65 مليون سر جديد مضمّن في الشيفرة" أُضيفت إلى الالتزامات (commits) العامة على GitHub في 2025، "بزيادة 34% على أساس سنوي وأكبر قفزة في عام واحد سجّلناها على الإطلاق".7 وبلغت أسرار خدمات الذكاء الاصطناعي "1,275,105، بزيادة 81% على أساس سنوي".7 ولم تُستثنَ الشيفرة المكتوبة بمساعد ذكاء اصطناعي: "أظهرت الالتزامات المكتوبة بمساعدة Claude Code معدل تسرّب أسرار بنسبة 3.2%، مقابل خط أساس 1.5% عبر كل الالتزامات العامة على GitHub"، وهو ما تقول GitGuardian إنه "ما زال يحدث عبر سير عمل بشري".7 وتبقى المفاتيح المسرّبة نافعة: "نحو 70% من بيانات الدخول التي تأكدت صلاحيتها في 2022 كانت ما تزال صالحة في يناير 2025"، وأكثر من 64% في يناير 2026.7
ويريد المهاجمون هذه المفاتيح للحوسبة بقدر ما يريدونها للبيانات. فيصف تقرير Anthropic فاعلين سرقوا "مفاتيح API للذكاء الاصطناعي" من الضحايا لتشغيل عملياتهم، وتصف Google ظاهرة "LLMjacking" حيث "تجاوزت الرسوم الاحتيالية في يوم واحد 100,000 دولار أمريكي".28 والمفتاح الملصق في JavaScript صفحة لتشغيل أداة دردشة يقرأه أي شخص يعرض المصدر.
وصارت الأخطاء القديمة أرخص للاستغلال على نطاق واسع، وثمة مسار تسرّب جديد واحد هو الناس. فتبلّغ Verizon أن الاستخدام المتكرر لأدوات الذكاء الاصطناعي بين الموظفين قفز "من 15% إلى 45% من الموظفين في عام واحد"، وأن "الذكاء الاصطناعي الظلي" غير المعتمد صار الآن "ثالث أكثر الأنشطة غير الخبيثة شيوعًا المرتبطة بتسرّب البيانات".1 والمحتوى الملصق في مساعد عام "لترتيبه" قد يتضمن بيانات عملاء أو بيانات دخول أو صفحات غير منشورة.
ما الذي ينبغي لصاحب الموقع أن يفعله الآن؟
سبع خطوات، بالترتيب الذي يسد أكبر قدر من الخطر لكل ساعة عمل. ولا تحتاج أي منها إلى فريق أمان.
1. رقّع خلال 24 ساعة، تلقائيًا
فعّل التحديثات التلقائية للإضافات والقوالب ونواة نظام إدارة المحتوى؛ وأزل كل إضافة لا تستخدمها؛ وأبقِ المكوّنات المدفوعة مرخّصة لتتحدث. فنصف ثغرات WordPress عالية التأثير تُستغل خلال يوم.5
2. ضع جدار حماية بترقيع افتراضي أمام الموقع
يحجب جدار حماية تطبيقات الويب من مضيفك أو شبكة CDN أو إضافة الأمان أنماط الاستغلال المعروفة قبل أن يصدر المطوّر إصلاحًا، وهذا مهم حين كان 46% من الثغرات بلا ترقيع عند الإفصاح.5 وفي اختبارات Patchstack، لم يحجب مزوّدو الاستضافة بأنفسهم إلا 12% إلى 26% من الاستغلالات المجرّبة.5
3. احمِ كل عملية دخول وبدّل كل مفتاح
مصادقة متعددة العوامل على نظام إدارة المحتوى والمضيف ومسجّل النطاق ونطاق البريد؛ ولا حسابات مدير مشتركة؛ ومفاتيح API ومفاتيح خدمات الذكاء الاصطناعي على الخادم، لا في شيفرة الواجهة أبدًا، وتُبدَّل حين يغادر أي شخص. فمعظم عمليات التسلل في تقارير 2026 بدأت ببيانات دخول مسروقة.8
4. أدر زيارات الروبوتات بالسلوك لا بالاسم
استخدم إدارة الروبوتات في شبكة CDN أو لدى مضيفك للسماح للزواحف الموثّقة، وتقييد معدل البقية، ومراقبة نقاط نهاية API التي نالت 27% من هجمات الروبوتات.3 وقرر في robots.txt أي زواحف الذكاء الاصطناعي ترحّب بها، عالمًا أن الروبوتات الموثّقة وحدها ملزمة به.4
5. أبقِ صفحاتك خالية من التعليمات المخفية
أزل النص المخفي، وكتل الكلمات المفتاحية خارج الشاشة، وتعليقات HTML الموجّهة إلى الآلات؛ وأشرف على المحتوى الذي ينشئه المستخدمون ونقّه؛ وأعطِ أي ميزة دردشة أو بحث بالذكاء الاصطناعي صلاحية قراءة فقط وخطوة تأكيد لأي شيء يغيّر البيانات.69
6. اقرأ سجلاتك بحثًا عن أنماط بسرعة الآلة
دفعة من الطلبات إلى /wp-login.php أو /xmlrpc.php أو /.env أو /.git/ خلال ثوانٍ، أو مئات مسارات الإضافات المجرّبة في دقيقة واحدة، هي إطار عمل آلي يعمل. وأدوات اليوم سريعة وصاخبة؛ ونظرة أسبوعية إلى أكثر أخطاء 404 وأكثر عناوين IP تكشفها.2
7. اضبط الأساسيات التي تقرؤها كل أداة فحص أولًا
HTTPS بشهادة صالحة، وHSTS، ورؤوس الأمان، ولا ملفات .env أو نسخ احتياطية أو .git مكشوفة. ويقدّم دليل رؤوس الأمان وHTTPS وHSTS القيم الدقيقة.
ماذا يفعل الذكاء الاصطناعي للمدافعين؟
الأشياء نفسها، في الاتجاه الآخر. فجدران الحماية وإضافات الأمان تصدر الآن قواعد حماية خلال ساعات من الإفصاح؛ ووسيط Patchstack البالغ 5 ساعات يُقاس من لحظة تفعيل قاعدة من هذا النوع.5 وتُظهر دفاعات Gemini من Google كيف يبدو الكشف بمساعدة الذكاء الاصطناعي داخل مساعد: مصنّفات تعلّم التعليمات الخبيثة، ومنقّيات تزيل عناوين URL الخطرة، وإنسان في الحلقة لكل ما له عواقب.9 ولأن أطر الهجوم الآلية "تقايض التخفي بالسرعة"، فالسجلات التي تتركها هي بالضبط ما يبرع فيه كشف الشذوذ.2 ولا يحل أي من هذا محل الخطوات السبع أعلاه؛ بل يجعل المواظبة عليها أرخص.
كيف تساعد ContentMas في الذكاء الاصطناعي وأمان المواقع؟
ContentMas أداة SEO مدعومة بالذكاء الاصطناعي تدقّق موقعك لـ Google ومحركات البحث بالذكاء الاصطناعي، وتبيّن لك بدقة ما يجب إصلاحه لتتقدّم في الترتيب ويُستشهد بموقعك. وتقرأ ركيزة الأمان فيها موقعك من الخارج، كما تفعل أداة الفحص ووكيل الذكاء الاصطناعي: HTTPS وصلاحية الشهادة، والمحتوى المختلط، وHSTS وسائر رؤوس الأمان، والملفات المكشوفة مثل .env والنسخ الاحتياطية و.git، والأسرار أو مفاتيح API الظاهرة في JavaScript الواجهة، وأعلام الكوكيز، ورؤوس إصدار الخادم التي تخبر المهاجم بما يستهدفه. وتتحقق ركيزة الجاهزية لـ SEO وGEO (الظهور في Google ومحركات البحث بالذكاء الاصطناعي؛ وGEO تعني Generative Engine Optimization) من robots.txt وأي زواحف الذكاء الاصطناعي مسموح بها أو محظورة، وما إذا كانت وكلاء مستخدم الذكاء الاصطناعي تحصل على HTML نفسه الذي تحصل عليه المتصفحات (فالمحتوى الخاص بالروبوتات يبدو إخفاءً)، وكم من الصفحة نص مخفي؛ وتعلّم جودة المحتوى والثقة والمصداقية المحتوى الضعيف أو غير الموثّق بمصادر الذي لا ينبغي لمساعد أن يستشهد به.
تأتي كل نتيجة مع دليل وإصلاح، مرتبةً حسب التأثير، عبر أكثر من 700 مؤشر أداء (KPI) في الركائز الست. وهي ليست أداة فحص برمجيات خبيثة ولا اختبار اختراق، ولا ترقّع شيئًا بالنيابة عنك؛ بل تخبرك بما تستطيع آلة خارجية أن تراه. وتقرأ الخطة المجانية ما يصل إلى 10 صفحات في كل عملية فحص، بواقع 3 عمليات فحص كل 24 ساعة. اطلع على كيف نحسب الدرجة أو شغّل تدقيقًا.
أهم النقاط
- بدأ استغلال الثغرات 31% من الاختراقات في 2025، متجاوزًا بيانات الدخول المسروقة لأول مرة؛ ويقلّص الذكاء الاصطناعي نافذة الدفاع "من شهور إلى مجرد ساعات".1
- يشغّل المهاجمون الآن أطر عمل تكتشف الثغرات وتستغلها "دون إنسان في الحلقة"، ومنها واحد قارن ترقيعات إضافات WordPress وهاجم المواقع تلقائيًا.2
- ارتفعت ثغرات WordPress بنسبة 42% إلى 11,334 في 2025؛ والوسيط حتى أول استغلال للثغرات المستغلة بكثافة 5 ساعات، و46% منها كانت بلا ترقيع عند الإفصاح.5
- الزيارات الآلية 53% من الويب، و80% من زحف الذكاء الاصطناعي للتدريب، والزواحف الموثّقة وحدها يمكن إلزامها بـ robots.txt.34
- التعليمات المخفية في صفحة خطر حقن أوامر غير مباشر على المساعدات التي تقرؤها؛ وتصنّف OWASP حقن الأوامر في المرتبة الأولى وتقول إنه لا وقاية مضمونة منه.6
- ارتفعت أسرار خدمات الذكاء الاصطناعي المسرّبة على GitHub العام بنسبة 81% في 2025؛ ومكان المفاتيح الخادم، مبدَّلة دوريًا، لا شيفرة الصفحة أبدًا.7
سطح الهجوم لموقع صغير في 2026 هو القائمة نفسها التي كانت في 2020: برامج غير مرقّعة، وعمليات دخول ضعيفة، وملفات مكشوفة، وثقة مفرطة بكل من يرسل طلبًا. وقد غيّر الذكاء الاصطناعي الساعة في الأربعة كلها. وأصحاب المواقع الذين ينجحون يدعون تحديثاتهم وجدار حمايتهم ومراقبتهم تعمل هي أيضًا بسرعة الآلة.
اقرأ أيضًا: كيف يؤثر أمان الموقع في ترتيبه في البحث وثقة العملاء وهل يحظر موقعك زواحف الذكاء الاصطناعي؟ فحص في 10 دقائق
أدلة الركائز الست: الجاهزية التقنية · جودة المحتوى · الثقة · الحداثة · الأمان · SEO وGEO · كيف تحسب ContentMas درجة كل ركيزة
ما الذي تغيّر في هذا الدليل
- 21 نوفمبر 2026: الإصدار الأول، مبني على تقرير Verizon DBIR لعام 2026، وتقرير AI Threat Tracker من Google Threat Intelligence Group لشهر نوفمبر 2026، وتقرير Anthropic عن التهديدات لشهر سبتمبر 2026، وتقرير Patchstack عن WordPress لعام 2026، وتقرير Imperva عن الروبوتات الضارة (Bad Bot Report) لعام 2026، وبيانات الزواحف من Cloudflare، وLLM01:2025 من OWASP، ودفاعات Google ضد حقن الأوامر، وتقرير GitGuardian عن الأسرار لعام 2026.
الأسئلة الشائعة
هل يجعل الذكاء الاصطناعي اختراق المواقع أسهل؟
إنه يجعل استغلال نقاط الضعف المعروفة أسرع. فقد وجد تقرير Verizon لعام 2026 أن استغلال الثغرات بدأ 31% من الاختراقات، متقدمًا الآن على بيانات الدخول المسروقة، وينسب إلى الذكاء الاصطناعي تقليص نافذة الدفاع "من شهور إلى مجرد ساعات".1 وأبلغت Google عن مهاجمين يستخدمون أطر عمل بالذكاء الاصطناعي لاكتشاف الثغرات واستغلالها "دون إنسان في الحلقة".2 أما الإصلاحات فلم تتغيّر: رقّع بسرعة، واحمِ عمليات الدخول، ولا تكشف شيئًا حساسًا.
ما مدى السرعة التي أحتاج إليها لترقيع إضافة WordPress؟
خلال يوم. ففي ثغرات WordPress المستغلة بكثافة، "الوسيط الموزون للوقت حتى أول استغلال هو 5 ساعات"، ونحو نصف الثغرات عالية التأثير تُستغل خلال 24 ساعة.5 والتحديثات التلقائية مع جدار حماية بترقيع افتراضي تغطي الفجوة وأنت نائم.
هل أحظر زواحف الذكاء الاصطناعي لحماية موقعي؟
الحظر قرار يتعلق بالزيارات لا بالأمان. فالزواحف الموثّقة تحترم robots.txt؛ أما غير الموثّقة، وكل ما يتظاهر بأنه منها، فلا.4 احمِ الموقع بإدارة الروبوتات وتقييد المعدل وجدار حماية، ثم قرر في robots.txt أي محركات البحث بالذكاء الاصطناعي وزواحف التدريب ترحّب بها.
ما حقن الأوامر ولماذا يخص موقعي؟
حقن الأوامر محتوى يغيّر ما يفعله مساعد الذكاء الاصطناعي. ويحدث الشكل غير المباشر منه "حين يقبل النموذج اللغوي الكبير مدخلات من مصادر خارجية، مثل المواقع أو الملفات".6 والنص المخفي في صفحاتك، بما في ذلك في التعليقات والمراجعات، قد يقرؤه مساعد بوصفه أوامر. فأبقِ الصفحات خالية من النص المخفي ونقّ محتوى المستخدمين.
من أين تأتي مفاتيح الذكاء الاصطناعي المسرّبة؟
من الشيفرة والإعدادات في الغالب. فقد أحصت GitGuardian 1,275,105 من أسرار خدمات الذكاء الاصطناعي على GitHub العام في 2025، بزيادة 81%، ووجدت أن الالتزامات المكتوبة بمساعد برمجة بالذكاء الاصطناعي تسرّبت بنسبة 3.2% مقابل خط أساس 1.5%.7 وفي المواقع، التسرّب الشائع هو مفتاح ملصق في JavaScript الواجهة لأداة دردشة. فأبقِ المفاتيح على الخادم وبدّلها دوريًا.
المراجع
كل رقم في المقال يحيل إلى مصدره أدناه.
-
Verizon — Vulnerability exploitation top breach entry point, 2026 industry-wide DBIR finds (يُفتح في علامة تبويب جديدة)، مايو 2026. ↩
-
Google Threat Intelligence Group — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (يُفتح في علامة تبويب جديدة)، نوفمبر 2026. ↩
-
Imperva — Bad Bot Report 2026: Bots in the Agentic Age (يُفتح في علامة تبويب جديدة)، أبريل 2026. ↩
-
Cloudflare — The crawl-to-click gap: Cloudflare data on AI bots, training, and referrals (يُفتح في علامة تبويب جديدة)، أغسطس 2025. ↩
-
Patchstack — State of WordPress Security in 2026 (يُفتح في علامة تبويب جديدة)، فبراير 2026. ↩
-
OWASP GenAI Security Project — LLM01:2025 Prompt Injection (يُفتح في علامة تبويب جديدة)، أبريل 2025. ↩
-
GitGuardian — The State of Secrets Sprawl 2026 (يُفتح في علامة تبويب جديدة)، مارس 2026. ↩
-
Anthropic — Detecting and countering misuse of AI: September 2026 (يُفتح في علامة تبويب جديدة)، سبتمبر 2026. ↩
-
Google — Mitigating prompt injection attacks with a layered defense strategy (يُفتح في علامة تبويب جديدة)، يونيو 2025. ↩
عن هذا المقال
كتبه Nasir Ali Joiya، الرئيس التنفيذي والمؤسس المشارك لشركة ZAPTA Technologies. راجعه فريق ContentMas الذي يطوّر ContentMas، وهي أداة تدقيق SEO مدعومة بالذكاء الاصطناعي تفحص المواقع وفق ست ركائز لـ Google ومحركات البحث بالذكاء الاصطناعي. ترتبط الحقائق والأرقام بمصادرها الأصلية في قسم المراجع. هل لاحظت معلومة قديمة؟ راسلنا وسنصححها.
تدقيق مجاني للموقع
اعرف درجة موقعك لدى محركات البحث ومساعدي الذكاء الاصطناعي.
درجة واحدة، ودرجات الركائز الست، وقائمة إصلاحات مرتبة خلال دقائق. دون بطاقة ائتمان.
ابدأ التدقيق المجاني