
الأمان
رؤوس الأمان وHTTPS وHSTS: ما تراه أداة الفحص في ثوانٍ
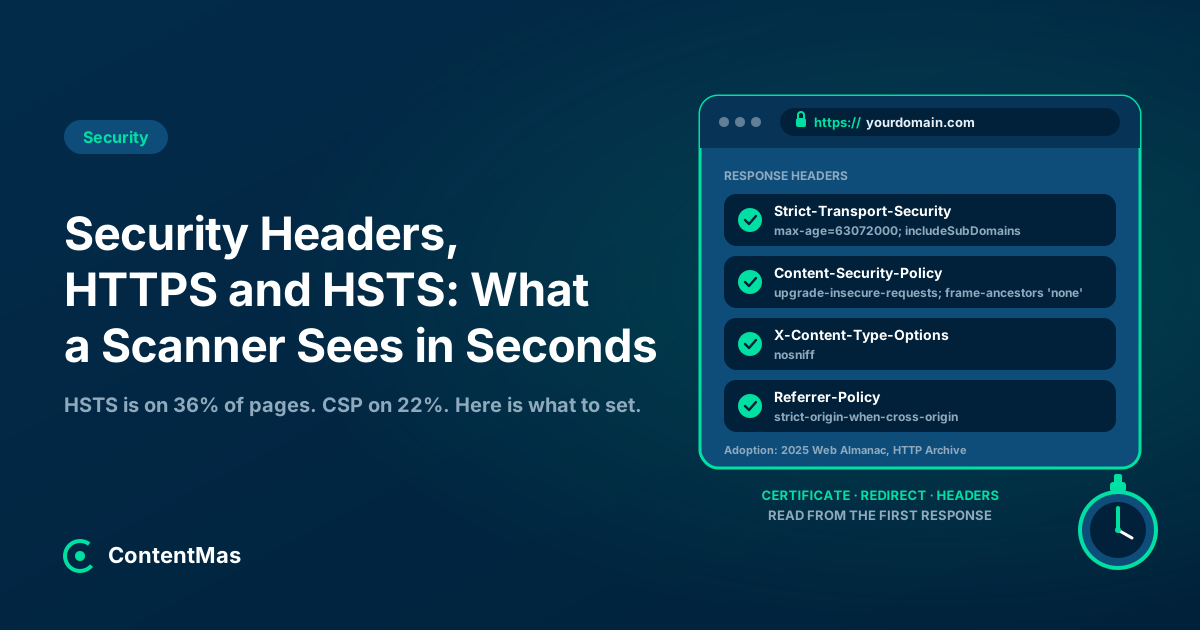
رؤوس الأمان والشهادة الصالحة وHSTS هي أول ما تتحقق منه أي أداة فحص. يوجد HSTS في 36% من الصفحات وCSP في 22%. ما الذي يجب ضبطه، وبأي ترتيب.
 بقلم Nasir Ali Joiya, الرئيس التنفيذي والمؤسس المشارك لشركة ZAPTA Technologiesنُشر في 14 دقائق قراءة 10 مصادر موثقة
لخّص بالذكاء الاصطناعي
وقتك ضيق؟ افتح هذا المقال في مساعد الذكاء الاصطناعي الذي تستخدمه مع طلب جاهز.
- ChatGPT (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
- Perplexity (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
- Grok (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
يُفتح Claude وGemini والطلب منسوخ مسبقًا: الصقه للبدء.
في هذه الصفحة
- ما الذي تتحقق منه أداة الفحص في الثانية الأولى؟
- لماذا ما زال HTTPS يحتاج إلى اهتمام في 2026؟
- ما هو HSTS ولماذا هو أول رأس تضيفه؟
- هل تؤثر رؤوس الأمان في ترتيب Google؟
- أي رؤوس الأمان تهم، وماذا ينبغي أن تقول؟
- كيف تضيف رؤوس الأمان دون أن تعطّل الموقع؟
- كيف تساعد ContentMas في رؤوس الأمان وHTTPS؟
- أهم النقاط
- الأسئلة الشائعة
الإجابة المختصرة
باختصار: رؤوس الأمان وشهادة HTTPS الصالحة وإعادة التوجيه الصحيحة من HTTP إلى HTTPS هي أول ما تقرؤه أي أداة فحص أو متصفح أو زاحف عن موقعك، وهي تقرؤها في الاستجابة الأولى، قبل كلمة واحدة من المحتوى. فـ HTTPS نفسه شبه شامل (98.8% من طلبات الهاتف في Web Almanac لعام 2025)، لكن الرؤوس التي تثبّته ليست كذلك: يظهر HSTS في 36% من صفحات الهاتف وContent-Security-Policy في 21.9%.1 وتقول Google إن HSTS لا يؤثر في البحث، وصار Chrome 154 يطلب الإذن قبل تحميل أي موقع عام عبر HTTP غير المشفر، فهذه الرؤوس تتعلق بالاحتفاظ بالزوار لا بكسب الترتيب.23 فعّل HTTPS بشهادة صالحة، وأعد توجيه HTTP إلى HTTPS على المضيف نفسه، وأضف Strict-Transport-Security وX-Content-Type-Options وX-Frame-Options أو frame-ancestors وReferrer-Policy ثم Content-Security-Policy، بهذا الترتيب، وتحقق من تاريخ انتهاء الشهادة الآن وقد بدأت مدد الصلاحية تتقلص إلى 47 يومًا.456
يشغّل أحدهم أداة فحص مجانية على موقعك. وبعد ثلاثين ثانية يكون لديه تقدير بحرف، وقائمة حمراء، وسؤال لك: لماذا هذا غائب؟ لم تقرأ أداة الفحص محتواك ولا أسعارك ولا تقييماتك. بل قرأت رؤوس الاستجابة لصفحة واحدة.
رؤوس الأمان هي الجزء من الموقع الذي لا يراه أحد وتتحقق منه كل أداة. تشرح هذه المقالة ما تنظر إليه تلك الفحوص، وما يفعله الويب المقيس فعلًا، وأي الرؤوس تهم وبأي ترتيب، وكيف تضبطها دون أن تعطّل الموقع.
ما الذي تتحقق منه أداة الفحص في الثانية الأولى؟
أربعة أشياء، كلها من استجابة HTTP الأولى: هل تُقدَّم الصفحة عبر HTTPS بشهادة صالحة، وهل تعيد نسخة HTTP التوجيه إلى HTTPS على المضيف نفسه، وأي رؤوس أمان تعود في الاستجابة، وماذا تقول. ولا يحتاج أي من ذلك إلى متن الصفحة، ولذلك تستطيع أداة الفحص تقييم موقع قبل أن يُحمَّل HTML.
والمرجع الأساسي لمعظم هذه الأدوات هو HTTP Observatory من MDN. فهو يبدأ كل موقع بـ 100 نقطة، ويخصم عقوبات على الحمايات الغائبة أو الضعيفة، ولا يضيف مكافآت إلا إذا كانت النتيجة 90 أو أكثر أصلًا؛ وأعلى درجة ممكنة هي 145، وتتدرج التقديرات من A+ (100 فأكثر) إلى F (من 0 إلى 24).7 ويتحقق أيضًا من ترتيب إعادة التوجيه: ينبغي أن ينتقل http://example.com إلى https://example.com أولًا، ثم بعد ذلك فقط إلى https://www.example.com؛ أما إعادة التوجيه مباشرة من HTTP إلى عنوان www عبر HTTPS فهي "إعادة توجيه غير صحيحة (ومعاقَب عليها)".7
تلك هي نظرة أداة الفحص. أما نظرة المتصفح فأهم، لأن كل زائر يشغّل واحدًا.
لماذا ما زال HTTPS يحتاج إلى اهتمام في 2026؟
لأن النسبة القليلة المتبقية من HTTP صارت الآن ظاهرة للزوار. فقد كتب فريق أمان Chrome في أكتوبر 2025 أن حصة عمليات التنقل في Chrome التي تستخدم HTTPS ارتفعت من "نحو 30-45% في 2015" إلى "نطاق 95-99% قرابة 2020"، ثم استقرت، وأن "بضع نقاط مئوية من عمليات التنقل عبر HTTP ما زالت تعني الكثير من عمليات التنقل".2 وردّهم هو تغيير في الإعداد الافتراضي: فمع Chrome 154 في أكتوبر 2026، "سيطلب Chrome إذن المستخدم قبل الوصول الأول إلى أي موقع عام بدون HTTPS".2 وقد فُعّل الإعداد، "استخدام الاتصالات الآمنة دائمًا" (Always Use Secure Connections)، في أبريل 2026 لمستخدمي التصفح الآمن المحسّن، وهو الآن الإعداد الافتراضي للجميع؛ وتُستثنى العناوين الخاصة مثل 192.168.0.1، ولا يحذّر Chrome إلا عند زيارة موقع جديد أو لم يُزر مؤخرًا.2
وتشير التدوينة نفسها إلى نقطة تقع فيها مواقع كثيرة: كثير من HTTP "مخصص فقط لإعادة التوجيه إلى HTTPS"، وكان ذلك غير مرئي للمستخدمين من قبل، ولم يعد كذلك الآن.2 فإذا كان رابط قديم أو عنوان مطبوع أو إشارة مرجعية ما زال يبدأ بـ http://، فستعرض الزيارة الأولى تحذيرًا قبل أن تعمل إعادة التوجيه لديك.
وإرشادات Google للبحث بسيطة: "توصي Google بشدة باستخدام HTTPS لموقعك لحماية أمان مستخدميك وخصوصيتهم. وإذا كان لموقعك صفحة بعنوان HTTP وعنوان HTTPS معًا، تفضّل Google فهرسة نسخة HTTPS".8 ويسرد تقرير HTTPS في Search Console الطرق التي يخفق بها الموقع في ذلك الاختبار: شهادة غير صالحة ("يؤثر هذا عادةً في الموقع بأكمله")، وعنوان HTTPS يعيد التوجيه إلى HTTP، وخريطة موقع تشير إلى عناوين HTTP، وصفحة HTTP تعلن نفسها الصفحة الأساسية (canonical)، وعنوان HTTPS يحظره robots.txt.8 ويضيف تحذيرًا يستحق أن يُقرأ مرتين: "إذا كان لدى الموقع كثير من مشكلات HTTPS، فقد يدفع ذلك Google إلى التوقف عن الزحف إلى صفحات HTTPS لديك".8
لذا نادرًا ما تكون المشكلة "لا يوجد HTTPS". بل هي شهادة منتهية الصلاحية، أو شهادة لاسم مضيف خاطئ، أو إعادة توجيه في الاتجاه الخطأ، أو صفحة تحمّل صورة واحدة عبر HTTP. تلك هي ما تبلّغ عنه أداة الفحص، وما يعرضه المتصفح الآن للزائر.
ما هو HSTS ولماذا هو أول رأس تضيفه؟
HSTS (HTTP Strict Transport Security) هو رأس استجابة واحد، Strict-Transport-Security، يخبر المتصفح بأن يستخدم HTTPS لنطاقك في كل زيارة مقبلة دون أن يجرّب HTTP أولًا. وتعريف MDN له أنه "يُعلم المتصفحات بأن المضيف ينبغي ألا يُوصل إليه إلا عبر HTTPS، وبأن أي محاولة مستقبلية للوصول إليه عبر HTTP ينبغي أن تُرقّى تلقائيًا إلى HTTPS. إضافة إلى ذلك، في الاتصالات المستقبلية بالمضيف، لن يسمح المتصفح للمستخدم بتجاوز أخطاء الاتصال الآمن، مثل شهادة غير صالحة".9
وثلاثة تفاصيل تقرر ما إذا كان سيعمل.
1. لا يُحتسب إلا عبر HTTPS
"تتجاهل المتصفحات الرأس إذا أُرسل عبر HTTP"، لأن مهاجمًا على الشبكة كان سيستطيع إعادة كتابته لولا ذلك.9 فإرسال HSTS في استجابة HTTP لا يفعل شيئًا؛ يجب أن يكون في استجابة HTTPS، بما في ذلك عمليات إعادة التوجيه عبر HTTPS.94
2. لا يحمي الزيارة الأولى
"من نقاط ضعف HSTS أنه لا يسري إلا بعد أن يجري المتصفح اتصالًا آمنًا واحدًا على الأقل بالمضيف ويتلقى رأس Strict-Transport-Security".9 فأول طلب http:// غير محمي. وقائمة التحميل المسبق (preload) موجودة لسد تلك الفجوة: إذ يأتي Chrome بقائمة مدمجة بالنطاقات التي تعمل عبر HTTPS فقط، وتبني Firefox وSafari وEdge قوائمها منها.4
3. التحميل المسبق يصعب التراجع عنه
لكي يُدرج الموقع في القائمة، يجب أن يقدّم شهادة صالحة، ويعيد توجيه HTTP إلى HTTPS على المضيف نفسه، ويقدّم كل نطاق فرعي عبر HTTPS، بما في ذلك النطاقات الداخلية، ويرسل max-age لا يقل عن 31536000 ثانية (سنة واحدة) مع includeSubDomains وpreload.4 ويحذّر الموقع الذي يدير القائمة من أن "الإدراج في قائمة التحميل المسبق لا يمكن التراجع عنه بسهولة" ومن أن الإزالة "تستغرق شهورًا حتى يصل التغيير إلى المستخدمين مع تحديث لـ Chrome"، ولذلك يطلب منك ألا تطلب الإدراج "ما لم تكن متأكدًا من قدرتك على دعم HTTPS لموقعك بأكمله وجميع نطاقاته الفرعية على المدى الطويل".4 ونصيحته للنشر هي التدرج: max-age=300 لخمس دقائق من الاختبار، ثم 604800 (أسبوع)، ثم 2592000 (شهر)، مع انتظار المدة كاملة في كل مرحلة ومراقبة الصفحات المعطّلة قبل رفع القيمة.4
ويُظهر الويب المقيس إلى أي مدى تصل معظم المواقع. ففي Web Almanac لعام 2025، أرسل 36% من صفحات الهاتف رأس HSTS، "بزيادة 6 نقاط مئوية عن الإصدار السابق"؛ وكان لدى 96% منها قيمة max-age صالحة، وكان الوسيط 365 يومًا، وشمل نحو 40% منها النطاقات الفرعية، وحمل نحو 22% التوجيه preload.1
هل تؤثر رؤوس الأمان في ترتيب Google؟
لا، وقد قالت Google ذلك صراحةً. فحين سُئل John Mueller في إحدى جلسات Search Central المفتوحة عام 2023 عما إذا كان لرأس HSTS تأثير في الترتيب، أجاب: "لا، رأس HSTS لا يؤثر في البحث". وأوضح أن Google تستخدم التحديد الأساسي (canonicalization) لاختيار نسخة الصفحة التي تُفهرس، و"لا تعتمد على رؤوس مثل تلك المستخدمة لـ HSTS"، ثم أضاف: "لكن استخدام هذه الرؤوس رائع للمستخدمين بالطبع".3
هذا هو الإطار الصحيح لكل رأس هنا. فهي لا تكسب مركزًا. بل تمنع الزائر من رؤية تحذير، وتمنع النصوص البرمجية المحقونة من العمل، وتمنع تضمين صفحاتك في إطار داخل موقع شخص آخر، وتمنع تجاوز خطأ في الشهادة بنقرة. ومساعد الذكاء الاصطناعي الذي يوصي بموقعك والعميل الذي ينقر على الرابط يصلان كلاهما إلى الاستجابة الأولى نفسها؛ ويغطي دليل أمان الموقع والثقة ما يحدث حين تكون تلك الاستجابة صفحة تحذير.
أي رؤوس الأمان تهم، وماذا ينبغي أن تقول؟
ستة رؤوس تغطي ما تفرضه المتصفحات اليوم. والقيم أدناه هي توصيات ورقة OWASP المرجعية؛ وأرقام الاعتماد من Web Almanac لعام 2025.51
| الرأس | القيمة الموصى بها | ما يمنعه | حصة صفحات الهاتف (2025) |
|---|---|---|---|
| Strict-Transport-Security | max-age=63072000; includeSubDomains; preload (تدرّج أولًا) | التخفيض إلى HTTP، وتجاوز أخطاء الشهادة بنقرة | 36% |
| X-Content-Type-Options | nosniff | تخمين المتصفح لأنواع الملفات وتشغيل ملف كنص برمجي | نحو 50% |
| X-Frame-Options / CSP frame-ancestors | DENY، أو frame-ancestors 'none' في CSP | تضمين صفحاتك في إطار داخل موقع آخر (اختطاف النقرات) | نحو 30% (X-Frame-Options) |
| Referrer-Policy | strict-origin-when-cross-origin | تسرّب عناوين URL الكاملة، بما فيها سلاسل الاستعلام، إلى مواقع أخرى | غير مذكورة في فصل 2025 |
| Content-Security-Policy | قائمة سماح خاصة بكل موقع؛ ابدأ بـ Report-Only | النصوص البرمجية المحقونة والمحتوى المختلط | 21.9% |
| Permissions-Policy | geolocation=(), camera=(), microphone=() | استخدام المحتوى المضمّن لميزات الجهاز | 3.7% |
المصادر: القيم من OWASP؛ والاعتماد من Web Almanac لعام 2025.51
ورأسان ينبغي أن يسيرا في الاتجاه المعاكس. فتقول OWASP "أزل جميع رؤوس X-Powered-By" وأزل رأس Server أو أفرغه، لأن كليهما يخبر المهاجم بأي برنامج وأي إصدار يستهدف.5 أما رأس X-XSS-Protection القديم فينبغي ضبطه على 0 أو تركه، لأنه "في بعض الحالات، قد يُحدث هذا الرأس ثغرات XSS في مواقع آمنة لولاه".5
ويستحق Content-Security-Policy ملاحظة واقعية. فتصفه OWASP بأنه "معقد في الإعداد والصيانة".5 ووجد Web Almanac أن "معظم المواقع تستخدم CSP لتوجيهي upgrade-insecure-requests وframe-ancestors"، وهما الجزءان السهلان والآمنان، وأن 92% من السياسات التي تقيّد النصوص البرمجية ما زالت تسمح بـ unsafe-inline، وهو ما يزيل معظم الحماية.1 فسياسة قصيرة ترقّي الطلبات غير الآمنة وتحظر التضمين في إطار تحسين حقيقي؛ أما سياسة صارمة للنصوص البرمجية فهي مشروع.
كيف تضيف رؤوس الأمان دون أن تعطّل الموقع؟
واحدًا تلو الآخر، على نسخة تجريبية (staging) أولًا، مع اختبار بعد كل رأس، من الأقل خطرًا إلى الأعلى.
الخطوة 1: أصلح الشهادة وإعادة التوجيه
افتح http://yourdomain.com في نافذة خاصة وراقب إلى أين يذهب. ينبغي أن يصل إلى https://yourdomain.com (المضيف نفسه) ثم بعد ذلك فقط إلى www أو مضيف آخر إذا كان هو عنوانك الأساسي.7 وتحقق من أن الشهادة تغطي النطاق المجرد وwww معًا، وسجّل تاريخ انتهائها. ويعرض تقرير HTTPS في Search Console أي عناوين URL المفهرسة ما زالت HTTP ولماذا.8
الخطوة 2: أضف الرؤوس الثلاثة الآمنة
X-Content-Type-Options: nosniff وReferrer-Policy: strict-origin-when-cross-origin وX-Frame-Options: DENY (أو SAMEORIGIN إذا كنت تضمّن صفحاتك في إطار) لا تعطّل شيئًا تقريبًا في موقع عادي.5 أما الصفحة التي تضمّنها عمدًا في مكان آخر، مثل أداة حجز، فاستخدم لها frame-ancestors في CSP مع النطاق المسموح به بدلًا من ذلك.5
الخطوة 3: فعّل HSTS بقيمة max-age قصيرة
ابدأ بـ Strict-Transport-Security: max-age=300; includeSubDomains وافتح كل نطاق فرعي لديك، بما في ذلك النسخة التجريبية والبريد والأدوات الداخلية.4 فأي شيء لا يعمل إلا عبر HTTP سيتوقف عن العمل لدى كل من زار الموقع الرئيسي. ارفع القيمة على مراحل إلى أسبوع، ثم شهر، ثم سنة أو سنتين، واترك preload معطّلًا حتى يعمل النطاق بأكمله عبر HTTPS لشهور.4
الخطوة 4: ابدأ Content-Security-Policy في وضع Report-Only
ابدأ بـ Content-Security-Policy-Report-Only وسياسة upgrade-insecure-requests; frame-ancestors 'none'، ثم أضف مصادر النصوص البرمجية والأنماط كلما أظهرت التقارير ما يحمّله الموقع.5 ولا تنتقل إلى الرأس المُلزِم إلا حين تهدأ التقارير؛ فالسياسة الصارمة المضبوطة قبل أوانها تعطّل أدوات التحليلات ونوافذ الدردشة والنماذج.
الخطوة 5: أخفِ إصدارات البرامج
أزل X-Powered-By واضبط Server على قيمة لا تكشف شيئًا.5 لن يلاحظ الزوار شيئًا؛ ويفقد المهاجمون تلميحًا مجانيًا.
الخطوة 6: أتمت تجديد الشهادة
هذه الخطوة جديدة في 2026. ففي أبريل 2025 أقرّ CA/Browser Forum، وهو هيئة جهات إصدار الشهادات وصانعي المتصفحات، الاقتراع SC-081v3 بتصويت 25 جهة إصدار شهادات وصانعي المتصفحات الأربعة جميعًا (Apple وGoogle وMicrosoft وMozilla) بالموافقة، على "خفض تدريجي لأقصى مدة صلاحية من 398 يومًا إلى 47 يومًا"، على أن "تبدأ التخفيضات في مارس 2026 وتنتهي في مارس 2029".6 وسرت الخطوة الأولى في 15 مارس 2026، حين انخفض الحد الأقصى للصلاحية إلى 200 يوم؛ وينخفض إلى 100 يوم في 15 مارس 2027 وإلى 47 يومًا في 15 مارس 2029.10 فالشهادة التي كانت تُجدَّد يدويًا مرة في السنة صارت تنتهي في منتصف العام. وإذا كان مضيفك أو شبكة CDN لديك تجدد تلقائيًا (ومعظمها يفعل، عبر بروتوكول ACME)، فتأكد من ذلك؛ وإذا كان شخص ما يجدد يدويًا، فتلك المهمة على وشك أن تصبح شهرية.10
كيف تساعد ContentMas في رؤوس الأمان وHTTPS؟
ContentMas أداة SEO مدعومة بالذكاء الاصطناعي تدقّق موقعك لـ Google ومحركات البحث بالذكاء الاصطناعي، وتبيّن لك بدقة ما يجب إصلاحه لتتقدّم في الترتيب ويُستشهد بموقعك. وتقرأ ركيزة الأمان فيها الاستجابة الأولى نفسها التي تقرؤها أداة الفحص: HTTPS بشهادة صالحة، والمحتوى المختلط في صفحات HTTPS، وHSTS، وContent-Security-Policy، والحماية من اختطاف النقرات (X-Frame-Options أو frame-ancestors)، وX-Content-Type-Options، وReferrer-Policy، وPermissions-Policy، وCross-Origin-Opener-Policy، وما إذا كان X-Powered-By وإصدار الخادم مخفيين. وتأتي كل نتيجة مع قيمة الرأس التي ينبغي إرسالها وأولويتها، فتصلك الإصلاحات أعلاه قائمةً بالترتيب الذي ينبغي تنفيذها به.
وتعمل ركيزة الأمان جنبًا إلى جنب مع حداثة المحتوى، وجودة المحتوى، والثقة والمصداقية، والجاهزية لـ SEO وGEO (الظهور في Google ومحركات البحث بالذكاء الاصطناعي؛ وGEO تعني Generative Engine Optimization)، والجاهزية التقنية، عبر أكثر من 700 مؤشر أداء (KPI). وتقرأ الخطة المجانية ما يصل إلى 10 صفحات في كل عملية فحص، بواقع 3 عمليات فحص كل 24 ساعة. اطلع على كيف نحسب الدرجة أو شغّل تدقيقًا.
أهم النقاط
- تقيّم أدوات الفحص استجابة HTTP الأولى: الشهادة وإعادة التوجيه والرؤوس. ويبدأ HTTP Observatory من MDN بـ 100 نقطة، ويخصم على ما هو غائب، ويعاقب إعادة التوجيه التي تتخطى خطوة HTTPS على المضيف نفسه.7
- HTTPS شبه شامل (98.8% من طلبات الهاتف)، لكن HSTS موجود في 36% من صفحات الهاتف وContent-Security-Policy في 21.9%.1
- يطلب Chrome 154 (أكتوبر 2026) الإذن قبل الزيارة الأولى لأي موقع عام عبر HTTP، بما في ذلك المواقع التي لا تستخدم HTTP إلا لإعادة التوجيه.2
- تقول Google إن "رأس HSTS لا يؤثر في البحث" وإن هذه الرؤوس "رائعة للمستخدمين"؛ ويعرض تقرير HTTPS في Search Console أي عناوين URL المفهرسة ما زالت تخفق في HTTPS.83
- لا يعمل HSTS إلا عبر HTTPS، ولا يغطي الزيارة الأولى، ويصعب التراجع عنه بعد التحميل المسبق؛ فتدرّج في
max-ageمن 5 دقائق إلى سنة وأضفpreloadأخيرًا.94 - انخفضت مدد صلاحية الشهادات إلى 200 يوم في مارس 2026 وتصل إلى 47 يومًا في مارس 2029، فلا بد من أتمتة التجديد أو جدولته.610
لا شيء من هذا يظهر على الصفحة، ولا شيء منه يحرّك ترتيبًا. لكنه يقرر ما إذا كان الزائر الذي وجدك، عبر Google أو عبر إجابة ذكاء اصطناعي، سيصل إلى الصفحة دون تحذير. تلك أرخص إشارة ثقة يملكها موقع، وهي تستغرق ظهيرة واحدة.
اقرأ أيضًا: كيف يؤثر أمان الموقع في ترتيبه في البحث وثقة العملاء ولماذا لا توصي مساعدات الذكاء الاصطناعي بنشاطك التجاري: إشارات الثقة التي تنقص موقعك
أدلة الركائز الست: الجاهزية التقنية · جودة المحتوى · الثقة · الحداثة · الأمان · SEO وGEO · كيف تحسب ContentMas درجة كل ركيزة
الأسئلة الشائعة
هل رؤوس الأمان عامل ترتيب في Google؟
لا. فقد قال John Mueller من Google في 2023 إن "رأس HSTS لا يؤثر في البحث" وإن Google تختار نسخة الصفحة التي تفهرسها عبر التحديد الأساسي (canonicalization) لا عبر الرؤوس، مضيفًا أن "استخدام هذه الرؤوس رائع للمستخدمين بالطبع".3 أما HTTPS نفسه فإشارة منفصلة وخفيفة، وتفضّل Google فهرسة نسخة HTTPS من الصفحة حين توجد النسختان.8
ما الفرق بين HTTPS وHSTS؟
HTTPS هو الاتصال المشفر والشهادة التي تقف خلفه. أما HSTS فرأس استجابة يخبر المتصفح بأن يستخدم HTTPS لنطاقك في كل زيارة مقبلة وألا يدع المستخدم يتجاوز خطأ في الشهادة بنقرة.9 ويعمل HTTPS بدون HSTS؛ أما HSTS فلا يفعل شيئًا بدون HTTPS، لأن المتصفحات تتجاهل الرأس حين يصل عبر HTTP.9
أي رؤوس الأمان ينبغي أن يضبطها موقع صغير أولًا؟
ابدأ بالرؤوس الثلاثة التي لا تعطّل شيئًا تقريبًا: X-Content-Type-Options: nosniff وReferrer-Policy: strict-origin-when-cross-origin وX-Frame-Options: DENY.5 ثم أضف Strict-Transport-Security بقيمة max-age قصيرة وارفعها على مراحل، واختم بسياسة Content-Security-Policy مختبرة في وضع Report-Only.45
هل أضيف نطاقي إلى قائمة التحميل المسبق لـ HSTS؟
فقط بعد أن يعمل كل نطاق فرعي، بما في ذلك النطاقات الداخلية، عبر HTTPS لمدة طويلة. فتشترط قائمة التحميل المسبق قيمة max-age لسنة واحدة مع includeSubDomains وpreload، ويحذّر الموقع الذي يديرها من أن الإدراج "لا يمكن التراجع عنه بسهولة" ومن أن الإزالة تستغرق شهورًا حتى تصل إلى المستخدمين.4
كم مرة تحتاج شهادات SSL إلى التجديد الآن؟
منذ 15 مارس 2026 لا يمكن أن تكون الشهادة العامة صالحة لأكثر من 200 يوم؛ ومن 15 مارس 2027 تصبح 100 يوم، ومن 15 مارس 2029 تصبح 47 يومًا، بموجب الاقتراع SC-081v3 من CA/Browser Forum.610 ويجدد معظم المضيفين وشبكات CDN تلقائيًا عبر بروتوكول ACME؛ وإذا لم يكن مضيفك يفعل ذلك، فأعدّ الأتمتة أو تذكيرًا بالتجديد قبل انتهاء الصلاحية التالي.10
المراجع
كل رقم في المقال يحيل إلى مصدره أدناه.
-
HTTP Archive — Security, Web Almanac 2025 (يُفتح في علامة تبويب جديدة)، يناير 2026. ↩
-
Google Online Security Blog — HTTPS by default (يُفتح في علامة تبويب جديدة)، أكتوبر 2025. ↩
-
Search Engine Journal — Google Answers If Security Headers Offer Ranking Influence (يُفتح في علامة تبويب جديدة)، يونيو 2023. ↩
-
hstspreload.org — HSTS Preload List Submission (يُفتح في علامة تبويب جديدة)، تمت زيارته في نوفمبر 2026. ↩
-
OWASP Cheat Sheet Series — HTTP Security Response Headers Cheat Sheet (يُفتح في علامة تبويب جديدة)، تمت زيارته في نوفمبر 2026. ↩
-
CA/Browser Forum — Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods (يُفتح في علامة تبويب جديدة)، أبريل 2025. ↩
-
MDN Web Docs — HTTP Observatory: Scoring Methodology (يُفتح في علامة تبويب جديدة)، تمت زيارته في نوفمبر 2026. ↩
-
Search Console Help — HTTPS report (يُفتح في علامة تبويب جديدة)، تمت زيارته في نوفمبر 2026. ↩
-
MDN Web Docs — Strict-Transport-Security header (يُفتح في علامة تبويب جديدة)، تمت زيارته في نوفمبر 2026. ↩
-
Sectigo — 200-day certificate expiration begins (يُفتح في علامة تبويب جديدة)، سبتمبر 2026. ↩
عن هذا المقال
كتبه Nasir Ali Joiya، الرئيس التنفيذي والمؤسس المشارك لشركة ZAPTA Technologies. راجعه فريق ContentMas الذي يطوّر ContentMas، وهي أداة تدقيق SEO مدعومة بالذكاء الاصطناعي تفحص المواقع وفق ست ركائز لـ Google ومحركات البحث بالذكاء الاصطناعي. ترتبط الحقائق والأرقام بمصادرها الأصلية في قسم المراجع. هل لاحظت معلومة قديمة؟ راسلنا وسنصححها.
تدقيق مجاني للموقع
اعرف درجة موقعك لدى محركات البحث ومساعدي الذكاء الاصطناعي.
درجة واحدة، ودرجات الركائز الست، وقائمة إصلاحات مرتبة خلال دقائق. دون بطاقة ائتمان.
ابدأ التدقيق المجاني