
الأمان
أدوات مجانية لاختبار أمان المواقع لغير المطورين
مقارنة بين ست أدوات مجانية لاختبار أمان المواقع: ما تفحصه كل أداة من الخارج (التحذيرات وHTTPS والترويسات والبرمجيات الخبيثة والمعايير)، وما لا تستطيع أي منها رؤيته.
 بقلم Nasir Ali Joiya, الرئيس التنفيذي والمؤسس المشارك لشركة ZAPTA Technologiesنُشر في آخر تحديث 15 دقائق قراءة 13 مصادر موثقة
لخّص بالذكاء الاصطناعي
وقتك ضيق؟ افتح هذا المقال في مساعد الذكاء الاصطناعي الذي تستخدمه مع طلب جاهز.
- ChatGPT (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
- Perplexity (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
- Grok (يُفتح في علامة تبويب جديدة مع طلب تلخيص)
يُفتح Claude وGemini والطلب منسوخ مسبقًا: الصقه للبدء.
في هذه الصفحة
الإجابة المختصرة
باختصار: أدوات اختبار أمان المواقع المجانية التي تستحق التشغيل هي Safe Browsing Site Status من Google وSearch Console لمعرفة ما إذا كانت Google تضع علامة على موقعك بالفعل،12 وQualys SSL Labs لشهادة HTTPS وإعداداتها،3 وMDN HTTP Observatory وInternet.nl لترويسات الأمان والمعايير التي يعتمد عليها المتصفح،45 وSucuri SiteCheck للبرمجيات الخبيثة الظاهرة والإدراج في القوائم السوداء والبرمجيات القديمة.6 كلها تعمل من المتصفح، ولا تحتاج إلى تثبيت، وتنتهي في دقائق. وهي تختبر ما يستطيع شخص من الخارج رؤيته. ولا تستطيع أي منها رؤية الإصابات على جانب الخادم أو إصدارات الإضافات المخفية أو كلمات المرور الضعيفة،46 فاعتبر النتيجة النظيفة بداية جيدة لا شهادة.
سُئلت عما إذا كان موقع الشركة آمنًا، والجواب الصادق أن لا أحد تحقق من ذلك. يحذّر Chrome الآن الزوار قبل تحميل صفحة عبر HTTP غير المشفر،7 وتستطيع Google وضع علامة تحذير على الصفحات المخترقة في نتائجها،2 ويدخل المهاجمون على نحو متزايد عبر برمجيات لم تُحدَّث: فقد نما استغلال الثغرات بوصفه الخطوة الأولى بنسبة 34% في عام واحد، وهو يمثل الآن 20% من الاختراقات.8
لست بحاجة إلى مختبِر اختراق للعثور على المشكلات الأساسية. فحفنة من الأدوات المجانية، تشغّل كلًا منها شركة متصفحات أو شركة أمن أو جهة عامة، ستخبرك في نصف ساعة ما إذا كان موقعك موسومًا بعلامة تحذير، وما إذا كان HTTPS مُعدًّا بشكل صحيح، وما إذا كانت الحمايات التي يتوقعها المتصفح مفعّلة. يفتح هذا الدليل صفحة كل أداة، ويقول ما تفحصه وما لا تستطيع فحصه، ويرتبها، وينتهي بالثغرات التي تبقى بعد أن تعود كل الاختبارات المجانية خضراء.
ما الذي يفحصه اختبار أمان الموقع المجاني فعلًا؟
ينظر اختبار أمان الموقع المجاني إلى موقعك من الخارج، كما يفعل متصفح الزائر أو محرك البحث، ويقارن ما يراه بإعداد معروف بسلامته. وهو لا يسجّل الدخول، ولا يقرأ ملفات خادمك، ولا يحاول الاختراق.
تغطي هذه النظرة الخارجية أربعة أشياء: السمعة (هل تعتبر Google أو قوائم الحظر الأخرى الموقع خطرًا بالفعل)،16 والنقل (هل شهادة HTTPS صالحة وإعدادات التشفير حديثة)،3 وحمايات المتصفح (هل ترويسات أمان HTTP التي توقف الهجمات الشائعة موجودة)،4 والأعراض الظاهرة مثل النصوص البرمجية المحقونة والتشويه وإصدارات البرمجيات التي تعلن عن نفسها في مصدر الصفحة.6
ولا يستطيع تغطية أي شيء تحت السطح. تقول الأسئلة الشائعة في MDN عن HTTP Observatory إن الأداة "لا تختبر إصدارات البرمجيات القديمة، ولا ثغرات حقن SQL، ولا إضافات أنظمة إدارة المحتوى المعرضة للخطر، ولا الإنشاء أو التخزين غير السليم لكلمات المرور، وغير ذلك".4 وتقول Sucuri الشيء نفسه عن فاحصها: "بما أن الفاحص عن بُعد لا يصل إلا إلى ما هو مرئي على مستوى المتصفح، فإنه لن يكتشف أي شيء على جانب الخادم".6
ما أدوات اختبار أمان المواقع المجانية التي تستحق الاستخدام؟
تستحق ست أدوات مجانية لاختبار أمان المواقع الاستخدام، وهي تغطي مجتمعةً النظرة الخارجية. ويستند كل صف إلى صفحة الأداة نفسها حتى نوفمبر 2026.
| الأداة | الخطة المجانية اليوم | ما تفحصه | الأنسب لـ |
|---|---|---|---|
| Google Safe Browsing Site Status | مجانية؛ أي عنوان URL؛ بلا حساب1 | هل يصنّف Safe Browsing الموقع حاليًا على أنه خطر1 | إجابة في 10 ثوانٍ عن سؤال "هل موقعي موسوم؟" |
| Google Search Console (تقريرا Security Issues وHTTPS) | مجانية؛ المواقع الموثّقة فقط29 | المحتوى المخترق، والبرمجيات الخبيثة، والتصيّد؛ والمشكلات التي تمنع عرض الصفحات عبر HTTPS29 | التحذيرات التي ستعرضها Google نفسها لزوارك |
| Qualys SSL Labs Server Test | مجانية؛ أي خادم ويب عام؛ درجات من A+ إلى F103 | صلاحية الشهادة، وإصدارات البروتوكول، وتبادل المفاتيح، وقوة التشفير، وHTTP Strict Transport Security (HSTS)3 | التحقق من أن HTTPS مُعدّ بشكل صحيح، لا مجرد موجود |
| MDN HTTP Observatory | مجانية؛ أي موقع عام؛ فحص واحد لكل موقع كل 60 ثانية؛ النتائج علنية4 | CSP وHSTS وملفات تعريف الارتباط وإعادة التوجيه إلى HTTPS وسياسة المُحيل وحماية الإطارات وترويسات أخرى411 | العثور على حمايات المتصفح المفقودة |
| Sucuri SiteCheck | فحص مجاني عن بُعد؛ النتائج غير مضمونة6 | البرمجيات الخبيثة المعروفة، والإدراج في القوائم السوداء، وأخطاء الموقع، والبرمجيات القديمة، والشيفرة الخبيثة6 | الإصابات الظاهرة وحالة قوائم الحظر في عرض واحد |
| اختبار المواقع من Internet.nl | مجاني؛ يديره مجتمع الإنترنت والحكومة الهولندية5 | IPv6 وDomain Name System Security Extensions (DNSSEC) وHTTPS وترويسات الأمان وsecurity.txt وResource Public Key Infrastructure (RPKI)5 | تقرير معايير يمكنك تسليمه لمزود الاستضافة |
| ContentMas Free | مجانية؛ 10 صفحات لكل فحص؛ 3 عمليات فحص كل 24 ساعة | ست ركائز وأكثر من 600 فحص، بما فيها الأمان إلى جانب حداثة المحتوى وجودته والثقة | نتائج الأمان في التقرير نفسه مع مشكلات المحتوى |
المصدر: جُمع من المصادر المذكورة في كل صف.
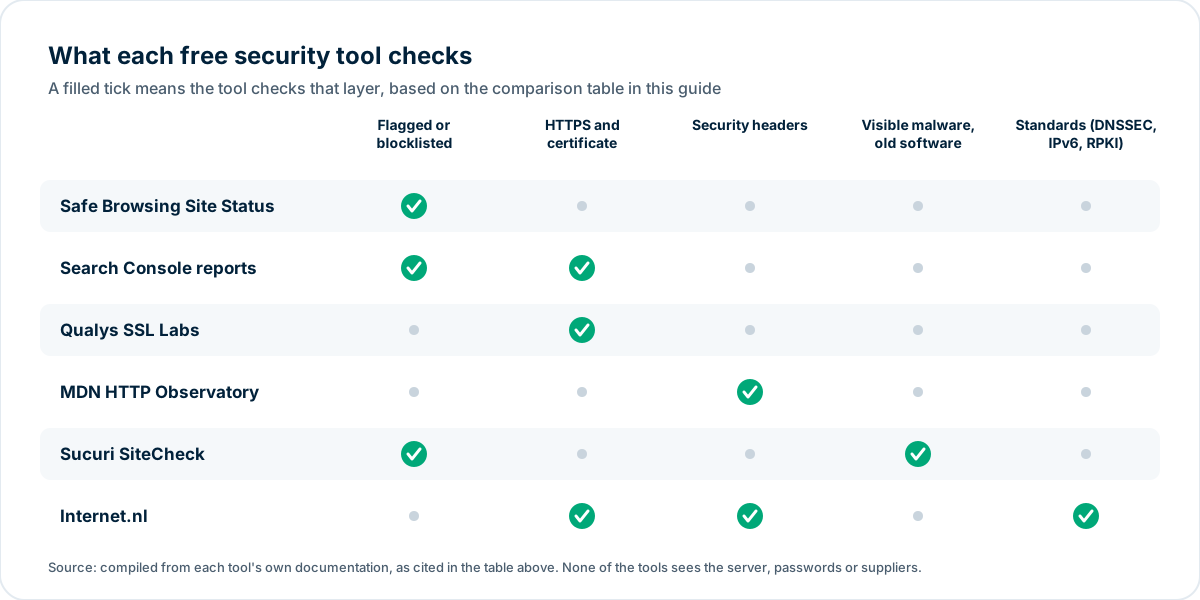
المصدر: جُمع من توثيق الأدوات المذكور في الجدول أعلاه.
Google Safe Browsing Site Status
"يساعد Google Safe Browsing على حماية أكثر من خمسة مليارات جهاز كل يوم بعرض تحذيرات للمستخدمين" حين يحاولون فتح صفحات خطرة.1 ويتضمن تقرير الشفافية أداة Site Status "التي يمكنك استخدامها لمعرفة ما إذا كان موقع ما يحتوي حاليًا على محتوى قرر Safe Browsing أنه خطر".1 اكتب عنوان URL واقرأ الحكم. فإذا قال إن الموقع غير آمن، فإن الزوار يرون بالفعل تحذيرًا في المتصفح، وهذا أول ما يجب إصلاحه.
Google Search Console: تقريرا Security Issues وHTTPS
Search Console مجاني للمواقع التي توثّقها، واثنان من تقاريره اختبارا أمان بكل معنى الكلمة. في تقرير Security Issues تخبرك Google بأنها وجدت الموقع مخترقًا أو ضارًا بالزوار، سواء اختُرق بالرسائل غير المرغوب فيها أو أصيب ببرمجيات خبيثة أو استُخدم للتصيّد.2 وإلى أن تُصلح المشكلة، ستبقى هذه التحذيرات "في نتائج البحث والمتصفحات احتياطًا لحماية المستخدمين".2 وبعد التنظيف، "اختر Request a review" واشرح كيف نظّفت الموقع؛ فمراجعات البرمجيات الخبيثة "تستغرق بضعة أيام"، بينما قد تستغرق مراجعات المواقع المخترقة بالرسائل غير المرغوب فيها "حتى عدة أسابيع".2
يساعدك تقرير HTTPS على "الحصول على معلومات حول صفحات HTTPS التي تُعرض في البحث"، و"يسرد المشكلات التي تمنع عرض الصفحات عبر HTTPS، مع أمثلة لعناوين URL".9 عالج هذه المشكلات حتى تُعرض كل صفحاتك المهمة عبر HTTPS.
Qualys SSL Labs Server Test
يشغّل SSL Labs الاختبار الذي يقصده معظم الناس بعبارة "فحص SSL": "تُجري هذه الخدمة المجانية عبر الإنترنت تحليلًا معمّقًا لإعدادات أي خادم ويب SSL على الإنترنت العام".10 وقد كُتب دليل التقييم الخاص به "لتمكين المسؤولين من تقييم إعداد خادم SSL بثقة دون الحاجة إلى أن يصبحوا خبراء في SSL".3 يفحص الاختبار الشهادة أولًا؛ فالشهادة غير الموثوقة أو عدم تطابق الاسم يعطي درجة صفر، تُعرض بوصفها درجة T أو M.3 ثم يقيّم دعم البروتوكول (30%) وتبادل المفاتيح (30%) وقوة التشفير (40%)، مع A عند 80 نقطة أو أكثر، وB من 65، وC من 50، وF دون 20.3 وتحدّ القواعد الحالية الدرجة عند B إذا كان الخادم لا يزال يدعم TLS 1.0 أو 1.1، وعند A- إذا كان TLS 1.3 غائبًا أو HSTS معطّلًا.3
تعني الدرجة A أو A+ أن الاتصال مشفّر بشكل صحيح. ولا تعني أن الموقع آمن: فالدليل نفسه يقول إن "SSL لا يعالج ولا يستطيع معالجة عدد من المشكلات الأمنية المحتملة التي قد توجد في موقع ويب".3
MDN HTTP Observatory
يختبر HTTP Observatory، الذي تديره MDN (موقع توثيق المطورين التابع لـ Mozilla)، "التدابير الوقائية ضد هجمات البرمجة النصية عبر المواقع (XSS)، وهجمات المتلاعب في المنتصف (MiTM)، وتسرب المعلومات عبر النطاقات، وملفات تعريف الارتباط غير الآمنة، واختراق شبكات توصيل المحتوى (CDN)، والشهادات الصادرة بشكل غير سليم".4 ويعني ذلك عمليًا ترويسات استجابة HTTP: سياسة أمان المحتوى (Content Security Policy)، وStrict-Transport-Security، وأعلام ملفات تعريف الارتباط، وإعادة التوجيه من HTTP إلى HTTPS، وReferrer-Policy، وX-Content-Type-Options، وحماية الإطارات.4 وتتراوح الدرجات من 0 إلى حد أقصى حالي قدره 145، وتُترجم إلى تقديرات من A+ (100 أو أكثر) إلى F (24 أو أقل).11
أمران يجب معرفتهما قبل تشغيله: "يمكن لأي شخص اختيار فحص أي نطاق، وسجل الفحص لكل نطاق علني"، و"لا يمكن فحص الموقع وإرجاع نتيجة جديدة إلا كل 60 ثانية".4 وهو لا ينظر إلى TLS على الإطلاق؛ فتلك مهمة SSL Labs.4
Sucuri SiteCheck
فاحص Sucuri المجاني "سيفحص الموقع بحثًا عن البرمجيات الخبيثة المعروفة، والفيروسات، وحالة الإدراج في القوائم السوداء، وأخطاء الموقع، والبرمجيات القديمة، والشيفرة الخبيثة".6 وهو أقرب ما في هذه القائمة إلى فحص للبرمجيات الخبيثة، ويبلّغ أيضًا عما إذا كان إصدار نظام إدارة المحتوى لديك قديمًا بشكل ظاهر. وإخلاء مسؤوليته صادق: "Sucuri SiteCheck فاحص أمان مجاني للمواقع. الفاحصات عن بُعد وصولها محدود والنتائج غير مضمونة".6 فنتيجة SiteCheck النظيفة تعني أن لا شيء خبيثًا مرئي من الخارج، لا أن الخادم نظيف.
اختبار المواقع من Internet.nl
Internet.nl "مبادرة من مجتمع الإنترنت والحكومة الهولندية".5 ويفحص اختبار المواقع فيه ما إذا كان الموقع يدعم "معايير الإنترنت الحديثة": IPv6 وDNSSEC وHTTPS وخيارات الأمان (ترويسات أمان HTTP وsecurity.txt) وRPKI.5 ويرتبط كل بند فاشل بشرح، وصفحة النتائج شيء يمكنك إرساله إلى شركة الاستضافة مع عبارة "يرجى إصلاح الصفوف الحمراء".
كيف تُجري اختبار أمان موقع مجانيًا كاملًا؟
يعني الاختبار المجاني الكامل لأمان الموقع تشغيل الأدوات الست بهذا الترتيب. تستغرق كل خطوة بضع دقائق، وينتقل الترتيب من "الزوار يُحذَّرون الآن" إلى "من المستحسن".
الخطوة 1: تحقق مما إذا كان موقعك موسومًا بالفعل
ضع صفحتك الرئيسية في Safe Browsing Site Status.1 وإذا كان لديك Search Console، فافتح تقرير Security Issues.2 أي شيء هنا يتقدم على كل ما يليه، لأن التحذيرات تكلفك زوارًا بالفعل.
الخطوة 2: اختبر HTTPS
شغّل اختبار SSL Labs على اسم المضيف الرئيسي لديك.10 وأصلح درجة T أو M اليوم (شهادة غير موثوقة أو باسم خاطئ).3 ثم افتح تقرير HTTPS في Search Console وعالج المشكلات التي يسردها للصفحات التي لا تُعرض عبر HTTPS.9 ومنذ أكتوبر 2026، "يطلب Chrome من المستخدمين الإذن صراحةً قبل إجراء اتصال HTTP غير آمن"، لكل المستخدمين افتراضيًا، فصفحة HTTP تقاطع الزائر الآن قبل أن تُحمَّل.7
الخطوة 3: افحص حمايات المتصفح
شغّل HTTP Observatory.4 وتعني الدرجة D أو F عادةً بضع ترويسات مفقودة يمكن للوحة الاستضافة أو شبكة CDN أو إضافة أن تضيفها في ظهيرة واحدة: Strict-Transport-Security وX-Content-Type-Options وReferrer-Policy وحماية الإطارات. أما سياسة أمان المحتوى (CSP) فقد تعطّل الموقع إن ضُبطت بإهمال، فاختبرها في وضع الإبلاغ فقط أولًا أو اسأل مطورك.
الخطوة 4: ابحث عن الإصابات الظاهرة والبرمجيات القديمة
شغّل Sucuri SiteCheck.6 وإذا أبلغ عن برمجيات قديمة، فحدّثها. وفي WordPress يكمن الخطر غالبًا في الإضافات: فقد أحصت Patchstack 11,334 ثغرة جديدة في منظومة WordPress في 2025، بزيادة 42% عن 2024؛ "عُثر على 91% من الثغرات الجديدة في الإضافات، و9% في القوالب"، ولم يُبلَّغ إلا عن ست ثغرات في نواة WordPress.12 ونحو نصفها، 46%، "لم يحصل على إصلاح من المطوّر في الوقت المناسب قبل الكشف العلني"، ولهذا فإن إزالة الإضافات التي لا تستخدمها مهمة بقدر تحديث تلك التي تستخدمها.12
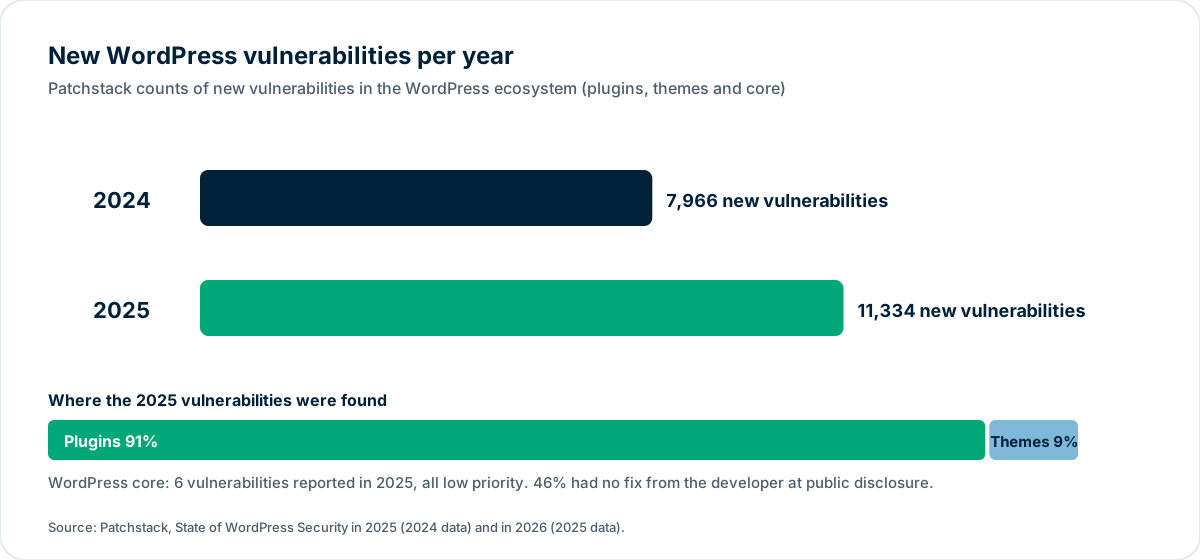
المصدر: Patchstack، State of WordPress Security in 2025 وin 2026.1213
الخطوة 5: شغّل تقرير المعايير
اختم بـ Internet.nl.5 فDNSSEC وIPv6 وRPKI عادةً من مهام مسجّل النطاق أو المستضيف لديك؛ ويخبرك التقرير أيهما تسأل.
الخطوة 6: دوّن التاريخ وكرر كل ربع سنة
اختبار الأمان لقطة لحظية. فالشهادات تنتهي صلاحيتها، والإضافات تتقادم، والانتقال إلى استضافة أخرى قد يُسقط بصمت كل ترويسة أضفتها. احتفظ بالنتائج الست مع التاريخ، وأعد تشغيل المجموعة كل ربع سنة وبعد أي تغيير في الاستضافة أو نظام إدارة المحتوى أو القالب.
ما الذي لا تفحصه أي من هذه الأدوات المجانية؟
أربعة أشياء، وهي التي تقف وراء معظم الحوادث الحقيقية.
1. هل الخادم نفسه نظيف
ترى الفاحصات عن بُعد الصفحات المعروضة. تقول Sucuri إن فاحصها "لن يكتشف أي شيء على جانب الخادم"،6 وتدرج MDN البرمجيات القديمة وحقن SQL وإضافات أنظمة إدارة المحتوى المعرضة للخطر ضمن ما لا يختبره Observatory.4 فالباب الخلفي أو مجلد التصيد غير المرتبط من صفحاتك يجتاز كل اختبار مجاني. ولا يعثر عليهما إلا فحص يملك الوصول إلى الملفات.
2. هل عمليات تسجيل الدخول محمية
لا يستطيع أي اختبار خارجي أن يعرف ما إذا كان حساب المسؤول يستخدم كلمة مرور مكررة، أو ما إذا كانت المصادقة الثنائية مفعّلة، أو كم من المتعاقدين السابقين لا يزال لديهم وصول. ويضع تقرير Verizon لعام 2025، المبني على أكثر من 22,000 حادثة و12,195 اختراقًا مؤكدًا، إساءة استخدام بيانات الاعتماد عند 22% من الاختراقات، وهي أكبر وسيلة للوصول الأولي، متقدمةً بقليل على استغلال الثغرات عند 20%.8
3. هل موردوك آمنون
وجد التقرير نفسه أن "مشاركة الأطراف الثالثة في الاختراقات تضاعفت إلى 30%".8 فأداة الدفع، وأداة الدردشة، وخدمة النماذج، والنص البرمجي للتحليلات لديك كلها تعمل على صفحاتك. والأدوات المجانية أعلاه تختبر نطاقك، لا نطاقاتهم.
4. هل يمنح المحتوى الزوار سببًا للثقة بك
يمكن للموقع أن يجتاز كل اختبار تقني ويبدو مع ذلك غير آمن لشخص أو لمساعد ذكاء اصطناعي: لا عنوان للشركة، ولا أشخاص مسمّون، وسياسة خصوصية مؤرخة في 2019، وادعاءات بلا مصادر. تلك هي إشارات الثقة التي تبحث عنها مساعدات الذكاء الاصطناعي، ولا يقرؤها أي فاحص أمان. ويغطي دليل كيف يؤثر أمان الموقع في ترتيبه في البحث وثقة العملاء كيف يتكامل الجانبان.
كيف تساعد ContentMas في اختبار أمان الموقع؟
ContentMas أداة SEO مدعومة بالذكاء الاصطناعي تدقّق موقعك لـ Google ومحركات البحث بالذكاء الاصطناعي، وتبيّن لك بدقة ما يجب إصلاحه لتتقدّم في الترتيب ويُستشهد بموقعك. وهي ليست فاحص برمجيات خبيثة ولا اختبار اختراق، ولا تحل محل الأدوات الست أعلاه. وهي تقرأ صفحاتك الرئيسية كما يقرؤها الزائر ومحرك البحث ومساعد الذكاء الاصطناعي، وتقدم تقريرًا عن ست ركائز: حداثة المحتوى، وجودة المحتوى، والثقة والمصداقية، والجاهزية لـ SEO وGEO (الظهور في Google ومحركات البحث بالذكاء الاصطناعي؛ وGEO تعني Generative Engine Optimization)، والجاهزية التقنية، والأمان. وتغطي ركيزة الأمان النظرة الخارجية الموصوفة هنا (HTTPS وإعادة التوجيه وترويسات الأمان والتفاصيل المكشوفة)؛ وتغطي الركائز الخمس الأخرى ما تغفله أدوات الأمان: التواريخ والإحصاءات القديمة، وغياب الكتّاب وبيانات الاتصال، والادعاءات بلا مصادر، والصفحات التي لا تستطيع زواحف الذكاء الاصطناعي قراءتها.
تقرأ الخطة المجانية ما يصل إلى 10 صفحات في كل عملية فحص، بواقع 3 عمليات فحص كل 24 ساعة؛ وتقرأ الخطط المدفوعة 100 أو 200 أو 500 صفحة. ولكل نتيجة أولوية وإصلاح. اطلع على كيف نحسب الدرجة أو شغّل تدقيقًا.
أهم النقاط
- تغطي ست أدوات مجانية لاختبار أمان المواقع النظرة الخارجية: Safe Browsing Site Status وSearch Console للتحذيرات، وSSL Labs لـ HTTPS، وHTTP Observatory وInternet.nl للترويسات والمعايير، وSucuri SiteCheck للبرمجيات الخبيثة الظاهرة والبرمجيات القديمة.124365
- ابدأ بالتحذيرات. فعلامة Safe Browsing أو إدخال في Security Issues يعني أن الزوار يرون صفحة تحذير بالفعل، والمراجعة بعد التنظيف تستغرق من بضعة أيام للبرمجيات الخبيثة إلى عدة أسابيع للاختراق بالرسائل غير المرغوب فيها.12
- لم يعد HTTPS اختياريًا عمليًا: فChrome يطلب الآن من المستخدمين الإذن قبل تحميل صفحة HTTP، افتراضيًا.7 ودرجة T أو M في SSL Labs إصلاح يُنجز في اليوم نفسه.3
- ترويسات الأمان هي المكسب الأرخص. فتقديرات Observatory موجودة "لتنبيه المطورين حين لا يستفيدون من أحدث ميزات أمان الويب"، ويمكن إضافة معظم الترويسات المفقودة من لوحة الاستضافة.11
- الإضافات القديمة هي خطر WordPress: 91% من الثغرات البالغ عددها 11,334 التي عُثر عليها في 2025 كانت في الإضافات، و46% منها لم يكن لها إصلاح عند الكشف.12
- لا ترى أي أداة مجانية عن بُعد الخادم أو كلمات المرور أو مورديك. فإساءة استخدام بيانات الاعتماد (22%) واستغلال الثغرات (20%) والأطراف الثالثة (30% من الاختراقات) كلها خارج نطاق رؤيتها.468
شغّل الاختبارات الستة هذا الأسبوع، ودوّن الدرجات، وأصلح البنود الحمراء بالترتيب، وكرر ذلك كل ربع سنة. فذلك يغلق المشكلات التي يلاحظها متصفح الزائر أولًا.
اقرأ أيضًا: كيف يؤثر أمان الموقع في ترتيبه في البحث وثقة العملاء وهل تستطيع زواحف الذكاء الاصطناعي قراءة موقعك؟ فحص تقني في 10 دقائق
أدلة الركائز الست: الجاهزية التقنية · جودة المحتوى · الثقة · الحداثة · الأمان · SEO وGEO · كيف تحسب ContentMas درجة كل ركيزة
الأسئلة الشائعة
ما أفضل أداة مجانية لاختبار أمان المواقع؟
لا توجد أداة واحدة، لأن كلًا منها تختبر طبقة مختلفة. لفحص ما إذا كان الموقع موسومًا استخدم Google Safe Browsing Site Status،1 ولـ HTTPS استخدم اختبار Qualys SSL Labs،3 ولترويسات الأمان استخدم MDN HTTP Observatory،4 وللبرمجيات الخبيثة الظاهرة والبرمجيات القديمة استخدم Sucuri SiteCheck.6 ويستغرق تشغيل الأربع نحو 15 دقيقة.
هل الدرجة A+ في SSL Labs أو HTTP Observatory دليل على أن موقعي آمن؟
لا، فالدرجة A+ تعني فقط أن طبقة واحدة مُعدّة جيدًا. يقول دليل SSL Labs إن "SSL لا يعالج ولا يستطيع معالجة عدد من المشكلات الأمنية المحتملة التي قد توجد في موقع ويب"،3 وتقول MDN إن Observatory "لا يختبر إصدارات البرمجيات القديمة، ولا ثغرات حقن SQL، ولا إضافات أنظمة إدارة المحتوى المعرضة للخطر، ولا الإنشاء أو التخزين غير السليم لكلمات المرور، وغير ذلك".4
هل يستطيع فاحص مجاني عبر الإنترنت اكتشاف البرمجيات الخبيثة في موقعي؟
فقط البرمجيات الخبيثة المرئية من الخارج. يفحص Sucuri SiteCheck الصفحات التي يستطيع تحميلها بحثًا عن البرمجيات الخبيثة المعروفة والإدراج في القوائم السوداء والشيفرة الخبيثة، لكن "الفاحصات عن بُعد وصولها محدود والنتائج غير مضمونة" وهو "لن يكتشف أي شيء على جانب الخادم".6 والأبواب الخلفية المخفية تحتاج إلى فحص يملك الوصول إلى الملفات.
لماذا يحذّر Chrome الزوار من أن موقعي غير آمن؟
منذ أكتوبر 2026، يطلب Chrome من المستخدمين الإذن قبل إجراء اتصال HTTP غير آمن (يُفتح في علامة تبويب جديدة)، والإعداد مفعّل لكل المستخدمين افتراضيًا.7 والإصلاح هو شهادة HTTPS صالحة مع إعادة توجيه من كل عنوان HTTP؛ ويسرد تقرير HTTPS في Search Console المشكلات التي تمنع عرض الصفحات عبر HTTPS، مع أمثلة لعناوين URL.9
كم مرة ينبغي أن أجري اختبار أمان الموقع؟
أجرِ اختبار أمان الموقع كل ربع سنة، وبعد أي تغيير في الاستضافة أو نظام إدارة المحتوى أو القالب أو إضافة رئيسية. فالشهادات تنتهي صلاحيتها وثغرات الإضافات الجديدة تظهر باستمرار (11,334 في منظومة WordPress في 2025)،12 فنتيجة العام الماضي لا تقول الكثير عن اليوم.
المراجع
كل رقم في المقال يحيل إلى مصدره أدناه.
-
Google — Google Safe Browsing (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
web.dev (Google) — Request a review (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
Qualys SSL Labs — SSL Server Rating Guide, version 2009r (يُفتح في علامة تبويب جديدة)، مايو 2025. ↩
-
MDN — HTTP Observatory: Frequently asked questions (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
Internet.nl — About the website test (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
Sucuri — Free website malware and security checker (SiteCheck) (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
Google — Chrome now warns before insecure HTTP connections (يُفتح في علامة تبويب جديدة)، أكتوبر 2026. ↩
-
Verizon — 2025 Data Breach Investigations Report (يُفتح في علامة تبويب جديدة)، أبريل 2025. ↩
-
Google Search Central Blog — The new HTTPS report in Search Console (يُفتح في علامة تبويب جديدة)، سبتمبر 2022. ↩
-
Qualys SSL Labs — SSL Server Test (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
MDN — HTTP Observatory Scoring Methodology (يُفتح في علامة تبويب جديدة)، تمت الزيارة في نوفمبر 2026. ↩
-
Patchstack — State of WordPress Security in 2026 (يُفتح في علامة تبويب جديدة)، فبراير 2026. ↩
-
Patchstack — State of WordPress Security in 2025 (يُفتح في علامة تبويب جديدة)، مارس 2025. ↩
عن هذا المقال
كتبه Nasir Ali Joiya، الرئيس التنفيذي والمؤسس المشارك لشركة ZAPTA Technologies. راجعه فريق ContentMas الذي يطوّر ContentMas، وهي أداة تدقيق SEO مدعومة بالذكاء الاصطناعي تفحص المواقع وفق ست ركائز لـ Google ومحركات البحث بالذكاء الاصطناعي. ترتبط الحقائق والأرقام بمصادرها الأصلية في قسم المراجع. آخر مراجعة: 8 نوفمبر 2026. هل لاحظت معلومة قديمة؟ راسلنا وسنصححها.
تدقيق مجاني للموقع
اعرف درجة موقعك لدى محركات البحث ومساعدي الذكاء الاصطناعي.
درجة واحدة، ودرجات الركائز الست، وقائمة إصلاحات مرتبة خلال دقائق. دون بطاقة ائتمان.
ابدأ التدقيق المجاني