
Seguridad
Cabeceras de seguridad, HTTPS y HSTS: lo que un escáner ve en segundos
Las cabeceras de seguridad, un certificado válido y HSTS son lo primero que comprueba cualquier escáner. HSTS está en el 36% de las páginas y CSP en el 22%. Qué configurar y en qué orden.
 Por Nasir Ali Joiya, CEO y cofundador de ZAPTA TechnologiesPublicado el 18 min de lectura 10 fuentes citadas
Resumir con IA
¿Poco tiempo? Abre este artículo en tu asistente de IA con una instrucción ya preparada.
- ChatGPT (se abre en una pestaña nueva con una instrucción de resumen)
- Perplexity (se abre en una pestaña nueva con una instrucción de resumen)
- Grok (se abre en una pestaña nueva con una instrucción de resumen)
Claude y Gemini se abren con la instrucción copiada: pégala para empezar.
En esta página
- ¿Qué comprueba un escáner en el primer segundo?
- ¿Por qué HTTPS sigue necesitando atención en 2026?
- ¿Qué es HSTS y por qué es la primera cabecera que añadir?
- ¿Afectan las cabeceras de seguridad al posicionamiento en Google?
- ¿Qué cabeceras de seguridad importan y qué deben decir?
- ¿Cómo añades cabeceras de seguridad sin romper el sitio?
- ¿Cómo ayuda ContentMas con las cabeceras de seguridad y HTTPS?
- Conclusiones clave
- Preguntas frecuentes
Respuesta breve
En resumen: las cabeceras de seguridad, un certificado HTTPS válido y una redirección correcta de HTTP a HTTPS son lo primero que cualquier escáner, navegador o rastreador lee sobre tu web, y lo lee en la primera respuesta, antes de una sola palabra de contenido. HTTPS en sí es casi universal (el 98.8% de las peticiones móviles en el Web Almanac de 2025), pero las cabeceras que lo afianzan no lo son: HSTS aparece en el 36% de las páginas móviles y Content-Security-Policy en el 21.9%.1 Google dice que HSTS no afecta a la Búsqueda, y Chrome 154 ahora pide permiso antes de cargar cualquier sitio público por HTTP sin cifrar, así que estas cabeceras sirven para conservar visitantes, no para ganar posiciones.23 Activa HTTPS con un certificado válido, redirige HTTP a HTTPS en el mismo host, añade Strict-Transport-Security, X-Content-Type-Options, X-Frame-Options o frame-ancestors, Referrer-Policy y una Content-Security-Policy, en ese orden, y revisa la fecha de caducidad del certificado ahora que la vigencia se reduce a 47 días.456
Alguien pasa un escáner gratuito por tu web. Treinta segundos después tiene una nota en forma de letra, una lista en rojo y una pregunta para ti: ¿por qué falta esto? El escáner no ha leído tu contenido, tus precios ni tus reseñas. Ha leído las cabeceras de respuesta de una página.
Las cabeceras de seguridad son la parte de una web que nadie ve y que todas las herramientas comprueban. Este artículo explica qué miran esas comprobaciones, qué hace en realidad la web medida, qué cabeceras importan y en qué orden, y cómo configurarlas sin romper el sitio.
¿Qué comprueba un escáner en el primer segundo?
Cuatro cosas, todas de la primera respuesta HTTP: si la página se sirve por HTTPS con un certificado válido, si la versión HTTP redirige a HTTPS en el mismo host, qué cabeceras de seguridad devuelve y qué dicen. Nada de esto necesita el cuerpo de la página, así que un escáner puede calificar un sitio antes de que el HTML haya cargado.
La referencia para la mayoría de estas herramientas es el HTTP Observatory de MDN. Empieza cada sitio con 100 puntos, resta penalizaciones por protecciones ausentes o débiles, y solo suma bonificaciones si el resultado ya es de 90 o más; la puntuación máxima posible es 145 y las notas van de A+ (100 o más) a F (de 0 a 24).7 También comprueba el orden de la redirección: http://example.com debe ir primero a https://example.com y solo después a https://www.example.com; una redirección directa de HTTP a la dirección HTTPS con www es "una redirección incorrecta (y penalizada)".7
Esa es la visión del escáner. La del navegador importa más, porque todos los visitantes usan uno.
¿Por qué HTTPS sigue necesitando atención en 2026?
Porque los últimos puntos porcentuales de HTTP ahora son visibles para los visitantes. El equipo de seguridad de Chrome escribió en octubre de 2025 que la proporción de navegaciones de Chrome por HTTPS subió de "alrededor del 30-45% en 2015" a "el rango del 95-99% hacia 2020", y luego se estancó, y que "unos pocos puntos porcentuales de navegaciones HTTP siguen siendo muchas navegaciones".2 Su respuesta es un cambio por defecto: con Chrome 154 en octubre de 2026, "Chrome pedirá permiso al usuario antes del primer acceso a cualquier sitio público sin HTTPS".2 El ajuste, Usar siempre conexiones seguras, se activó en abril de 2026 para los usuarios de Navegación segura mejorada y ahora es el valor por defecto para todos; las direcciones privadas como 192.168.0.1 quedan excluidas, y Chrome solo avisa en un sitio nuevo o que no se ha visitado recientemente.2
La misma publicación señala algo que pilla a muchos sitios: gran parte del HTTP es "solo para redirecciones a HTTPS", que antes era invisible para los usuarios y ahora no lo es.2 Si un enlace antiguo, una URL impresa o un marcador todavía empieza por http://, la primera visita muestra un aviso antes de que se ejecute tu redirección.
La guía de la Búsqueda de Google es sencilla: "Google recomienda encarecidamente usar HTTPS en tu sitio para proteger la seguridad y la privacidad de tus usuarios. Si tu sitio tiene una página con dirección HTTP y HTTPS, Google prefiere indexar la versión HTTPS".8 El informe HTTPS de Search Console enumera las formas en que un sitio falla esa prueba: un certificado no válido ("Normalmente esto afecta a todo el sitio"), una URL HTTPS que redirige a HTTP, un sitemap que apunta a URL HTTP, una página HTTP que se declara canónica, y una URL HTTPS bloqueada por robots.txt.8 Añade un aviso que conviene leer dos veces: "Si un sitio tiene muchos problemas de HTTPS, puede llevar a Google a dejar de rastrear tus páginas HTTPS".8
Así que el problema rara vez es "no hay HTTPS". Es un certificado caducado, un certificado para el nombre de host equivocado, una redirección que va en la dirección contraria, o una página que carga una imagen por HTTP. Eso es lo que el escáner marca, y lo que el navegador ahora le muestra al visitante.
¿Qué es HSTS y por qué es la primera cabecera que añadir?
HSTS (HTTP Strict Transport Security) es una cabecera de respuesta, Strict-Transport-Security, que indica al navegador que use HTTPS para tu dominio en todas las visitas futuras sin probar HTTP primero. La definición de MDN: "informa a los navegadores de que solo se debe acceder al host mediante HTTPS, y de que cualquier intento futuro de acceder a él mediante HTTP debe actualizarse automáticamente a HTTPS. Además, en las conexiones futuras al host, el navegador no permitirá al usuario saltarse los errores de conexión segura, como un certificado no válido".9
Tres detalles deciden si funciona.
1. Solo cuenta por HTTPS
"Los navegadores ignoran la cabecera si se envía por HTTP", porque de lo contrario un atacante en la red podría reescribirla.9 Enviar HSTS en la respuesta HTTP no sirve de nada; tiene que ir en la respuesta HTTPS, incluidas las redirecciones HTTPS.94
2. No protege la primera visita
"Una debilidad de HSTS es que no entra en vigor hasta que el navegador ha hecho al menos una conexión segura al host y ha recibido la cabecera Strict-Transport-Security".9 La primera petición http:// queda sin proteger. La lista de precarga existe para cubrir ese hueco: Chrome incorpora una lista de dominios que son solo HTTPS, y Firefox, Safari y Edge construyen sus listas a partir de ella.4
3. La precarga es difícil de deshacer
Para entrar en la precarga, un sitio debe servir un certificado válido, redirigir HTTP a HTTPS en el mismo host, servir todos los subdominios por HTTPS, incluidos los internos, y enviar un max-age de al menos 31536000 segundos (un año) con includeSubDomains y preload.4 El sitio que gestiona la lista advierte de que "la inclusión en la lista de precarga no se puede deshacer fácilmente" y de que la retirada "tarda meses en llegar a los usuarios con una actualización de Chrome", así que pide que no solicites la inclusión "a menos que estés seguro de que puedes mantener HTTPS en todo tu sitio y en todos sus subdominios a largo plazo".4 Su consejo de despliegue es ir subiendo por etapas: max-age=300 para cinco minutos de pruebas, luego 604800 (una semana), luego 2592000 (un mes), esperando el periodo completo en cada etapa y vigilando si hay páginas rotas antes de subirlo.4
La web medida muestra hasta dónde llega la mayoría de los sitios. En el Web Almanac de 2025, el 36% de las páginas móviles enviaba HSTS, "una subida de 6 puntos porcentuales respecto a la edición anterior"; el 96% de ellas tenía un max-age válido, la mediana era de 365 días, alrededor del 40% incluía los subdominios y alrededor del 22% llevaba la directiva preload.1
¿Afectan las cabeceras de seguridad al posicionamiento en Google?
No, y Google lo ha dicho directamente. Cuando en una sesión de preguntas de Search Central de 2023 le preguntaron si HSTS influye en el posicionamiento, John Mueller respondió: "No, la cabecera HSTS no afecta a la Búsqueda". Google usa la canonicalización para elegir qué versión de una página indexar y "no se basa en cabeceras como las que se usan para HSTS", explicó, y añadió: "Usar estas cabeceras es, eso sí, estupendo para los usuarios".3
Ese es el marco correcto para todas las cabeceras de este artículo. No ganan una posición. Evitan que un visitante vea un aviso, que se ejecuten scripts inyectados, que otro sitio enmarque tus páginas, y que alguien se salte un error de certificado con un clic. Un asistente de IA que recomienda tu sitio y un cliente que hace clic en el enlace llegan a la misma primera respuesta; la guía sobre seguridad web y confianza explica qué pasa cuando esa respuesta es una página de aviso.
¿Qué cabeceras de seguridad importan y qué deben decir?
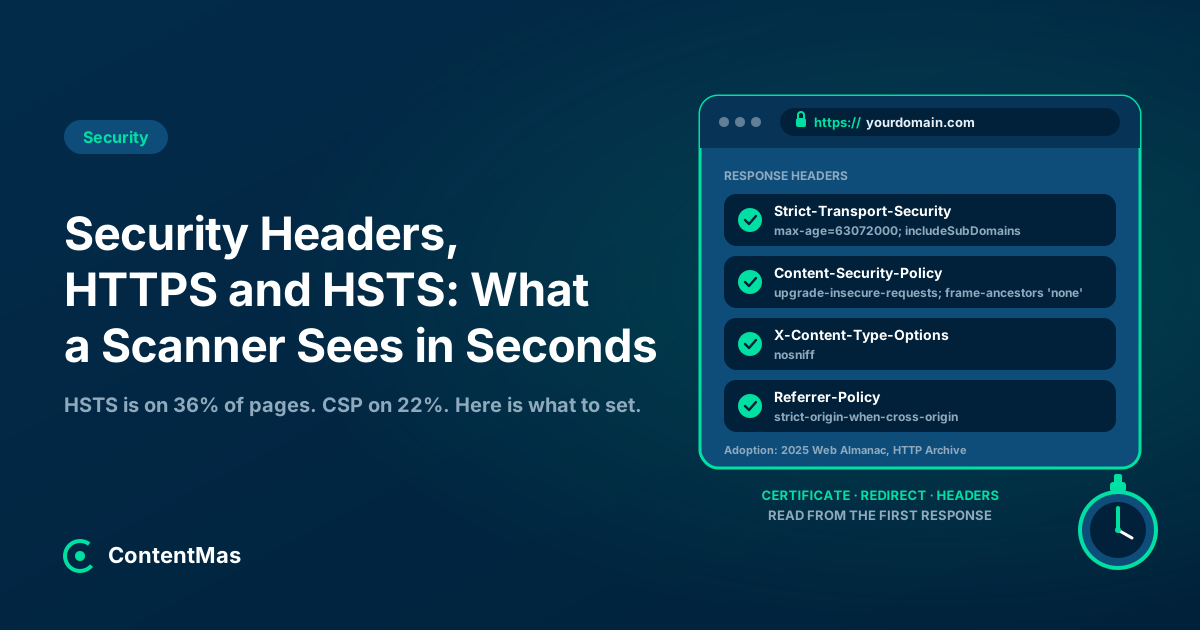
Seis cabeceras cubren lo que los navegadores aplican hoy. Los valores de abajo son las recomendaciones de la cheat sheet de OWASP; las cifras de adopción vienen del Web Almanac de 2025.51
| Cabecera | Valor recomendado | Qué evita | Porcentaje de páginas móviles (2025) |
|---|---|---|---|
| Strict-Transport-Security | max-age=63072000; includeSubDomains; preload (subir por etapas primero) | Degradación a HTTP, errores de certificado saltados con un clic | 36% |
| X-Content-Type-Options | nosniff | Que el navegador adivine el tipo de archivo y ejecute un archivo como script | Casi el 50% |
| X-Frame-Options / CSP frame-ancestors | DENY, o frame-ancestors 'none' en CSP | Que tus páginas se enmarquen dentro de otro sitio (clickjacking) | Alrededor del 30% (X-Frame-Options) |
| Referrer-Policy | strict-origin-when-cross-origin | Que las URL completas, con sus parámetros, se filtren a otros sitios | No se informa en el capítulo de 2025 |
| Content-Security-Policy | Una lista de permitidos por sitio; empieza con Report-Only | Scripts inyectados y contenido mixto | 21.9% |
| Permissions-Policy | geolocation=(), camera=(), microphone=() | Que el contenido incrustado use funciones del dispositivo | 3.7% |
Fuentes: valores de OWASP; adopción del Web Almanac de 2025.51
Dos cabeceras deben ir en el sentido contrario. OWASP dice que hay que "Eliminar todas las cabeceras X-Powered-By" y eliminar o vaciar la cabecera Server, porque ambas le dicen a un atacante qué software y qué versión atacar.5 La antigua cabecera X-XSS-Protection debe ponerse a 0 o dejarse fuera, ya que "en algunos casos, esta cabecera puede crear vulnerabilidades XSS en sitios web que de otro modo serían seguros".5
Content-Security-Policy merece una nota de realismo. OWASP la califica de "compleja de configurar y mantener".5 El Web Almanac encontró que "la mayoría de los sitios web usan CSP para las directivas upgrade-insecure-requests y frame-ancestors", las partes fáciles y seguras, y que el 92% de las políticas que restringen scripts siguen permitiendo unsafe-inline, lo que elimina la mayor parte de la protección.1 Una política corta que actualiza las peticiones inseguras y bloquea el enmarcado es una mejora real; una política estricta de scripts es un proyecto.
¿Cómo añades cabeceras de seguridad sin romper el sitio?
De una en una, primero en una copia de pruebas, con una prueba después de cada una, de la de menor riesgo a la de mayor.
Paso 1: Arregla el certificado y la redirección
Abre http://tudominio.com en una ventana privada y mira adónde va. Debe aterrizar en https://tudominio.com (mismo host) y solo después en www u otro host si ese es tu canónico.7 Comprueba que el certificado cubre tanto el dominio sin www como el www, y apunta su fecha de caducidad. El informe HTTPS de Search Console muestra qué URL indexadas siguen siendo HTTP y por qué.8
Paso 2: Añade las tres cabeceras seguras
X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin y X-Frame-Options: DENY (o SAMEORIGIN si enmarcas tus propias páginas) no rompen casi nada en una web normal.5 Para una página que incrustas a propósito en otro sitio, como un widget de reservas, usa en su lugar frame-ancestors de CSP con el dominio permitido.5
Paso 3: Activa HSTS con un max-age corto
Empieza con Strict-Transport-Security: max-age=300; includeSubDomains y abre todos los subdominios que tengas, incluidos los de pruebas, correo y herramientas internas.4 Todo lo que solo funcione por HTTP dejará de funcionar para cualquiera que haya visitado el sitio principal. Sube el valor por etapas a una semana, un mes, y luego uno o dos años, y deja preload fuera hasta que todo el dominio lleve meses funcionando por HTTPS.4
Paso 4: Empieza una Content-Security-Policy en modo Report-Only
Comienza con Content-Security-Policy-Report-Only y una política de upgrade-insecure-requests; frame-ancestors 'none', y luego añade orígenes de scripts y estilos a medida que los informes muestren lo que carga el sitio.5 Cambia a la cabecera que la aplica solo cuando los informes estén tranquilos; una política estricta puesta demasiado pronto rompe la analítica, los widgets de chat y los formularios.
Paso 5: Oculta las versiones del software
Elimina X-Powered-By y pon en Server un valor que no informe de nada.5 Los visitantes no notan nada; los atacantes pierden una pista gratis.
Paso 6: Automatiza la renovación del certificado
Este paso es nuevo en 2026. En abril de 2025 el CA/Browser Forum, el organismo de las autoridades de certificación y los fabricantes de navegadores, aprobó la votación SC-081v3 con el voto a favor de 25 autoridades de certificación y de los cuatro fabricantes de navegadores (Apple, Google, Microsoft y Mozilla), para una "Reducción gradual del periodo máximo de validez de 398 días a 47 días", con reducciones "que empiezan en marzo de 2026 y terminan en marzo de 2029".6 El primer paso entró en vigor el 15 de marzo de 2026, cuando la validez máxima bajó a 200 días; baja a 100 días el 15 de marzo de 2027 y a 47 días el 15 de marzo de 2029.10 Un certificado renovado a mano una vez al año ahora caduca a mitad de año. Si tu proveedor de alojamiento o tu CDN renueva automáticamente (la mayoría lo hace, mediante el protocolo ACME), confírmalo; si alguien renueva a mano, esa tarea está a punto de convertirse en mensual.10
¿Cómo ayuda ContentMas con las cabeceras de seguridad y HTTPS?
ContentMas es una herramienta SEO impulsada por IA que audita tu web para Google y los motores de búsqueda con IA, y te muestra exactamente qué corregir para posicionarte mejor y conseguir que te citen. Su pilar de Seguridad lee la misma primera respuesta que un escáner: HTTPS con un certificado válido, contenido mixto en páginas HTTPS, HSTS, Content-Security-Policy, protección contra clickjacking (X-Frame-Options o frame-ancestors), X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy, y si X-Powered-By y la versión del servidor están ocultos. Cada hallazgo llega con el valor de cabecera que enviar y una prioridad, así que las correcciones de arriba te llegan como una lista en el orden en que deben hacerse.
El pilar de Seguridad trabaja junto a Actualidad del contenido, Calidad del contenido, Confianza y autenticidad, Preparación SEO y GEO (visibilidad en Google y en los motores de búsqueda con IA; GEO significa optimización para motores generativos, Generative Engine Optimization) y Preparación técnica, en 700+ KPI. El plan gratuito lee hasta 10 páginas por análisis, 3 análisis cada 24 horas. Consulta cómo puntuamos o haz una auditoría.
Conclusiones clave
- Los escáneres califican la primera respuesta HTTP: certificado, redirección y cabeceras. El HTTP Observatory de MDN empieza con 100 puntos, resta por lo que falta, y penaliza una redirección que se salta el paso HTTPS en el mismo host.7
- HTTPS es casi universal (el 98.8% de las peticiones móviles), pero HSTS está en el 36% de las páginas móviles y Content-Security-Policy en el 21.9%.1
- Chrome 154 (octubre de 2026) pide permiso antes de la primera visita a cualquier sitio público por HTTP, incluidos los sitios que usan HTTP solo para redirigir.2
- Google dice que "la cabecera HSTS no afecta a la Búsqueda" y que estas cabeceras son "estupendas para los usuarios"; el informe HTTPS de Search Console muestra qué URL indexadas siguen fallando en HTTPS.83
- HSTS solo funciona por HTTPS, no cubre la primera visita, y es difícil de deshacer una vez precargado; sube
max-agepor etapas de 5 minutos a un año y añadepreloadal final.94 - La vigencia de los certificados bajó a 200 días en marzo de 2026 y llegará a 47 días en marzo de 2029, así que la renovación debe automatizarse o programarse.610
Nada de esto se ve en la página, y nada de esto mueve una posición. Decide si el visitante que te encontró, a través de Google o de una respuesta de IA, llega a la página sin un aviso. Es la señal de confianza más barata que tiene una web, y se arregla en una tarde.
Lecturas relacionadas: Cómo afecta la seguridad web al posicionamiento y a la confianza de tus clientes y Por qué los asistentes de IA no recomiendan tu negocio: las señales de confianza que te faltan
Las guías de los seis pilares: Técnica · Calidad del contenido · Confianza · Actualidad · Seguridad · SEO y GEO · Cómo puntúa ContentMas cada pilar
Preguntas frecuentes
¿Son las cabeceras de seguridad un factor de posicionamiento en Google?
No. John Mueller, de Google, dijo en 2023 que "la cabecera HSTS no afecta a la Búsqueda" y que Google elige la versión de una página que indexar mediante la canonicalización, no mediante cabeceras, y añadió que "Usar estas cabeceras es, eso sí, estupendo para los usuarios".3 HTTPS en sí es una señal aparte y ligera, y Google prefiere indexar la versión HTTPS de una página cuando existen las dos.8
¿Cuál es la diferencia entre HTTPS y HSTS?
HTTPS es la conexión cifrada y el certificado que hay detrás. HSTS es una cabecera de respuesta que indica al navegador que use HTTPS para tu dominio en todas las visitas futuras y que no deje al usuario saltarse un error de certificado.9 HTTPS funciona sin HSTS; HSTS no hace nada sin HTTPS, porque los navegadores ignoran la cabecera cuando llega por HTTP.9
¿Qué cabeceras de seguridad debería configurar primero una web pequeña?
Empieza por las tres que no rompen casi nada: X-Content-Type-Options: nosniff, Referrer-Policy: strict-origin-when-cross-origin y X-Frame-Options: DENY.5 Luego añade Strict-Transport-Security con un max-age corto y súbelo por etapas, y termina con una Content-Security-Policy probada en modo Report-Only.45
¿Debería añadir mi dominio a la lista de precarga de HSTS?
Solo cuando todos los subdominios, incluidos los internos, lleven mucho tiempo funcionando por HTTPS. La lista de precarga exige un max-age de un año con includeSubDomains y preload, y el sitio que la gestiona advierte de que la inclusión "no se puede deshacer fácilmente" y de que la retirada tarda meses en llegar a los usuarios.4
¿Cada cuánto hay que renovar ahora los certificados SSL?
Desde el 15 de marzo de 2026 un certificado público puede ser válido como máximo 200 días; desde el 15 de marzo de 2027 son 100 días, y desde el 15 de marzo de 2029, 47 días, según la votación SC-081v3 del CA/Browser Forum.610 La mayoría de los proveedores de alojamiento y CDN renuevan automáticamente mediante el protocolo ACME; si el tuyo no lo hace, configura la automatización o un recordatorio de renovación antes de la próxima caducidad.10
Referencias
Cada número del artículo enlaza con su fuente más abajo.
-
HTTP Archive — Security, Web Almanac 2025 (se abre en una pestaña nueva), enero de 2026. ↩
-
Google Online Security Blog — HTTPS by default (se abre en una pestaña nueva), octubre de 2025. ↩
-
Search Engine Journal — Google Answers If Security Headers Offer Ranking Influence (se abre en una pestaña nueva), junio de 2023. ↩
-
hstspreload.org — HSTS Preload List Submission (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
OWASP Cheat Sheet Series — HTTP Security Response Headers Cheat Sheet (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
CA/Browser Forum — Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods (se abre en una pestaña nueva), abril de 2025. ↩
-
MDN Web Docs — HTTP Observatory: Scoring Methodology (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Search Console Help — HTTPS report (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
MDN Web Docs — Strict-Transport-Security header (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Sectigo — 200-day certificate expiration begins (se abre en una pestaña nueva), septiembre de 2026. ↩
Sobre este artículo
Escrito por Nasir Ali Joiya, CEO y cofundador de ZAPTA Technologies. Revisado por el equipo de ContentMas, que desarrolla ContentMas, una herramienta de auditoría SEO impulsada por IA que analiza los sitios en seis pilares para Google y los motores de búsqueda con IA. Los datos y las cifras enlazan a sus fuentes originales en las Referencias. ¿Has visto algo desactualizado? Escríbenos y lo corregiremos.
Auditoría web gratuita
Descubre qué puntuación obtiene tu web en los buscadores y los asistentes de IA.
Una puntuación global, seis puntuaciones de pilar y una lista de correcciones priorizada en pocos minutos. Sin tarjeta de crédito.
Empezar auditoría gratuita