
Seguridad
Cómo afecta la seguridad web al posicionamiento y a la confianza de tus clientes
HTTPS es una señal de posicionamiento menor, pero las páginas hackeadas, los avisos del navegador y las cabeceras que faltan pueden costarte visibilidad en buscadores y clientes muy rápido.
 Por Nasir Ali Joiya, CEO y cofundador de ZAPTA TechnologiesPublicado el 13 min de lectura 11 fuentes citadas
Resumir con IA
¿Poco tiempo? Abre este artículo en tu asistente de IA con una instrucción ya preparada.
- ChatGPT (se abre en una pestaña nueva con una instrucción de resumen)
- Perplexity (se abre en una pestaña nueva con una instrucción de resumen)
- Grok (se abre en una pestaña nueva con una instrucción de resumen)
Claude y Gemini se abren con la instrucción copiada: pégala para empezar.
En esta página
- ¿Es HTTPS un factor de posicionamiento en Google?
- ¿Por qué los avisos de seguridad del navegador dañan la confianza y las conversiones?
- ¿Cómo afecta al SEO que hackeen tu web?
- ¿Por qué los plugins desactualizados son el mayor riesgo para las webs pequeñas?
- ¿Qué problemas de seguridad importan más para el SEO y la confianza?
- ¿Las cabeceras de seguridad afectan al SEO?
- ¿Qué encuentra una auditoría de seguridad web?
- Lista de comprobación de seguridad web para hacer hoy
- Cómo lo comprueba ContentMas
- Preguntas frecuentes
Respuesta breve
En resumen: HTTPS por sí solo es una señal de posicionamiento pequeña, así que activarlo no hará subir una página floja. El riesgo mayor va en sentido contrario: las páginas hackeadas, las inyecciones de spam y los avisos del navegador pueden hundir una web en los resultados de Google o sacarla de ellos, y espantar a los visitantes antes de que lean una sola palabra. La seguridad no sirve tanto para ganar posiciones como para no perderlas.12
La mayoría de los dueños de pequeños negocios oyen "seguridad" y piensan en un problema de informática, no de marketing. Hasta que un cliente envía una captura de una página de aviso en rojo, o Search Console informa de contenido hackeado, o el tráfico cae y nadie sabe por qué.
Las causas habituales son aburridas: una página que todavía carga una imagen por HTTP, un plugin que nadie actualizó, un formulario de contacto sin protección, una carpeta de pruebas (staging) olvidada. Esta guía explica lo que Google dice realmente, lo que ven los visitantes y qué corregir primero.
¿Es HTTPS un factor de posicionamiento en Google?
Sí, pero menor. Google anunció HTTPS como señal de posicionamiento en agosto de 2014.1 En aquel momento, Google lo describió como "solo una señal muy ligera" que afectaba a menos del 1% de las búsquedas a nivel mundial.3 La guía actual de Google sobre la experiencia en la página sigue preguntando a los propietarios si sus páginas "se sirven de forma segura" y los remite al informe HTTPS de Search Console.4
La misma guía aclara que no existe una única señal de experiencia en la página y que unas buenas puntuaciones no garantizan los primeros puestos.4 Por eso conviene ver HTTPS como un requisito mínimo. Hoy casi todo el mundo lo tiene: el Web Almanac 2024 comprobó que el 96% de las páginas de inicio usan HTTPS, tanto en escritorio como en móvil.5 No tenerlo hace que destaques por el motivo equivocado.
¿Por qué los avisos de seguridad del navegador dañan la confianza y las conversiones?
Los avisos del navegador detienen a los visitantes justo cuando deciden si confiar en ti. Una etiqueta "No seguro" junto a un proceso de pago o un formulario de contacto, o un aviso rojo a pantalla completa, le da al visitante un motivo para irse antes de que tu contenido tenga una oportunidad.
Y esto se está endureciendo. Google anunció que Chrome 154, previsto para octubre de 2026, activa por defecto la opción "Usar siempre conexiones seguras", de modo que Chrome preguntará al usuario antes de su primera visita a un sitio público que no use HTTPS.6 En el experimento de Google, el usuario medio vio menos de uno de estos avisos por semana.6 Esa es la clave: los avisos ya son poco frecuentes, así que una web que provoca uno llama la atención.
Los problemas de seguridad también pueden aparecer en los resultados de búsqueda. El informe de problemas de seguridad de Google explica que las páginas afectadas pueden mostrar una etiqueta de advertencia en los resultados o una página de aviso en el navegador.2 No hemos encontrado datos publicados y verificables sobre cómo afectan estos avisos a las conversiones, así que no citaremos ninguna cifra. Según nuestra experiencia, eso sí, muy pocos visitantes ignoran un aviso de seguridad a pantalla completa para entrar en la web de un pequeño negocio.
¿Cómo afecta al SEO que hackeen tu web?
Una web hackeada puede perder posiciones, mostrar avisos a quienes buscan y recibir una acción manual de Google. Las políticas de spam de Google definen el contenido hackeado como "cualquier contenido colocado en un sitio sin permiso" y citan como formas habituales la inyección de código, la inyección de páginas, la inyección de contenido y las redirecciones maliciosas.7 Los sitios que incumplen estas políticas pueden posicionar peor o no aparecer en absoluto en los resultados, y una revisión humana puede acabar en una acción manual.7
La versión más común en webs pequeñas es el spam SEO: enlaces ocultos o páginas de apuestas o tiendas falsas que tú nunca escribiste. El informe de Sucuri de 2024 detectó 1.176.701 sitios web infectados, y el spam SEO representó el 38,4% de las infecciones.8 Muchos propietarios no se dan cuenta, porque el spam puede ocultarse a los visitantes normales y mostrarse solo a los rastreadores.8
La recuperación lleva tiempo. Google indica que hay que corregir todos los problemas en todas las páginas afectadas, porque arreglar solo algunas "no te devolverá parcialmente" a los resultados de búsqueda.2 Las revisiones pueden tardar días o semanas.2
¿Por qué los plugins desactualizados son el mayor riesgo para las webs pequeñas?
Los plugins desactualizados concentran la mayoría de las vulnerabilidades de WordPress. Patchstack registró 11.334 vulnerabilidades nuevas de WordPress en 2025, un 42% más que en 2024, y el 91% estaban en plugins.9 El núcleo de WordPress solo tuvo seis.9 Peor aún, el 46% de esas vulnerabilidades no tenían corrección del desarrollador cuando se hicieron públicas,9 así que actualizar es necesario, pero no siempre suficiente.
El mismo patrón aparece en los datos de brechas. El DBIR 2025 de Verizon concluyó que la explotación de vulnerabilidades fue el primer paso en el 20% de las brechas, un 34% más que el año anterior.10
¿Qué problemas de seguridad importan más para el SEO y la confianza?
Usa esta tabla para comparar lo que ven los visitantes, el efecto que puede tener en tu visibilidad en buscadores y la corrección.
| Problema de seguridad | Lo que ven los visitantes | Impacto en SEO | Corrección |
|---|---|---|---|
| Sin HTTPS | Etiqueta "No seguro"; desde Chrome 154, un aviso antes de la primera visita6 | Pierdes una señal de posicionamiento menor13 | Instala un certificado y redirige cada URL HTTP a HTTPS con un 301 |
| Contenido mixto (imágenes o scripts HTTP en páginas HTTPS) | Candado roto, imágenes o scripts bloqueados | Ninguna penalización directa que conozcamos, pero resta valor a la experiencia segura que pide Google4 | Actualiza los enlaces http:// escritos a mano en el contenido, los temas y los ajustes |
| Páginas o enlaces de spam por hackeo | A menudo nada; quien busca puede ver títulos de spam bajo tu nombre | Peor posicionamiento, eliminación o una acción manual7 | Limpia todas las páginas, cierra el agujero y después solicita una revisión2 |
| Malware o páginas engañosas | Etiqueta de advertencia en los resultados o un aviso rojo del navegador2 | Los visitantes quedan bloqueados antes de llegar a ti | Elimina el código, corrige todas las páginas y solicita una revisión en Search Console2 |
| Plugins o temas desactualizados | Nada, hasta que algo falla | Principal vía de entrada del contenido hackeado9 | Actualiza cada semana, borra los plugins que no uses y aplica parches virtuales cuando estén disponibles |
| Cabeceras de seguridad ausentes | Nada visible | Ningún efecto directo en el posicionamiento que conozcamos | Añade HSTS, CSP, X-Content-Type-Options y Referrer-Policy |
| Claves de API o secretos en JavaScript público | Nada visible | Indirecto: las claves filtradas pueden provocar abusos o una brecha | Lleva los secretos al servidor y rota las claves expuestas |
Fuente: elaborado por ContentMas a partir de Google Search Central, Search Engine Roundtable, Google Online Security Blog y Patchstack.1346279
¿Las cabeceras de seguridad afectan al SEO?
No de forma directa, al menos según lo que Google ha dicho públicamente. Las cabeceras de seguridad son una capa de defensa: reducen el daño si otra cosa falla, y así protegen el posicionamiento y la confianza que ya tienes. Pocas webs las usan. El Web Almanac 2024 encontró HSTS en el 34% de las respuestas de escritorio, X-Content-Type-Options en el 48%, Referrer-Policy en el 17% y CSP en el 19% de los hosts.5
Qué hace cada una, en palabras sencillas:
- HSTS (Strict-Transport-Security) indica al navegador que use solo HTTPS con tu web, en lugar de probar primero con HTTP.5
- Content-Security-Policy (CSP) enumera desde qué orígenes se pueden cargar scripts y otros archivos en tus páginas. Limita lo que puede hacer el código inyectado.
- X-Content-Type-Options: nosniff indica al navegador que no adivine el tipo de archivo, lo que bloquea algunos trucos basados en tipos de archivo.
- Referrer-Policy controla cuánta información de tu URL se comparte con otros sitios cuando un visitante sale por un enlace.
Te recomendamos añadirlas de una en una y probar después de cada cambio. Una CSP demasiado estricta puede romper la analítica, los widgets de chat o los formularios.
Los secretos expuestos merecen una mención aparte. Las claves de servicios de pago, de correo o de IA pegadas en el JavaScript del front-end las puede leer cualquiera que vea el código fuente de la página. Guárdalas en el servidor y rota cualquier clave que haya sido pública alguna vez.
¿Qué encuentra una auditoría de seguridad web?
Una auditoría de seguridad suele encontrar unas cuantas carencias pequeñas y fáciles de corregir, más que un gran agujero espectacular. En las webs de pequeños negocios, las más comunes son cabeceras de seguridad ausentes, una versión HTTP que no redirige, archivos que nunca deberían ser públicos y dominios de correo sin DMARC.
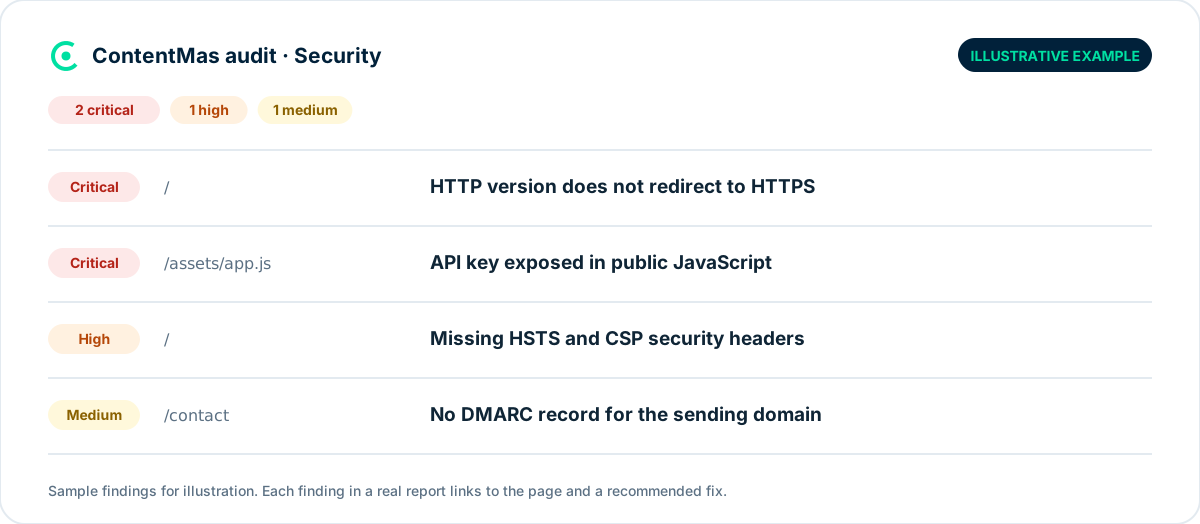
Fuente: ejemplo ilustrativo de un informe de ContentMas para un sitio inventado, no son datos reales. Las comprobaciones mostradas siguen las pautas de Google Search Central y HTTP Archive.1452
Lista de comprobación de seguridad web para hacer hoy
- Abre tu web en Chrome y revisa la barra de direcciones en la página de inicio, la de precios, la de contacto y una entrada antigua del blog.
- Escribe
http://delante de tu dominio y confirma que redirige a la versión HTTPS. - En Google Search Console, abre el informe de problemas de seguridad, el de acciones manuales y el informe HTTPS.42
- Busca
site:yourdomain.comen Google y revisa si hay páginas o títulos que nunca escribiste. - Actualiza WordPress, todos los plugins y todos los temas. Borra lo que no uses.
- Revisa las cabeceras de respuesta con las herramientas para desarrolladores de tu navegador (pestaña Red) y anota cuáles de las cuatro cabeceras anteriores faltan.
- Mira el código fuente de la página y busca palabras como
key,secretotokenen los scripts que hayas escrito tú. - Añade un CAPTCHA o una comprobación similar a los formularios públicos.
Cómo lo comprueba ContentMas
El pilar de Seguridad de una auditoría de ContentMas plantea una sola pregunta: ¿es la web segura para los visitantes y sus datos? Revisa HTTPS, los certificados y las cabeceras de seguridad, los archivos expuestos y los secretos o credenciales en el front-end, y la autenticación del correo y del dominio (SPF, DKIM y DMARC). Cada hallazgo recibe una prioridad (crítica, alta, media o baja) y una recomendación de corrección, para que sepas qué hacer primero. Los otros cinco pilares se analizan en el mismo escaneo. Consulta Cómo puntuamos para ver cómo los hallazgos se convierten en puntuaciones, o haz una auditoría gratuita de hasta 50 páginas, sin tarjeta de crédito.
Lecturas relacionadas: Which pages should a website audit check first? · ¿Pueden los rastreadores de IA leer tu web? · Señales de confianza y recomendaciones de la IA
Las guías de los seis pilares: Técnica · Calidad del contenido · Confianza · Actualidad · SEO y GEO · Cómo puntúa ContentMas cada pilar
Preguntas frecuentes
¿HTTPS mejora el posicionamiento en Google?
Un poco. Google describió HTTPS como una señal muy ligera cuando la lanzó en 2014.13 No hará subir una página floja, pero casi todos tus competidores ya lo tienen,5 y Chrome avanza hacia mostrar un aviso antes de entrar en sitios HTTP.6
¿Puede Google eliminar de sus resultados una web hackeada?
Sí. Google afirma que los sitios que incumplen sus políticas de spam, incluido el contenido hackeado, pueden posicionar peor o no aparecer en absoluto, y pueden recibir una acción manual.7 Después de la limpieza, solicitas una revisión en Search Console, que puede tardar días o semanas.2
¿Cómo sé si han hackeado mi web?
Revisa los informes de problemas de seguridad y de acciones manuales en Search Console, y busca site:yourdomain.com para encontrar páginas que nunca creaste.2 El spam SEO suele ocultarse a los visitantes normales,8 así que una web que se ve bien en tu navegador puede estar comprometida igualmente.
¿Qué es el contenido mixto y por qué importa?
El contenido mixto es una página HTTPS que carga imágenes, scripts o estilos por HTTP sin cifrar. Los navegadores pueden bloquear esos archivos o mostrar la página como no del todo segura.11 Te recomendamos corregirlo porque rompe el candado que los visitantes esperan ver.
¿Son las cabeceras de seguridad un factor de posicionamiento?
Google no ha dicho que las cabeceras de seguridad sean un factor de posicionamiento. Importan porque dificultan los ataques, y los ataques son lo que provoca contenido hackeado, avisos y pérdida de posiciones.7 La mayoría de las webs todavía no las tienen.5
Referencias
Cada número del artículo enlaza con su fuente más abajo.
-
Google Search Central Blog — HTTPS as a ranking signal (se abre en una pestaña nueva), agosto de 2014. ↩
-
Search Console Help — Security issues report (se abre en una pestaña nueva). ↩
-
Search Engine Roundtable — Going HTTPS/SSL Will Now Give You A Ranking Benefit In Google (se abre en una pestaña nueva), agosto de 2014. ↩
-
Google Search Central — Understanding page experience in Google Search results (se abre en una pestaña nueva), septiembre de 2026. ↩
-
HTTP Archive — Security, Web Almanac 2024 (se abre en una pestaña nueva), noviembre de 2024. ↩
-
Google Online Security Blog — HTTPS by default (se abre en una pestaña nueva), octubre de 2025. ↩
-
Google Search Central — Spam policies for Google web search (se abre en una pestaña nueva), agosto de 2026. ↩
-
Sucuri — 2024 Global Website Threat Report (se abre en una pestaña nueva), cubre de enero a diciembre de 2024. ↩
-
Patchstack — State of WordPress Security in 2026 (se abre en una pestaña nueva), febrero de 2026. ↩
-
Verizon — Verizon's 2025 Data Breach Investigations Report: Alarming surge in cyberattacks through third-parties (se abre en una pestaña nueva), abril de 2025. ↩
-
web.dev — What is mixed content? (se abre en una pestaña nueva) ↩
Sobre este artículo
Escrito por Nasir Ali Joiya, CEO y cofundador de ZAPTA Technologies. Revisado por el equipo de ContentMas, que desarrolla ContentMas, una herramienta de auditoría web que analiza los sitios en seis pilares para buscadores y asistentes de IA. Los datos y las cifras enlazan a sus fuentes originales en las Referencias. ¿Has visto algo desactualizado? Escríbenos y lo corregiremos.
Auditoría web gratuita
Descubre qué puntuación obtiene tu web en los buscadores y los asistentes de IA.
Una puntuación global, seis puntuaciones de pilar y una lista de correcciones priorizada en pocos minutos. Sin tarjeta de crédito.
Empezar auditoría gratuita