
Seguridad
Herramientas gratuitas para probar la seguridad de una web sin ser desarrollador
Seis herramientas gratuitas para probar la seguridad de una web, comparadas: qué revisa cada una desde fuera (avisos, HTTPS, cabeceras, malware, estándares) y qué no ve ninguna.
 Por Nasir Ali Joiya, CEO y cofundador de ZAPTA TechnologiesPublicado el Actualizado el 19 min de lectura 13 fuentes citadas
Resumir con IA
¿Poco tiempo? Abre este artículo en tu asistente de IA con una instrucción ya preparada.
- ChatGPT (se abre en una pestaña nueva con una instrucción de resumen)
- Perplexity (se abre en una pestaña nueva con una instrucción de resumen)
- Grok (se abre en una pestaña nueva con una instrucción de resumen)
Claude y Gemini se abren con la instrucción copiada: pégala para empezar.
En esta página
- ¿Qué comprueba en realidad una prueba gratuita de seguridad web?
- ¿Qué herramientas gratuitas de seguridad web merece la pena usar?
- ¿Cómo haces una prueba gratuita completa de seguridad web?
- ¿Qué no comprueba ninguna de estas herramientas gratuitas?
- ¿Cómo ayuda ContentMas a probar la seguridad de una web?
- Conclusiones clave
- Preguntas frecuentes
Respuesta breve
En resumen: las herramientas gratuitas de seguridad web que merece la pena ejecutar son Site Status de Google Safe Browsing y Search Console para saber si Google ya marca tu sitio,12 Qualys SSL Labs para el certificado y la configuración de HTTPS,3 MDN HTTP Observatory e Internet.nl para las cabeceras de seguridad y los estándares de los que depende un navegador,45 y Sucuri SiteCheck para el malware visible, las listas negras y el software desactualizado.6 Todas funcionan desde el navegador, no requieren instalación y terminan en minutos. Prueban lo que puede ver alguien desde fuera. Ninguna ve infecciones en el servidor, versiones ocultas de plugins ni contraseñas débiles,46 así que toma un resultado limpio como un buen comienzo, no como un certificado.
Te han preguntado si la web de la empresa es segura, y la respuesta honesta es que nadie lo ha comprobado. Chrome ahora avisa a los visitantes antes de cargar una página por HTTP sin cifrar,7 Google puede poner una etiqueta de advertencia a las páginas hackeadas en sus resultados,2 y los atacantes entran cada vez más a través de software sin parchear: la explotación de vulnerabilidades como primer paso creció un 34% en un año y ya supone el 20% de las brechas.8
No necesitas un pentester para encontrar los problemas básicos. Un puñado de herramientas gratuitas, cada una gestionada por un fabricante de navegadores, una empresa de seguridad o un organismo público, te dirán en media hora si tu sitio está marcado, si HTTPS está bien configurado y si las protecciones que espera un navegador están activadas. Esta guía abre la página de cada herramienta, explica qué revisa y qué no puede revisar, las pone en orden y termina con las lagunas que quedan cuando todas las pruebas gratuitas salen en verde.
¿Qué comprueba en realidad una prueba gratuita de seguridad web?
Una prueba gratuita de seguridad web mira tu sitio desde fuera, como lo hace el navegador de un visitante o un buscador, y compara lo que ve con una configuración correcta conocida. No inicia sesión, no lee los archivos de tu servidor ni intenta entrar por la fuerza.
Esa vista exterior cubre cuatro cosas: reputación (si Google u otras listas de bloqueo ya consideran peligroso el sitio),16 transporte (si el certificado HTTPS es válido y la configuración de cifrado está al día),3 protecciones del navegador (si están presentes las cabeceras de seguridad HTTP que frenan los ataques comunes)4 y síntomas visibles, como scripts inyectados, desfiguraciones y versiones de software que se anuncian en el código fuente de la página.6
No puede cubrir nada que esté por debajo de la superficie. Las preguntas frecuentes de MDN sobre HTTP Observatory dicen que la herramienta "no comprueba versiones de software desactualizadas, vulnerabilidades de inyección SQL, plugins vulnerables del sistema de gestión de contenidos, la creación o el almacenamiento inadecuados de contraseñas, y más".4 Sucuri dice lo mismo de su escáner: "Como el escáner remoto solo tiene acceso a lo que es visible a nivel de navegador, no detectará nada en el lado del servidor".6
¿Qué herramientas gratuitas de seguridad web merece la pena usar?
Seis herramientas gratuitas de prueba de seguridad web merecen la pena, y entre todas cubren la vista exterior. Cada fila se basa en la propia página de la herramienta a fecha de noviembre de 2026.
| Herramienta | Nivel gratuito hoy | Qué comprueba | Ideal para |
|---|---|---|---|
| Google Safe Browsing Site Status | Gratis; cualquier URL; sin cuenta1 | Si Safe Browsing califica actualmente el sitio como peligroso1 | Una respuesta en 10 segundos a "¿está marcado mi sitio?" |
| Google Search Console (informes Problemas de seguridad y HTTPS) | Gratis; solo sitios verificados29 | Contenido hackeado, malware, phishing; problemas que impiden servir páginas por HTTPS29 | Los avisos que el propio Google mostrará a tus visitantes |
| Qualys SSL Labs Server Test | Gratis; cualquier servidor web público; notas de A+ a F103 | Validez del certificado, versiones de protocolo, intercambio de claves, fortaleza del cifrado, HTTP Strict Transport Security (HSTS)3 | Comprobar que HTTPS está bien configurado, no solo presente |
| MDN HTTP Observatory | Gratis; cualquier sitio público; un análisis por sitio cada 60 segundos; los resultados son públicos4 | CSP, HSTS, cookies, redirecciones a HTTPS, política de referrer, protección contra frames y otras cabeceras411 | Encontrar protecciones del navegador que faltan |
| Sucuri SiteCheck | Análisis remoto gratuito; resultados no garantizados6 | Malware conocido, listas negras, errores del sitio, software desactualizado, código malicioso6 | Infecciones visibles y estado en listas de bloqueo en una sola vista |
| Test de sitios web de Internet.nl | Gratis; gestionado por la comunidad de Internet y el gobierno neerlandés5 | IPv6, Domain Name System Security Extensions (DNSSEC), HTTPS, cabeceras de seguridad, security.txt, Resource Public Key Infrastructure (RPKI)5 | Un informe de estándares que puedes entregar a tu proveedor de hosting |
| ContentMas Free | Gratis; 10 páginas por análisis; 3 análisis cada 24 horas | Seis pilares y más de 600 comprobaciones, incluida Seguridad junto con actualidad, calidad y confianza del contenido | Hallazgos de seguridad en el mismo informe que los problemas de contenido |
Fuente: elaboración propia a partir de las fuentes citadas en cada fila.
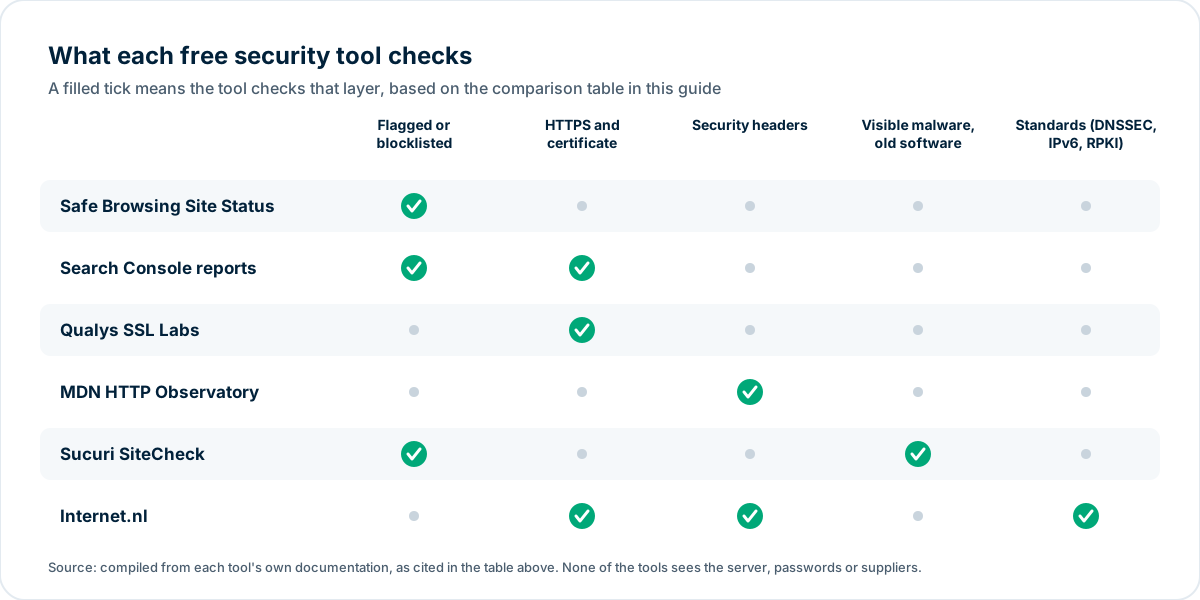
Fuente: elaboración propia a partir de la documentación de las herramientas citada en la tabla anterior.
Google Safe Browsing Site Status
Google Safe Browsing "ayuda a proteger más de cinco mil millones de dispositivos cada día mostrando avisos a los usuarios" cuando intentan abrir páginas peligrosas.1 El Informe de transparencia incluye la herramienta Site Status, "que puedes usar para ver si un sitio contiene actualmente contenido que Safe Browsing ha determinado que es peligroso".1 Escribe una URL y lee el veredicto. Si dice que el sitio no es seguro, los visitantes ya están viendo un aviso del navegador, y eso es lo primero que hay que arreglar.
Google Search Console: informes Problemas de seguridad y HTTPS
Search Console es gratis para los sitios que verifiques, y dos de sus informes son pruebas de seguridad en todo menos en el nombre. En el informe Problemas de seguridad Google te avisa de que ha detectado que un sitio está hackeado o es dañino para los visitantes, ya sea por spam, malware o phishing.2 Hasta que se corrija el problema, esos avisos "permanecerán en los resultados de búsqueda y en los navegadores como precaución para proteger a los usuarios".2 Cuando hayas limpiado el sitio, "selecciona Solicitar una revisión" y explica cómo lo limpiaste; las revisiones por malware "tardan unos días", mientras que las de sitios hackeados con spam "pueden tardar hasta varias semanas".2
El informe HTTPS te ayuda a "obtener información sobre tus páginas HTTPS que se muestran en la Búsqueda" y "enumera los problemas que impiden que las páginas se sirvan como HTTPS, junto con URL de ejemplo".9 Resuelve esos problemas hasta que todas tus páginas importantes se sirvan por HTTPS.
Qualys SSL Labs Server Test
SSL Labs ejecuta la prueba que la mayoría de la gente tiene en mente cuando habla de un "test SSL": "Este servicio online gratuito realiza un análisis en profundidad de la configuración de cualquier servidor web SSL de la Internet pública".10 Su guía de calificación se escribió "para que los administradores puedan evaluar con confianza la configuración SSL del servidor sin necesidad de convertirse en expertos en SSL".3 La prueba revisa primero el certificado; un certificado no confiable o un nombre que no coincide da una puntuación de cero, mostrada como nota T o M.3 Después puntúa la compatibilidad de protocolos (30%), el intercambio de claves (30%) y la fortaleza del cifrado (40%), con A a partir de 80 puntos, B desde 65, C desde 50 y F por debajo de 20.3 Las reglas actuales limitan la nota a B si el servidor todavía admite TLS 1.0 o 1.1, y a A- si falta TLS 1.3 o HSTS está desactivado.3
Una A o A+ significa que la conexión está bien cifrada. No significa que el sitio sea seguro: la propia guía dice que "SSL no aborda ni puede abordar varios posibles problemas de seguridad que pueden existir en un sitio web".3
MDN HTTP Observatory
HTTP Observatory, gestionado por MDN (el sitio de documentación para desarrolladores de Mozilla), "comprueba las medidas preventivas contra ataques de cross-site scripting (XSS), ataques de intermediario (MiTM), fugas de información entre dominios, cookies inseguras, compromisos de redes de distribución de contenidos (CDN) y certificados emitidos de forma incorrecta".4 En la práctica, eso significa las cabeceras de respuesta HTTP: Content Security Policy, Strict-Transport-Security, los flags de las cookies, la redirección de HTTP a HTTPS, Referrer-Policy, X-Content-Type-Options y la protección contra frames.4 Las puntuaciones van de 0 a un máximo actual de 145 y se traducen en notas desde A+ (100 o más) hasta F (24 o menos).11
Dos cosas que debes saber antes de ejecutarlo: "Cualquiera puede analizar cualquier dominio, y el historial de análisis de cada dominio es público", y "un sitio solo puede analizarse y devolver un nuevo resultado cada 60 segundos".4 No mira TLS en absoluto; ese es el trabajo de SSL Labs.4
Sucuri SiteCheck
El escáner gratuito de Sucuri "comprobará el sitio web en busca de malware conocido, virus, estado en listas negras, errores del sitio web, software desactualizado y código malicioso".6 Es lo más parecido a un análisis de malware que hay en esta lista, y también informa de si la versión de tu CMS está visiblemente desactualizada. Su aviso legal es honesto: "Sucuri SiteCheck es un escáner gratuito de seguridad de sitios web. Los escáneres remotos tienen acceso limitado y los resultados no están garantizados".6 Un SiteCheck limpio significa que no hay nada malicioso visible desde fuera, no que el servidor esté limpio.
Test de sitios web de Internet.nl
Internet.nl es "una iniciativa de la comunidad de Internet y el gobierno neerlandés".5 Su test de sitios web comprueba si un sitio es compatible con "estándares modernos de Internet": IPv6, DNSSEC, HTTPS, opciones de seguridad (cabeceras de seguridad HTTP y security.txt) y RPKI.5 Cada elemento fallido enlaza a una explicación, y la página de resultados es algo que puedes enviar a tu empresa de hosting con el mensaje "por favor, arreglen las filas en rojo".
¿Cómo haces una prueba gratuita completa de seguridad web?
Una prueba completa y gratuita de seguridad web ejecuta las seis herramientas en este orden. Cada paso lleva unos minutos, y el orden va de "los visitantes están recibiendo avisos ahora mismo" a "estaría bien tenerlo".
Paso 1: Comprueba si ya estás marcado
Introduce tu página de inicio en Safe Browsing Site Status.1 Si tienes Search Console, abre el informe Problemas de seguridad.2 Cualquier cosa que aparezca aquí tiene prioridad sobre todo lo que viene después, porque los avisos ya te están costando visitantes.
Paso 2: Prueba HTTPS
Ejecuta el test de SSL Labs en tu nombre de host principal.10 Arregla hoy mismo una nota T o M (un certificado no confiable o con un nombre incorrecto).3 Después abre el informe HTTPS de Search Console y resuelve los problemas que enumera para las páginas que no se sirven por HTTPS.9 Desde octubre de 2026, Chrome "pide permiso explícitamente a los usuarios antes de establecer una conexión HTTP insegura", para todos los usuarios de forma predeterminada, así que una página HTTP ahora interrumpe al visitante antes de cargarse.7
Paso 3: Revisa las protecciones del navegador
Ejecuta HTTP Observatory.4 Una D o una F suele significar unas pocas cabeceras que faltan y que un panel de hosting, un CDN o un plugin pueden añadir en una tarde: Strict-Transport-Security, X-Content-Type-Options, una Referrer-Policy y protección contra frames. Content Security Policy puede romper un sitio si se configura sin cuidado, así que pruébala primero en modo de solo informe o pregunta a tu desarrollador.
Paso 4: Busca infecciones visibles y software antiguo
Ejecuta Sucuri SiteCheck.6 Si informa de software desactualizado, actualízalo. En WordPress el riesgo está sobre todo en las extensiones: Patchstack contabilizó 11,334 nuevas vulnerabilidades en el ecosistema de WordPress en 2025, un 42% más que en 2024; "el 91% de las nuevas vulnerabilidades se encontraron en plugins y el 9% en temas", y solo seis se notificaron en el núcleo de WordPress.12 Casi la mitad, el 46%, "no recibió una corrección del desarrollador a tiempo para la divulgación pública", y por eso eliminar los plugins que no usas importa tanto como actualizar los que sí usas.12
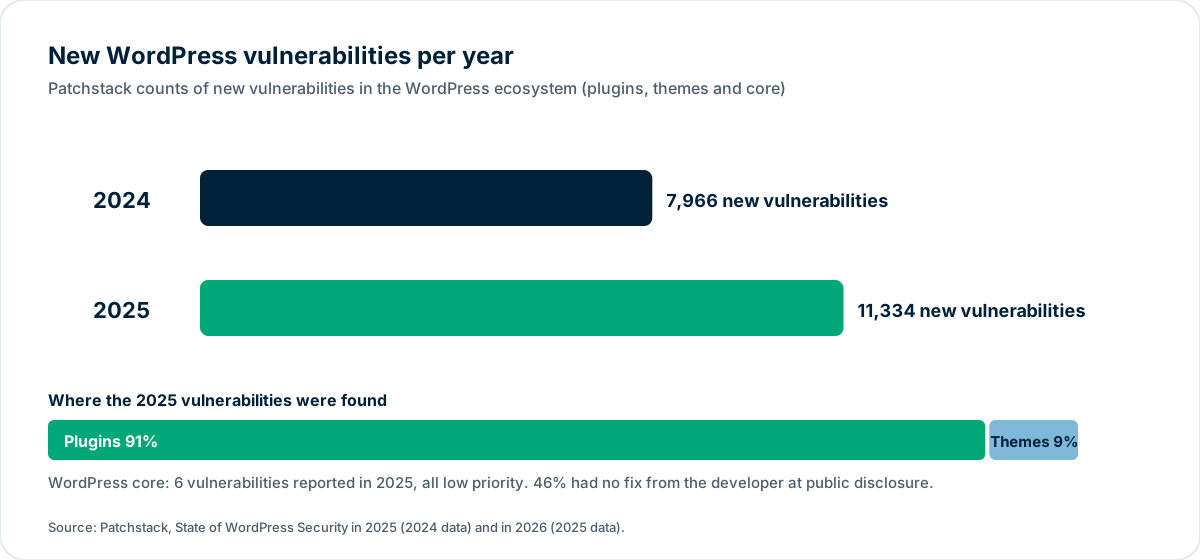
Fuente: Patchstack, State of WordPress Security in 2025 e in 2026.1213
Paso 5: Ejecuta el informe de estándares
Termina con Internet.nl.5 DNSSEC, IPv6 y RPKI suelen ser cosa de tu registrador o de tu hosting; el informe te dice a cuál preguntar.
Paso 6: Anota la fecha y repite cada trimestre
Una prueba de seguridad es una instantánea. Los certificados caducan, los plugins envejecen y una migración de hosting puede eliminar en silencio todas las cabeceras que añadiste. Guarda los seis resultados con la fecha, y vuelve a ejecutar el conjunto cada trimestre y después de cualquier cambio de hosting, CMS o tema.
¿Qué no comprueba ninguna de estas herramientas gratuitas?
Cuatro cosas, y son las que están detrás de la mayoría de los incidentes reales.
1. Si el propio servidor está limpio
Los escáneres remotos ven páginas renderizadas. Sucuri dice que su escáner "no detectará nada en el lado del servidor",6 y MDN incluye el software desactualizado, la inyección SQL y los plugins vulnerables del CMS entre las cosas que Observatory no comprueba.4 Una puerta trasera o una carpeta de phishing que no esté enlazada desde tus páginas pasa todas las pruebas gratuitas. Solo un análisis con acceso a los archivos puede encontrarlas.
2. Si los inicios de sesión están protegidos
Ninguna prueba externa puede decir si la cuenta de administrador usa una contraseña reutilizada, si la autenticación de dos factores está activada o cuántos antiguos colaboradores externos siguen teniendo acceso. El informe de 2025 de Verizon, elaborado a partir de más de 22,000 incidentes y 12,195 brechas confirmadas, sitúa el abuso de credenciales en el 22% de las brechas, el mayor vector de acceso inicial, justo por delante de la explotación de vulnerabilidades, con un 20%.8
3. Si tus proveedores son seguros
El mismo informe halló que "la participación de terceros en las brechas se ha duplicado hasta el 30%".8 Tu widget de pagos, tu herramienta de chat, tu servicio de formularios y tu script de analítica se ejecutan todos en tus páginas. Las herramientas gratuitas anteriores prueban tu dominio, no el suyo.
4. Si el contenido da a los visitantes un motivo para confiar en ti
Un sitio puede pasar todas las pruebas técnicas y aun así parecer poco seguro a una persona o a un asistente de IA: sin dirección de la empresa, sin personas con nombre, con una política de privacidad fechada en 2019 y afirmaciones sin fuentes. Esas son las señales de confianza que buscan los asistentes de IA, y ningún escáner de seguridad las lee. La guía sobre cómo afecta la seguridad web al posicionamiento y a la confianza explica cómo encajan las dos partes.
¿Cómo ayuda ContentMas a probar la seguridad de una web?
ContentMas es una herramienta SEO impulsada por IA que audita tu web para Google y los motores de búsqueda con IA, y te muestra exactamente qué corregir para posicionarte mejor y conseguir que te citen. No es un escáner de malware ni una prueba de penetración, y no sustituye a las seis herramientas anteriores. Lee tus páginas clave como lo hacen un visitante, un buscador y un asistente de IA, e informa sobre seis pilares: Actualidad del contenido, Calidad del contenido, Confianza y autenticidad, Preparación SEO y GEO (visibilidad en Google y en los motores de búsqueda con IA; GEO significa Generative Engine Optimization), Preparación técnica y Seguridad. El pilar de Seguridad cubre la vista exterior descrita aquí (HTTPS, redirecciones, cabeceras de seguridad y detalles expuestos); los otros cinco cubren lo que las herramientas de seguridad dejan fuera: fechas y estadísticas desactualizadas, autores y datos de contacto que faltan, afirmaciones sin fuente y páginas que los rastreadores de IA no pueden leer.
El plan gratuito lee hasta 10 páginas por análisis, 3 análisis cada 24 horas; los planes de pago leen 100, 200 o 500 páginas. Cada hallazgo incluye una prioridad y una corrección. Consulta cómo puntuamos o haz una auditoría.
Conclusiones clave
- Seis herramientas gratuitas de seguridad web cubren la vista exterior: Safe Browsing Site Status y Search Console para los avisos, SSL Labs para HTTPS, HTTP Observatory e Internet.nl para las cabeceras y los estándares, y Sucuri SiteCheck para el malware visible y el software antiguo.124365
- Empieza por los avisos. Una marca de Safe Browsing o una entrada en Problemas de seguridad significa que los visitantes ya ven una página de aviso, y una revisión tras la limpieza tarda desde unos días por malware hasta varias semanas por un hackeo con spam.12
- HTTPS ya no es opcional en la práctica: Chrome ahora pide permiso a los usuarios antes de cargar una página HTTP, de forma predeterminada.7 Una nota T o M en SSL Labs se arregla el mismo día.3
- Las cabeceras de seguridad son la victoria más barata. Las notas de Observatory existen "para alertar a los desarrolladores cuando no están aprovechando las últimas funciones de seguridad web", y la mayoría de las cabeceras que faltan se pueden añadir desde un panel de hosting.11
- Los plugins desactualizados son el riesgo de WordPress: el 91% de las 11,334 vulnerabilidades encontradas en 2025 estaba en plugins, y el 46% no tenía corrección en el momento de la divulgación.12
- Ninguna herramienta remota gratuita ve el servidor, las contraseñas ni a tus proveedores. El abuso de credenciales (22%), la explotación de vulnerabilidades (20%) y los terceros (30% de las brechas) quedan fuera de su vista.468
Haz las seis pruebas esta semana, anota las notas, arregla los elementos en rojo por orden y repite cada trimestre. Así cierras los problemas que el navegador de un visitante nota primero.
Lecturas relacionadas: Cómo afecta la seguridad web al posicionamiento y a la confianza de tus clientes y ¿Pueden los rastreadores de IA leer tu web? Una comprobación técnica de 10 minutos
Las guías de los seis pilares: Técnica · Calidad del contenido · Confianza · Actualidad · Seguridad · SEO y GEO · Cómo puntúa ContentMas cada pilar
Preguntas frecuentes
¿Cuál es la mejor herramienta gratuita para probar la seguridad de una web?
No hay una sola, porque cada una prueba una capa distinta. Para saber si el sitio está marcado usa Google Safe Browsing Site Status,1 para HTTPS usa el test de Qualys SSL Labs,3 para las cabeceras de seguridad usa MDN HTTP Observatory4 y para el malware visible y el software desactualizado usa Sucuri SiteCheck.6 Ejecutar las cuatro lleva unos 15 minutos.
¿Una A+ en SSL Labs o en HTTP Observatory demuestra que mi web es segura?
No, una A+ solo significa que una capa está bien configurada. La guía de SSL Labs dice que "SSL no aborda ni puede abordar varios posibles problemas de seguridad que pueden existir en un sitio web",3 y MDN dice que Observatory "no comprueba versiones de software desactualizadas, vulnerabilidades de inyección SQL, plugins vulnerables del sistema de gestión de contenidos, la creación o el almacenamiento inadecuados de contraseñas, y más".4
¿Puede un escáner online gratuito detectar malware en mi web?
Solo el malware que es visible desde fuera. Sucuri SiteCheck revisa las páginas que puede cargar en busca de malware conocido, listas negras y código malicioso, pero "los escáneres remotos tienen acceso limitado y los resultados no están garantizados" y "no detectará nada en el lado del servidor".6 Las puertas traseras ocultas necesitan un análisis con acceso a los archivos.
¿Por qué Chrome avisa a los visitantes de que mi sitio no es seguro?
Desde octubre de 2026, Chrome pide permiso a los usuarios antes de establecer una conexión HTTP insegura (se abre en una pestaña nueva), y la opción está activada para todos los usuarios de forma predeterminada.7 La solución es un certificado HTTPS válido más una redirección desde cada URL HTTP; el informe HTTPS de Search Console enumera los problemas que impiden servir las páginas por HTTPS, con URL de ejemplo.9
¿Con qué frecuencia debería hacer una prueba de seguridad web?
Haz una prueba de seguridad web cada trimestre, y después de cualquier cambio de hosting, CMS, tema o plugin importante. Los certificados caducan y aparecen nuevas vulnerabilidades en plugins constantemente (11,334 en el ecosistema de WordPress en 2025),12 así que el resultado del año pasado dice poco sobre hoy.
Referencias
Cada número del artículo enlaza con su fuente más abajo.
-
Google — Google Safe Browsing (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
web.dev (Google) — Request a review (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Qualys SSL Labs — SSL Server Rating Guide, version 2009r (se abre en una pestaña nueva), mayo de 2025. ↩
-
MDN — HTTP Observatory: Frequently asked questions (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Internet.nl — About the website test (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Sucuri — Free website malware and security checker (SiteCheck) (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Google — Chrome now warns before insecure HTTP connections (se abre en una pestaña nueva), octubre de 2026. ↩
-
Verizon — 2025 Data Breach Investigations Report (se abre en una pestaña nueva), abril de 2025. ↩
-
Google Search Central Blog — The new HTTPS report in Search Console (se abre en una pestaña nueva), septiembre de 2022. ↩
-
Qualys SSL Labs — SSL Server Test (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
MDN — HTTP Observatory Scoring Methodology (se abre en una pestaña nueva), consultado en noviembre de 2026. ↩
-
Patchstack — State of WordPress Security in 2026 (se abre en una pestaña nueva), febrero de 2026. ↩
-
Patchstack — State of WordPress Security in 2025 (se abre en una pestaña nueva), marzo de 2025. ↩
Sobre este artículo
Escrito por Nasir Ali Joiya, CEO y cofundador de ZAPTA Technologies. Revisado por el equipo de ContentMas, que desarrolla ContentMas, una herramienta de auditoría SEO impulsada por IA que analiza los sitios en seis pilares para Google y los motores de búsqueda con IA. Los datos y las cifras enlazan a sus fuentes originales en las Referencias. Última revisión: 8 noviembre 2026. ¿Has visto algo desactualizado? Escríbenos y lo corregiremos.
Auditoría web gratuita
Descubre qué puntuación obtiene tu web en los buscadores y los asistentes de IA.
Una puntuación global, seis puntuaciones de pilar y una lista de correcciones priorizada en pocos minutos. Sin tarjeta de crédito.
Empezar auditoría gratuita